SachsenDatenschutzbericht 2021 vorgelegt
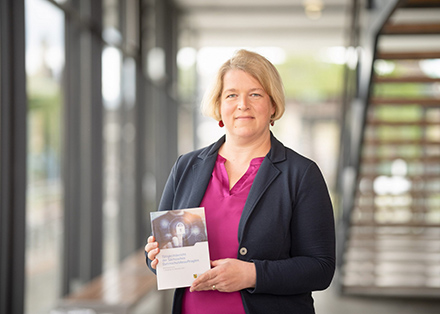
Sachsens Datenschutzbeauftragte Juliane Hunderte hat ihren Tätigkeitsbericht für das Jahr 2021 vorgestellt.
(Bildquelle: SDB, Ronald Bonß)
Die Landesbeauftragte für den Datenschutz in Sachsen, Juliane Hunderte, hat ihren Tätigkeitsbericht für das Jahr 2021 vorgestellt. Der Bericht basiere im Wesentlichen noch auf dem Wirken der Datenschutzbehörde unter ihrem Amtsvorgänger Andreas Schurig, heißt es aus der Sächsischen Staatskanzlei. Schurigs Dienstzeit endete am 31. Dezember 2021. Der Bericht fasst die Schwerpunkte der Aufsichtstätigkeit, Statistiken, Hinweise zur Auslegung der Datenschutz-Grundverordnung, zur Sanktionspraxis und Datenschutz-Rechtsprechung zusammen. Außerdem enthält er eine Übersicht zu den veröffentlichten Dokumenten der Datenschutzkonferenz und des Europäischen Datenschutzausschusses.
Erfasste Corona-Daten fachgerecht löschen
Der Berichtszeitraum umfasst das zweite Pandemiejahr. Zahlreiche Vorgänge standen im Zusammenhang mit Corona-Schutzmaßnahmen. Die Fragestellungen bewegten sich regelmäßig im Spannungsfeld zwischen einem wirksamen Infektionsschutz und den nach Datenschutzrecht zulässigen Eingriffen in die Persönlichkeitsrechte der Bürgerinnen und Bürger.
In Bezug auf die aktuelle Situation betont Juliane Hunderte, dass Unternehmen und Behörden nun verpflichtet seien, noch vorhandene Corona-Datenbestände zu überprüfen und nicht mehr erforderliche Daten zu löschen. Für die Kontaktnachverfolgung, wie sie beispielsweise in Restaurants oder Behörden üblich war, gebe es inzwischen keine gesetzliche Grundlage mehr. Auch Zutrittskontrollen zum Arbeitsplatz entfielen – Arbeitgeber dürfen den Impf-, Genesenen- und Teststatus von Beschäftigten grundsätzlich nicht mehr abfragen. Nur in Einrichtungen und Unternehmen des Gesundheitswesens seien nach wie vor bestimmte Datenverarbeitungen erforderlich und damit rechtskonform, etwa hinsichtlich der einrichtungsbezogenen Impfpflicht. Bei den zu löschenden Informationen und Unterlagen handelt es sich oftmals um besonders schützenswerte Gesundheitsdaten, betonte Hunderte. Solche Dokumente müssten fachgerecht nach DIN 66399 vernichtet werden.
Zahlreiche Beratungen und Beschwerden
Die Beratung in Datenschutzfragen zählte 2021 weiterhin zu den Hauptaufgaben. Mehr als 1.100 Vorgänge entfielen auf diesen Bereich – ein Plus von über neun Prozent gegenüber dem Vorjahr. Das waren fast so viele Fälle wie im Jahr 2018, als die Datenschutz-Grundverordnung wirksam wurde. Zu den Beratungsvorgängen zählte unter anderem ein wissenschaftliches Projekt, bei dem eine Forschungseinrichtung mithilfe von Videobeobachtung Fahrverhalten von E-Scootern untersuchte. Dieses Beispiel zeige, dass es möglich ist, Forschungsdaten so zu verarbeiten, dass die Persönlichkeitsrechte der Bürger bestmöglich geschützt werden, so die Sächsische Datenschutzbeauftragte.
Auch das Aufkommen bei Beschwerden und Hinweisen zu Datenschutzverstößen lag mit 1.254 auf einem hohen Niveau – wie bereits im Vorjahr. Ein Teil davon betraf die so genannten Telemedien wie Websites und Apps. Betreiber von Websites und Apps sollten die Verwendung von Cookies und anderen Technologien dringend überprüfen, rät Hunderte. Hier liege noch viel Aufklärungsarbeit vor ihrer Behörde. Im Tätigkeitsbericht finden Verantwortliche auch ein vereinfachtes Prüfschema, mit dem sich häufige Datenschutzschwachstellen bei Websites und Apps ermitteln lassen.
Risiko für Datenpannen steigt
Nach Artikel 33 der Datenschutz-Grundverordnung sind Verantwortliche verpflichtet, im Falle der Verletzung des Schutzes personenbezogener Daten unverzüglich – möglichst binnen 72 Stunden nach Bekanntwerden der Verletzung – diese der Aufsichtsbehörde zu melden. Im Berichtszeitraum sind 923 Meldungen von Datenschutzverletzungen in der sächsischen Datenschutzbehörde eingegangen. Im Vergleich zum Vorjahr entspricht das einer Steigerung um rund 45 Prozent. Dies gehe mit der fortschreitenden Digitalisierung einher, erläutert die Sächsische Datenschutzbeauftragte. Rund ein Drittel der Meldungen von Datenschutzverletzungen seien auf Cyber-Kriminalität zurückzuführen. Zu den besonderen Vorfällen zählten Anfang 2021 die Sicherheitslücken in Microsoft Exchange-Servern. Weitere Fallgruppen, die im Berichtszeitraum besonders häufig auftraten, waren etwa offene E-Mail-Verteiler, Verlust auf dem Postweg, Verlust von Datenträgern sowie Datenschutzverletzungen durch Auftragsverarbeiter.
Neben den Vorgängen, die im Zusammenhang mit der Pandemie standen, bearbeitete die Behörde auch eine große Vielfalt an weiteren Datenschutzthemen, darunter Videoüberwachung durch Privatleute, Internet-Veröffentlichungen von Wettkampfergebnissen im Jugendgolfsport und die biometrische Zutrittskontrolle in einer Freizeiteinrichtung.
Tätigkeitsbericht der Sächsischen Datenschutzbeauftragten als Print-Ausgabe bestellen
https://www.saechsdsb.de
Anzeige
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...