BundesregierungNIS2-Richtlinie beschlossen
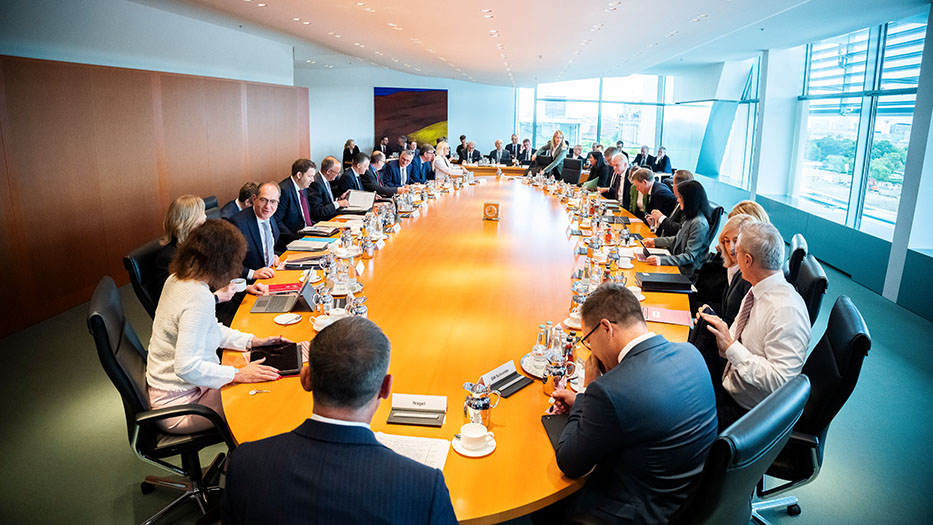
Mit dem vom Kabinett beschlossenen Gesetz zur Umsetzung der NIS2-Richtlinie wird der angespannten Bedrohungslage im Cyberraum Rechnung getragen.
(Bildquelle: Bundesregierung / Steffen Kugler)
Das Bundeskabinett hat gestern (30. Juli 2025) den Gesetzentwurf von Bundesinnenminister Alexander Dobrindt zur Stärkung der Cybersicherheit beschlossen. Damit wird die zweite EU-Richtlinie zur Netzwerk- und Informationssicherheit – die NIS2-Richtlinie – in deutsches Recht umgesetzt. Dies sei, so das Bundesministerium des Innern (BMI), eine umfassende Modernisierung des bestehenden IT-Sicherheitsrechts. Der Gesetzentwurf sieht unter anderem vor, das BSI-Gesetz (BSIG) zu novellieren und den Kreis der regulierten Organisationen – zu denen bisher die Betreiber Kritischer Infrastrukturen (KRITIS) gehörten – um die Kategorien „wichtige Einrichtungen“ und „besonders wichtige Einrichtungen“ zu erweitern. Bislang waren rund 4.500 Einrichtungen vom BSIG erfasst. Nach Einschätzung des Bundesamts für Sicherheit in der Informationstechnik (BSI) sollen es künftig rund 29.500 Einrichtungen sein, für die gesetzliche Pflichten in der IT-Sicherheit greifen. Betroffen sind etwa Unternehmen aus den Bereichen Energie, Gesundheit, Transport oder digitale Dienste.
Umfassender Schutz
Laut BSI müssen sich „besonders wichtige“ und „wichtige“ Einrichtungen unter anderem registrieren, erhebliche Sicherheitsvorfälle nach einem gestuften Verfahren melden sowie technische und organisatorische Risikomanagement-Maßnahmen implementieren. Dazu zählen etwa Risikoanalysen, Konzepte zur Bewältigung von Sicherheitsvorfällen, Sicherheit der Lieferkette, Schulungen, Multi-Faktor-Authentifizierung und sichere Kommunikation. Zudem sind Geschäftsführungen betroffener Einrichtungen verpflichtet, die Risikomanagementmaßnahmen umzusetzen, ihre Umsetzung zu überwachen und sich entsprechend schulen zu lassen. Von Einrichtungen der Bundesverwaltung verlangt der Gesetzentwurf, Mindestanforderungen der Informationssicherheit zu erfüllen, die sich unter anderem aus dem IT-Grundschutz-Kompendium des BSI und Mindeststandards für die Sicherheit in der Informationstechnik des Bundes ergeben. Das BSI stellt umfangreiche Informationen zur NIS2-Richtlinie bereit, inklusive eines digitalen Tools zur Selbsteinschätzung, der sogenannten Betroffenheitsprüfung.
Stärkere Rolle für das BSI
Grundsätzlich wird das Bundesamt für Sicherheit in der Informationstechnik mehr Befugnisse zur Aufsicht und Durchsetzung erhalten. Zudem können bei schwerwiegenden Verstößen künftig auch Bußgelder verhängt werden, die sich am Jahresumsatz des Unternehmens orientieren. „Mit dem Regierungsentwurf geht Deutschland einen wichtigen Schritt in Richtung einer resilienten Cybernation“, betonte die BSI-Präsidentin Claudia Plattner. Und auch für den Cyberschutz des Staates sei der Regierungsentwurf ein wichtiger Meilenstein. „Dass Einrichtungen der Bundesverwaltung BSI-Standards wie den IT-Grundschutz umsetzen, ist dafür wesentliche Voraussetzung. Der stetig wachsenden Bedrohungslage im Cyberraum muss besonders in der Bundesverwaltung zudem eine wirkungsvolle Antwort in Form einer robusten IT-Governance-Struktur entgegengesetzt werden. Diese Struktur sollte sich über alle Ressorts, Behörden und Institutionen der Bundesverwaltung erstrecken und dem Ziel dienen, IT-Sicherheit gemeinsam zu organisieren und kontinuierlich zu verbessern“, so Plattner.
Anzeige
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...
BSI/NExT: Drei Projekte für mehr Sicherheit
[22.06.2026] Den InfoSec Impact Award von BSI und NExT erhielten drei herausragende IT-Sicherheitslösungen aus dem Public Sector, die sich mit Software-Lieferketten, Cyber-Trainings und interkommunaler Zusammenarbeit befassen. Die Projekte werden als Best Practices veröffentlicht und der Fachöffentlichkeit vorgestellt. mehr...
Schleswig-Holstein: Maßnahmenpaket für Cyber-Sicherheit
[01.06.2026] Schleswig-Holstein baut die Cyber-Sicherheit für Land und Kommunen aus. Zum Schutzschirm gehören unter anderem ein erweitertes Schwachstellenmanagement, mobile IT für Krisenlagen und Vor-Ort-Supportteams. Digitale souveräne Arbeitsplätze und IT-Infrastruktur sichern Behörden weiter ab. mehr...
eGo-Saar: Erfolgreiche SaarSecurity Roadshow
[27.05.2026] In einer gemeinsamen Veranstaltungsreihe haben der Zweckverband eGo-Saar und das saarländische Wirtschaftsministerium über NIS2, IT-Notfallmanagement und digitale Resilienz informiert. Bei den Kommunen stieß die SaarSecurity Roadshow 2026 auf großes Interesse. mehr...