Serie Cyber-SicherheitSchwachstellen minimieren
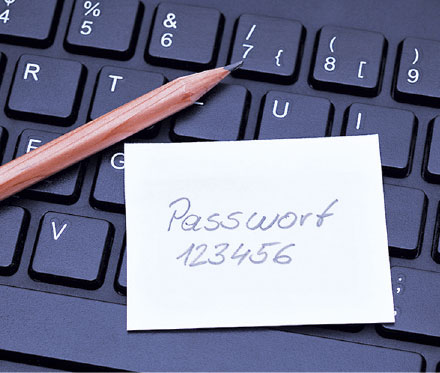
Beliebte Passwörter bieten keinen Schutz.
(Bildquelle: Ralf Kalytta/stock.adobe.com)
Ein nicht abgewehrter Cyber-Angriff ist für jede Kommunalverwaltung ein potenzielles Desaster. Trotz der Gefahren können insbesondere kleine und mittlere Kommunen viele der empfohlenen Maßnahmen zur Steigerung der Cyber-Sicherheit nicht umsetzen, weil Personal und Mittel fehlen. In jedem Fall sollten die folgenden sieben Einsteiger-Tipps beachtet werden. Rechteverwaltung: In den gängigen Betriebssystemen gibt es die Möglichkeit, Benutzerkonten einzurichten. Diesen Konten können unterschiedliche Rechte zugewiesen werden. Hierzu gehören Zugriffsrechte auf Dateien, Ordner und Bereiche, Lese- und Schreibzugriffe sowie die Berechtigung, Software zu installieren. Verschafft sich ein Cyber-Krimineller Zugang zu einem Benutzerkonto, hat er zunächst die Rechte dieses Benutzers. Die Rechte sollten rollenbasiert an die Mitarbeiterinnen und Mitarbeiter vergeben werden. Jeder erhält nur die für seine Arbeit unbedingt notwendigen Rechte. Konten mit Administratorenrechten werden ausschließlich für Administrationsaufgaben genutzt – auch von den Administratoren selbst. Diese Maßnahme bietet zwar keinen Schutz vor Vollverschlüsselung oder Kriminellen, die wissen, wie sie Berechtigungen erweitern können – eine strenge Rechtevergabe kann es Angreifern jedoch erschweren, Schaden zu verursachen. Regelmäßige Schulungen: Cyber-Sicherheit ist in hohem Maße von den Kenntnissen und der Wachsamkeit der Mitarbeitenden abhängig. Sie sind es, die suspekte E-Mails, Anrufe und SMS-Nachrichten erkennen und richtig handeln müssen. Doch die Strategien der Cyber-Kriminellen sind stetig im Wandel. Regelmäßige Schulungen zu Angriffsarten sowie zur Cyber- und IT-Sicherheit sind daher essenziell. Es gibt inzwischen zahlreiche Anbieter von Awareness-Schulungen, die teilweise im Selbststudium durchgeführt werden können (siehe Kasten Link-Tipps). Neben regelmäßigen Schulungen sollten Führungskräfte eine positive Fehlerkultur etablieren. Schäden lassen sich verhindern, wenn Beschäftigte sich trauen, den Klick auf eine dubiose Anlage oder das merkwürdige Verhalten ihres Rechners zu melden. Cyber-Kriminelle manipulieren ihre Opfer, indem sie Stress und Angst erzeugen. Das geschieht durch Angriffe zu Zeiten mit hoher Arbeitsbelastung, die Themenwahl oder suggerierter Dringlichkeit der Nachricht. Der Angreifer möchte dem Opfer keine Zeit zum Nachdenken lassen – Führungskräfte können mit einer positiven Fehlerkultur dagegenhalten. Passwörter: Es sollten starke Passwörter vergeben und pro Anwendung oder Zugang ein eigenes Passwort verwendet werden. Starke Passwörter sind möglichst lang und komplex. Im Idealfall besteht ein Passwort aus Groß- und Kleinbuchstaben, Sonderzeichen und Zahlen. Die Länge der Passwörter ist dabei wichtiger als die Komplexität. Einfache Passwörter wie Namen oder Begriffe können durch eine Brute-Force-Attacke in weniger als einer Sekunde geknackt werden. Hierbei werden Passwörter automatisiert mit Wörterbüchern abgeglichen. Das Knacken von langen Passwörtern, die Groß- und Kleinbuchstaben sowie Sonderzeichen und Zahlen enthalten, dauert deutlich länger. Passwörter sollten regelmäßig geändert werden. Dadurch werden gestohlene Passwörter wertlos. Auch das neue Passwort muss natürlich lang und komplex sein. Muster wie das Durchnummerieren von Passwörtern sollten vermieden werden. Um sich all diese Passwörter merken zu können, ist ein Passwort-Manager empfehlenswert. Merken muss man sich dann nur noch das Master-Passwort. Gestohlene Nutzerdaten: Einer der häufigsten Angriffsvektoren sind gestohlene Nutzerdaten. Cyber-Kriminelle können diese verwenden, um sich im System anzumelden, sich auf Dienste der Kommune aufzuschalten oder gar Phishing-E-Mails mit der Kommune als vermeintlichen Absender zu verschicken. Ob E-Mail-Adressen und weitere Daten gestohlen wurden, lässt sich beispielsweise mit dem HPI Identity Leak Checker überprüfen. Für mittlere und große Kommunen bietet das HPI zentralisierte Lösungen an. Das Hessen CyberCompetenceCenter (Hessen3C) stellt hessischen Kommunen zur Unterstützung der IT-Sicherheit den Hessen Leak Checker zur Verfügung. Patch Management: Jede Soft- und Hardware kann Sicherheitslücken aufweisen. Sobald diese Schwachstellen öffentlich bekannt werden, beginnt ein Rennen gegen die Zeit. Auf der einen Seite die Cyber-Kriminellen, die Sicherheitslücken immer schneller auszunutzen wissen – auf der anderen Seite die Hersteller und Systemadministratoren, die schnellstmöglich Sicherheitsupdates, so genannte Patches, erstellen, veröffentlichen und installieren müssen. Kommunen sollten eine Übersicht der von ihnen verwendeten Soft- und Hardware erstellen und die Websites der Hersteller regelmäßig auf Sicherheitsupdates überprüfen. Auch auf Warnungen in der Fachpresse sollte geachtet werden. Ist eine Schwachstelle bekannt, für die noch kein Sicherheitsupdate veröffentlicht wurde, kann es notwendig sein, das Programm vorübergehend für die Benutzung zu sperren. Häufig sind hiervon Browser wie Chrome, Firefox und Edge betroffen. Für den Fall einer Sperrung sollten Alternativen zur Verfügung stehen. Datensicherungsstrategie: Ein Muss sind regelmäßige Back-ups, also Sicherungskopien aller Daten. Dabei ist zu prüfen, ob alle wichtigen Daten gesichert werden, die Back-ups funktionieren und der Sicherungsturnus zum tolerierbaren Datenverlust passt. Ein Verschlüsselungsangriff kann eine Kommune so nur um einen gewissen Zeitraum zurückwerfen. Wichtig ist, dass auch Offline-Sicherungen der Back-ups zur Verfügung stehen. Die Back-ups sollten nicht dauerhaft mit dem System verbunden sein, da sie sonst mitverschlüsselt werden könnten. Manchmal halten sich Hacker über längere Zeiträume in Systemen auf. Es ist daher hilfreich, auch ältere Back-ups zu besitzen, um im Notfall den älteren, aber schadsoftwarefreien Stand wiederherzustellen. Krisen-Management: Die Wahrscheinlichkeit, Opfer eines Cyber-Angriffs zu werden, war noch nie so groß wie heute. Kommunalverwaltungen sollten daher vorab festlegen, wer in einer Krise für was zuständig ist. Wer ist wie von wem zu alarmieren? Liegen die aktuellen Kontaktdaten aller krisenwichtigen Beschäftigten auch in Papierform vor? Je genauer Abläufe festgelegt, dokumentiert und kommuniziert werden, desto besser kann im Ernstfall reagiert werden. Sinnvoll ist es, schon vorab nach Einrichtungen zu suchen, die im Notfall Unterstützung leisten können, etwa Nachbarkommunen, die übergangsweise Rechner zur Verfügung stellen, damit wichtige Services schnell wieder angeboten werden können.
Teil 2: Die wichtigsten Tipps zur Erhöhung der Informationssicherheit
Teil 3: Bedrohungsakteure und ihre Methoden
Teil 4: Gefahren im Homeoffice und durch mobiles Arbeiten
Teil 5: Resilienz erhöhen – Wie kann man sich auf den Ernstfall vorbereiten?
Teil 6: Interne und externe Kommunikation in der Krise
BSI-Online-Kurs zum IT-Grundschutz
Online-Kurs zum IT-Grundschutz (PDF, 6 MB)
HPI Identity Leak Checker
Anzeige
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...
BSI/NExT: Drei Projekte für mehr Sicherheit
[22.06.2026] Den InfoSec Impact Award von BSI und NExT erhielten drei herausragende IT-Sicherheitslösungen aus dem Public Sector, die sich mit Software-Lieferketten, Cyber-Trainings und interkommunaler Zusammenarbeit befassen. Die Projekte werden als Best Practices veröffentlicht und der Fachöffentlichkeit vorgestellt. mehr...
Schleswig-Holstein: Maßnahmenpaket für Cyber-Sicherheit
[01.06.2026] Schleswig-Holstein baut die Cyber-Sicherheit für Land und Kommunen aus. Zum Schutzschirm gehören unter anderem ein erweitertes Schwachstellenmanagement, mobile IT für Krisenlagen und Vor-Ort-Supportteams. Digitale souveräne Arbeitsplätze und IT-Infrastruktur sichern Behörden weiter ab. mehr...