InterviewKI ist Chance und Risiko
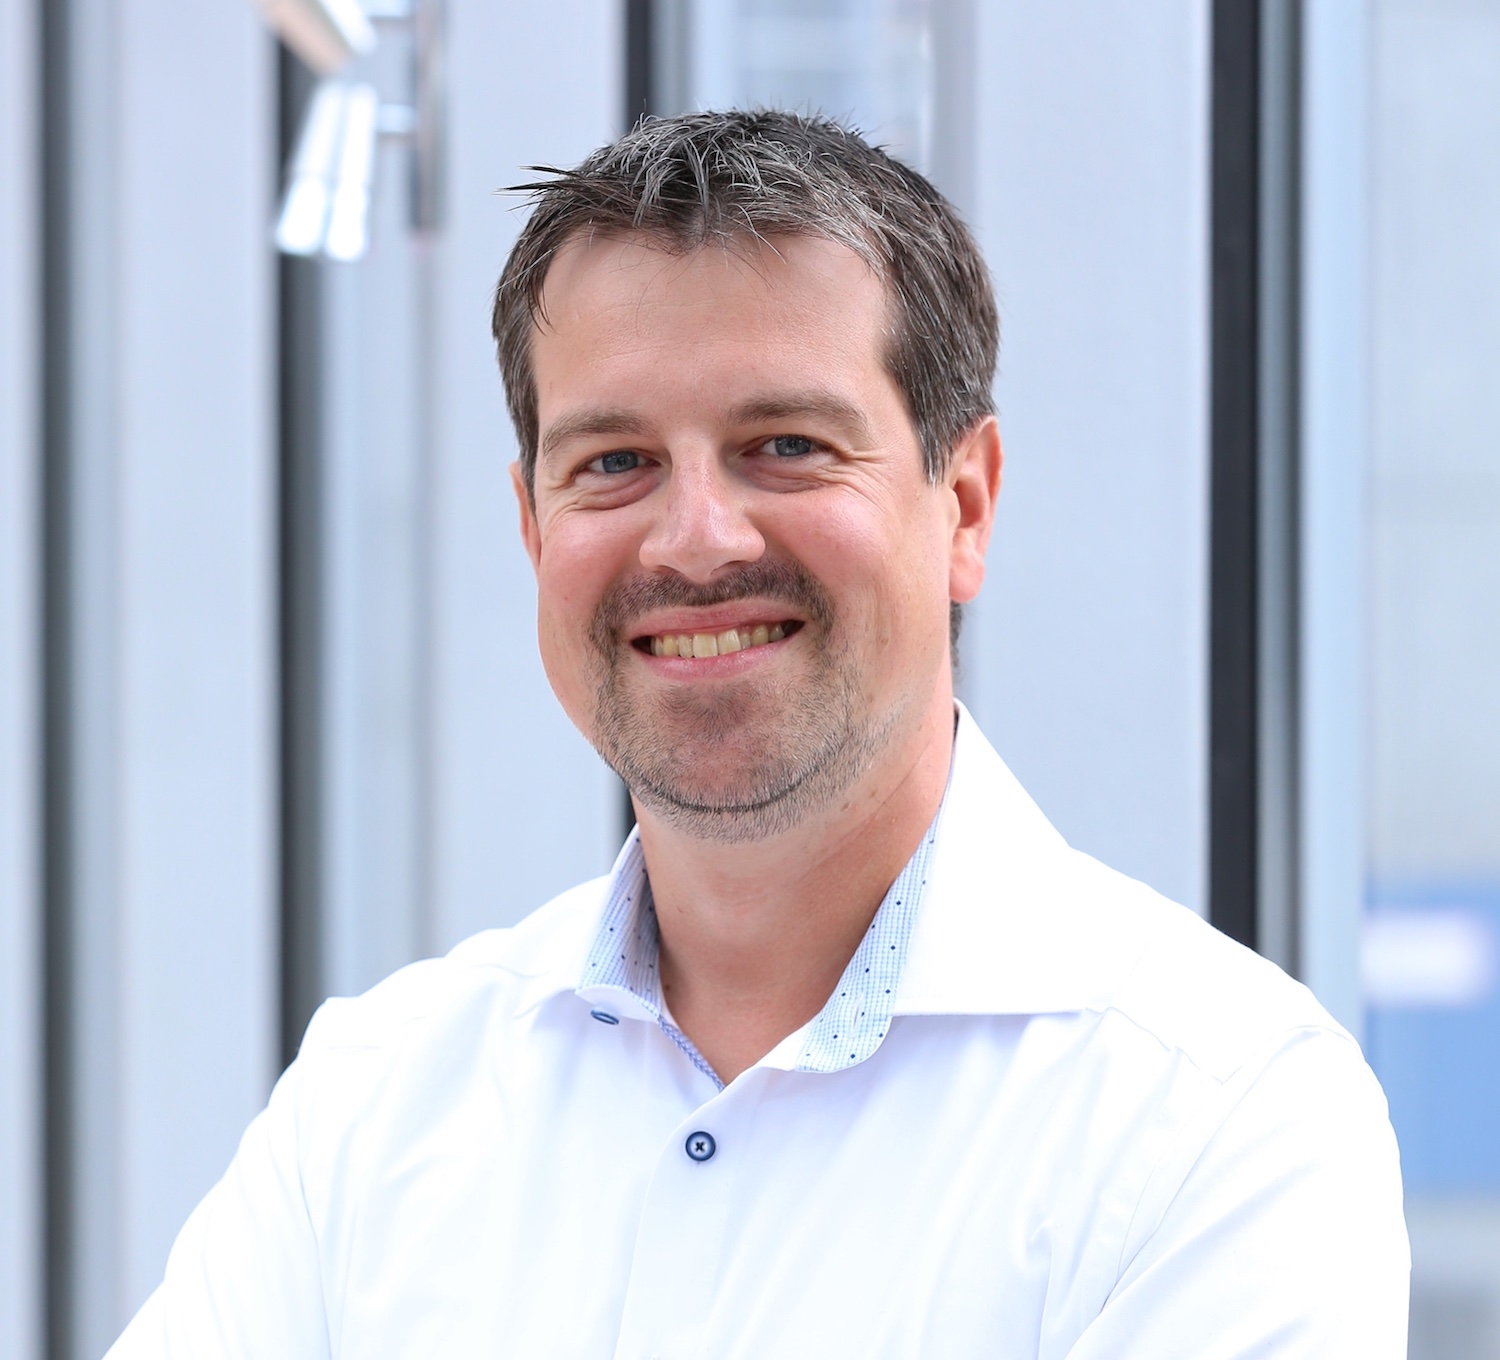
Stefan Maith von Check Point: Kommunen sollten eine übergreifende Sicherheitsarchitektur für unterschiedliche Aufgabenbereiche schaffen.
(Bildquelle: Check Point)
Herr Maith, Check Point ist auch in diesem Jahr auf der Smart Country Convention vertreten. Welche Bedeutung hat die Messe für Ihr Unternehmen und welche Themen stehen im Mittelpunkt?
Als Anbieter von IT-Sicherheitslösungen arbeiten wir eng mit IT-Dienstleistern und öffentlichen Auftraggebern auf Bundes-, Landes- und kommunaler Ebene zusammen. Die Smart Country Convention ist für uns deshalb eine der wichtigsten Veranstaltungen im Public Sector. Hier treffen wir Kunden, Partner und Technologieanbieter und können uns über aktuelle Herausforderungen austauschen. IT-Sicherheit ist schließlich eine wesentliche Voraussetzung für die Digitalisierung der öffentlichen Verwaltung und für Smart-City-Konzepte. Die Messe bietet uns die Möglichkeit, mit Verantwortlichen aus Behörden ins Gespräch zu kommen, neue Ideen zu diskutieren und gemeinsame Projekte voranzubringen. Das muss nicht immer ein ausführlicher Termin sein. Oft ergeben sich auch in kurzen Gesprächen wertvolle Impulse.
Welche besonderen Anforderungen stellen Behörden und Kommunen an IT-Sicherheitslösungen? Unterscheiden sie sich wesentlich von denen privatwirtschaftlicher Unternehmen?
Bei den grundsätzlichen Sicherheitsanforderungen sehe ich gar keine so großen Unterschiede. Interessanter ist die Frage, wie sich diese Anforderungen in der Praxis umsetzen lassen. Gerade im kommunalen Bereich haben wir sehr unterschiedliche Ausgangssituationen. Eine kleine Kommune muss heute im Prinzip ein ebenso hohes Sicherheitsniveau erreichen wie eine große Behörde. Allerdings unterscheiden sich die verfügbaren Budgets, die personellen Ressourcen und das technische Know-how erheblich. Genau darin liegt die Herausforderung. Wir versuchen deshalb, Komplexität zu reduzieren, Sicherheitsfunktionen zu konsolidieren und Lösungen bereitzustellen, mit denen sich ein hohes Sicherheitsniveau auch in der Fläche erreichen lässt.
Können Sie mit Ihren Lösungen sowohl kleine Kommunen als auch große Landes- und Bundesbehörden abdecken?
Ja, darauf sind wir organisatorisch und technologisch eingestellt. Wir haben unterschiedliche Vertriebs- und Technikteams, die sich einerseits um standardisierte Lösungen für eine größere Zahl von Kunden kümmern und andererseits komplexe Sicherheitsarchitekturen für große Organisationen und Rechenzentren entwickeln. Die Anforderungen an die Sicherheit sind grundsätzlich vergleichbar, aber die Umsetzung muss zur jeweiligen Organisation passen.
Bei der Beschaffung von IT-Sicherheitslösungen spielen Zertifizierungen eine wichtige Rolle. Welche Bedeutung haben insbesondere die Vorgaben des Bundesamts für Sicherheit in der Informationstechnik?
Zertifizierungen sind für uns ein sehr wichtiges Thema. Dabei muss man zwischen kommerziellen Zertifizierungen durch unabhängige Testeinrichtungen und speziellen behördlichen Zertifizierungen unterscheiden. Wir haben vor rund zwei Jahren einen entsprechenden Prozess angestoßen und inzwischen auch eine Zertifizierung durch das Bundesamt für Sicherheit in der Informationstechnik erreicht. Das war ein großer Schritt, denn damit sind zusätzliche Anforderungen verbunden, beispielsweise hinsichtlich der Offenlegung von Quellcode. Wir wollen diesen Weg auch bei weiteren Funktionen und Produktversionen fortsetzen. Gerade bei Bundesbehörden, der Polizei, der Justiz oder im Verteidigungsbereich werden solche Nachweise zunehmend verlangt. Allerdings sind die Zertifizierungsverfahren sehr aufwendig und langwierig. Im Grunde müsste jede größere neue Softwareversion erneut zertifiziert werden. Hier besteht aus meiner Sicht Reformbedarf. Auch europaweit einheitliche Standards wären für international tätige Unternehmen hilfreich.
„Wir brauchen einen gemeinsamen Schutzschirm.“
Mit dem Quantencomputing zeichnet sich bereits die nächste technologische Herausforderung ab. Wie bereitet sich Check Point darauf vor?
Unsere Entwicklungsabteilungen beschäftigen sich schon seit vielen Jahren mit diesem Thema. Entscheidend wird sein, wie und in welchen Bereichen Quantencomputer künftig tatsächlich eingesetzt werden. Darauf müssen sich dann auch die Sicherheitsarchitekturen einstellen. Wir erleben derzeit bei der Künstlichen Intelligenz, dass neue Technologien zusätzliche Angriffsflächen schaffen und bestehende Sicherheitskonzepte erweitert werden müssen. Beim Quantencomputing wird es ähnlich sein. Wir müssen die Entwicklung genau verfolgen und rechtzeitig die technologischen Voraussetzungen schaffen, um auch diese Bereiche schützen zu können.
Künstliche Intelligenz ist längst in den Behörden angekommen. Gleichzeitig eröffnet sie Cyberkriminellen neue Möglichkeiten. Wie verändert KI die Bedrohungslage?
KI ist Chance und Risiko zugleich. Sicherheitsanbieter können sie nutzen, um Schwachstellen schneller zu erkennen und zu schließen. Gleichzeitig steht diese Technologie aber auch Angreifern zur Verfügung. Sobald eine neue Schwachstelle bekannt wird, können Angreifer mithilfe von KI sehr viel schneller versuchen, sie auszunutzen. Das Zeitfenster zwischen der Veröffentlichung einer Schwachstelle und einem möglichen Angriff verkürzt sich dadurch drastisch. Behörden müssen deshalb ihre Sicherheitsprozesse stärker automatisieren. Es reicht nicht mehr aus, einen Bericht über Schwachstellen zu lesen und zwei Wochen später einen Patchday einzuplanen. Zumal sich nicht jedes System sofort aktualisieren lässt, etwa weil dafür ein Neustart erforderlich ist. Wir brauchen deshalb zusätzliche Schutzmechanismen, mit denen sich Systeme auch dann absichern lassen, wenn eine Schwachstelle noch nicht behoben werden kann.
Viele Verwaltungen möchten ihren Mitarbeitenden die Nutzung generativer KI ermöglichen. Wie lässt sich verhindern, dass dabei sensible Daten abfließen oder neue Sicherheitslücken entstehen?
Der entscheidende Punkt ist Transparenz. Aus meiner Sicht sollte es nicht darum gehen, die Nutzung solcher Werkzeuge grundsätzlich zu verbieten. Sicherheitskonzepte müssen vielmehr ermöglichen, dass KI-Anwendungen kontrolliert eingesetzt werden können. Dafür muss eine Organisation wissen, welche KI-Dienste genutzt werden, welche Informationen an diese Systeme übermittelt werden und welche Daten zurückkommen. Gerade der Schutz interner Informationen ist dabei wichtig. Es gibt inzwischen technische Möglichkeiten, diese Kommunikation sichtbar zu machen und anhand definierter Regeln zu kontrollieren. Hinzu kommt, dass KI-Systeme selbst zum Angriffsziel werden können. Angreifer versuchen beispielsweise, gezielt Informationen einzuschleusen oder das Verhalten der Systeme zu manipulieren. Auch solche ungewöhnlichen Zugriffsmuster lassen sich auf der Sicherheitsebene erkennen und entsprechende Angriffe unterbinden.
Neben dem Datenschutz stellt sich die Frage, wie verlässlich die Ergebnisse generativer KI überhaupt sind. Sehen Sie hier noch Nachholbedarf beim Problembewusstsein?
Auf jeden Fall. Ich habe den Eindruck, dass viele Menschen inzwischen durchaus wissen, dass beispielsweise Bilder oder Beiträge in sozialen Medien KI-generiert sein können und nicht unbedingt der Realität entsprechen. Bei generativen KI-Werkzeugen, die zur Informationssuche eingesetzt werden, ist das Vertrauen dagegen häufig sehr hoch. Viele Menschen nutzen sie inzwischen anstelle einer klassischen Suchmaschine und verlassen sich auf die Antworten. Dabei können diese durchaus falsch sein. Das Bewusstsein dafür muss sowohl in der Bevölkerung als auch bei den Beschäftigten in Behörden gestärkt werden. KI ist hervorragend geeignet, um Informationen aufzubereiten, Texte zu strukturieren oder eine erste Grundlage für eine Präsentation zu schaffen. Die Ergebnisse ungeprüft zu übernehmen, halte ich allerdings für gefährlich.
Ein kommunales Praxisbeispiel ist die Stadt Augsburg, die Sicherheitslösungen von Check Point einsetzt. Wie sieht die Umsetzung dort aus?
In Augsburg ging es darum, eine übergreifende Sicherheitsarchitektur für unterschiedliche Aufgabenbereiche zu schaffen. Dazu gehören beispielsweise die Verwaltung, Schulen und der Katastrophenschutz. Die Herausforderung bestand darin, diese Bereiche auf einer gemeinsamen Plattform zusammenzuführen, sie gleichzeitig aber voneinander abgrenzen und die Architektur bei veränderten Zuständigkeiten flexibel anpassen zu können. Deshalb wurde eine skalierbare Lösung aufgebaut, über die sich die unterschiedlichen Bereiche zentral absichern lassen. Dabei geht der Schutz über die klassische Firewall hinaus. Entscheidend ist nicht nur, den Datenverkehr in die Verwaltung zu kontrollieren und an die richtigen Fachverfahren weiterzuleiten. Auch die einzelnen Endgeräte müssen geschützt werden. Dafür werden Sicherheitsfunktionen eingesetzt, die das Verhalten der Geräte überwachen. Der Schutz beginnt also nicht erst am Netzwerkzugang, sondern bereits beim jeweiligen Arbeitsplatz.
„Zertifizierungen sind für uns ein sehr wichtiges Thema.“
Lässt sich ein solches Sicherheitskonzept auch auf andere Kommunen übertragen?
Grundsätzlich ja. Allerdings muss man berücksichtigen, dass wir in Deutschland die kommunale Selbstverwaltung haben und sich die Zuständigkeiten je nach Bundesland und Kommune erheblich unterscheiden. In einer Kommune gehören beispielsweise Schulen oder der Katastrophenschutz zum eigenen Verantwortungsbereich, in einer anderen sind diese Aufgaben anders organisiert. Das macht eine einheitliche Umsetzung schwierig. Die grundlegende Architektur lässt sich aber durchaus übertragen und an die jeweiligen Anforderungen anpassen.
Besonders kritisch ist die IT-Sicherheit bei kommunalen Unternehmen wie Stadtwerken. Welche zusätzlichen Herausforderungen sehen Sie dort?
Bei Stadtwerken geht es nicht nur um klassische IT-Systeme, sondern auch um die Betriebstechnik, also beispielsweise die Steuerung der Strom-, Gas- und Wasserversorgung. Damit haben wir eine völlig andere Risikodimension. Wenn in einer Verwaltung Daten abfließen, ist das bereits ein schwerwiegender Sicherheitsvorfall. Bei einem Angriff auf die technische Infrastruktur eines Versorgungsunternehmens können dagegen auch Menschen unmittelbar gefährdet werden. Es geht also nicht nur um den Schutz von Informationen, sondern letztlich um Leib und Leben. Entsprechend hoch müssen die Sicherheitsanforderungen sein.
Cyber-Angriffe werden professioneller, staatlich unterstützte Hacker verfügen über erhebliche Ressourcen und hybride Bedrohungen nehmen zu. Sind Sie dennoch optimistisch, dass sich die öffentliche Verwaltung künftig ausreichend schützen kann?
Ja, durchaus. Allerdings werden wir das nicht allein mit Technologie schaffen. Wir müssen auch unsere Herangehensweise verändern. Entscheidend ist, Sicherheitsmaßnahmen stärker zu konsolidieren und übergreifende Strukturen aufzubauen. Ein Beispiel sind Ansätze, bei denen Informationen über Bedrohungen aus unterschiedlichen Quellen zusammengeführt, ausgewertet und Behörden sowie Unternehmen zur Verfügung gestellt werden. Solche Konzepte unterstützen wir ausdrücklich. Wenn jede Organisation versucht, sich ausschließlich selbst zu schützen, werden viele an ihre Grenzen stoßen. Wenn wir dagegen einen gemeinsamen Schutzschirm aufbauen, von dem möglichst viele profitieren, können wir auch technologisch mit den künftigen Bedrohungen Schritt halten.
Was müsste sich dafür insbesondere im kommunalen Bereich verändern?
Wir müssen ein Stück weit von der Vorstellung wegkommen, dass jede Organisation ihre Sicherheitsfragen vollständig allein lösen muss. Gerade auf kommunaler und auf Landesebene gibt es häufig sehr ausgeprägte Zuständigkeiten und das Bestreben, die eigene Infrastruktur möglichst unabhängig zu betreiben. Das ist historisch gewachsen und nachvollziehbar. Aber angesichts der heutigen Bedrohungslage müssen wir stärker zusammenarbeiten. Niemand verliert etwas dadurch, dass er sich mit anderen zusammenschließt und gemeinsame Sicherheitsstrukturen nutzt. Im Gegenteil: Aus meiner Sicht ist genau das eine Grundvoraussetzung dafür, dass wir uns künftig besser gegen Cyber-Angriffe schützen können.
Anzeige
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...
Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...
Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...