IT-SicherheitWiderstandskraft stärken
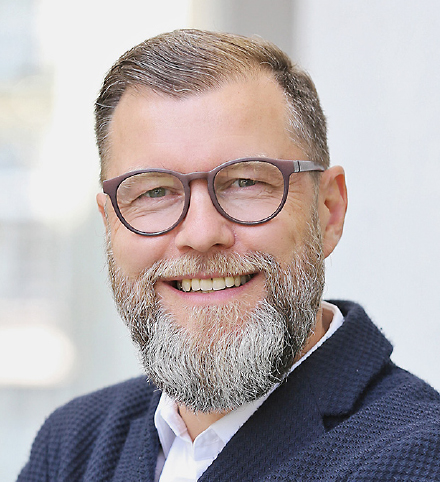
Dirk Arendt
(Bildquelle: Trend Micro)
Herr Arendt, Deutschland arbeitet derzeit am Umsetzungsgesetz für die NIS2-Richtlinie. Können Sie den aktuellen Stand und die Herausforderungen bei der Umsetzung beschreiben?
Wir stehen derzeit vor der Herausforderung, dass das Umsetzungsgesetz möglicherweise nicht wie geplant noch dieses Jahr verkündet wird – hoffentlich aber noch in dieser Legislaturperiode. Dies bringt natürlich auch viele Unsicherheiten für Unternehmen mit sich, die sich auf die Umsetzung des Gesetzes vorbereiten wollen.
Was sind die Hauptziele der Richtlinie?
Sie soll die Widerstandsfähigkeit Kritischer Infrastrukturen stärken und das allgemeine Niveau der Cyber-Sicherheit in der EU erhöhen. Stellen Sie sich vor, Kritische Infrastrukturen – von Stromnetzen bis hin zu Krankenhäusern – würden durch Cyber-Angriffe lahmgelegt. Das hätte verheerende Folgen für unsere Gesellschaft und unsere Wirtschaft.
Wie unterscheidet sich die NIS2-Richtlinie von ihrem Vorgänger?
Zum einen sind nun deutlich mehr Unternehmen betroffen. Die Zahl der Sektoren steigt auf insgesamt 18. Sieben neue „Important Entities“ kommen hinzu und die Schwellenwerte werden gesenkt. Zum anderen führt NIS2 zusätzliche Maßnahmen und Anforderungen im Bereich der Cyber-Sicherheit ein. Ein zentraler Fokus liegt dabei auf der Sicherheit der Lieferkette, sodass Unternehmen nun auch für die Sicherheit ihrer Zulieferer verantwortlich sind. Zudem wird ein verpflichtendes Cyber-Risiko-Management eingeführt. Unternehmen müssen in der Lage sein, potenzielle Risiken zu identifizieren, zu bewerten und entsprechende Maßnahmen zur Risikominimierung zu ergreifen. Ein oft übersehener Aspekt und erster Schritt für Unternehmen ist die Selbstregistrierung. Während Unternehmen unter der vorherigen NIS-Richtlinie von den Behörden darüber informiert wurden, dass sie die entsprechenden regulatorischen Anforderungen erfüllen müssen, besteht unter NIS2 eine neue Verpflichtung zur Selbstregistrierung.
Wie bereiten sich Unternehmen, insbesondere in den neu hinzugekommenen Sektoren auf die Umsetzung der NIS2-Richtlinie vor?
Obwohl diese Sektoren als Kritische Infrastrukturen gelten, sind viele von ihnen von den neuen Anforderungen, insbesondere in den Landesgesetzen, ausgenommen. Die Länder haben noch nicht viel vorbereitet und warten teilweise auf den Bund. Hochschulen, Polizei und Landesbehörden stehen besonders im Fokus, da sie vermehrt erfolgreichen Angriffen ausgesetzt sind. In den Kommunen fehlen einheitliche Cyber-Sicherheitsstandards, viele wichtige Einrichtungen wie Feuerwehren und Schulen sind noch nicht eingebunden. In den Kommunen selbst ist wenig geregelt, obwohl hier der größte Teil der Verwaltung agiert. Geregelt sind kommunale Eigenbetriebe, die unter die KRITIS-Merkmale fallen. Einrichtungen als GmbH oder AöR wie Stadtwerke, Krankenhäuser, Entsorgungsunternehmen und Wasserwerke fallen per Gesetz darunter. Aber: Feuerwehren, die Kommunalverwaltung als solche oder Ämter, Schulen und Betreuungseinrichtungen fallen derzeit nicht darunter.
„Die Richtlinie gibt einen klaren Fahrplan für Sicherheitsvorfälle und aktives Risiko-Management vor.“
Können Sie die Kernelemente der Richtlinie näher erläutern?
Die NIS2-Richtlinie gibt einen klaren Fahrplan für Sicherheitsvorfälle und aktives Risiko-Management vor. Sie fordert die Implementierung von Systemen zur Angriffserkennung und einen umfassenden Notfallplan. Da sich die Angriffsfläche und das Bedrohungsumfeld ständig verändern, ist ein kontinuierliches Cyber-Risiko-Management unerlässlich. Stellen Sie sich vor, zehn Landkreise in Deutschland würden gleichzeitig gehackt. Solche Angriffe legen Städte und Gemeinden, Universitäten, Krankenhäuser komplett lahm.
Wie unterstützt Trend Micro Unternehmen und Behörden bei der Vorbereitung auf die neuen Regelungen?
Um NIS2-konform zu werden, sind zwei Faktoren wichtig: ein detailliertes Cyber-Risiko-Management und die Reduzierung des Schadensausmaßes. Beides kann mit modernen Sicherheitstechnologien wie Angriffsflächen-Risiko-Management (ASRM) und Extended Detection and Response (XDR) erreicht werden. Die Integration von ASRM und XDR in eine einzige Cyber-Sicherheitsplattform wie Trend Vision One ermöglicht ein nahtloses Zusammenspiel der beiden Technologien. Innerhalb dieser Plattform werden sie zentral überwacht und gesteuert.
Macht die Richtlinie das Thema Cyber-Sicherheit zur Chefsache?
Die NIS-Richtlinie betont die persönliche Haftung von Führungskräften für Schäden, die aus der Vernachlässigung ihrer Pflichten beim Cyber-Risiko-Management entstehen. Das bedeutet, dass Führungskräfte nicht nur über Risiken sprechen dürfen – sie müssen auch handeln. Sie sind dafür verantwortlich, Risiken zu identifizieren, ihre Auswirkungen zu verstehen und geeignete Maßnahmen zur Risikominderung zu ergreifen. Darüber hinaus müssen wir die Bedeutung der Cyber-Sicherheit für Kritische Infrastrukturen, insbesondere auf kommunaler Ebene, stärker ins Bewusstsein rücken. Wenn beispielsweise das Finanzsystem einer Stadt ausfällt und Grundsteuern nicht eingezogen werden können, kann dies zu einem ernsthaften Problem führen, das sogar die Dienstleistungen von Unternehmen bedroht.
Wie können Unternehmen den neuen Anforderungen gerecht werden?
Artikel 21 der Richtlinie definiert die Mindestanforderungen an die Cyber-Sicherheit, die neben dem Cyber-Risiko-Management auch das Back-up Management, das Incident-Management, kryptografische Konzepte sowie Zugangskontrollen und Identitätsmanagement umfassen. Unternehmen, die bereits bewährte IT-Sicherheitspraktiken implementiert haben, dürften viele dieser Anforderungen bereits erfüllen.
Dieses Interview ist in der Ausgabe April 2024 von Kommune21 erschienen. Hier können Sie ein Exemplar bestellen oder die Zeitschrift abonnieren.
Anzeige
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...