GreenboneSicher im Homeoffice
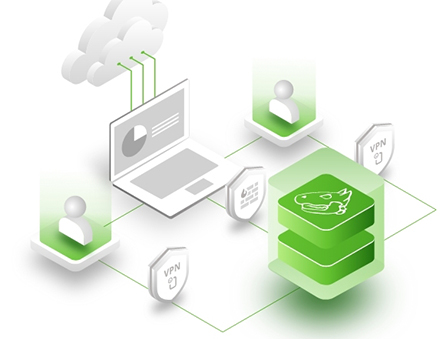
Eine gute Vulnerability-Management-Lösung scannt das gesamte Homeoffice-Netzwerk auf Schwachstellen.
(Bildquelle: Greenbone)
Nur dank schnell eingeführter Homeoffice-Lösungen konnten zu Beginn der Corona-Pandemie viele Unternehmen und Behörden den Betrieb aufrechterhalten und gleichzeitig ihre Mitarbeiter schützen. Das beschreibt Elmar Geese, COO bei Greenbone, in einem Kommentar über das sichere Arbeiten im Homeoffice. Allerdings bleibe fraglich, ob der Fernzugriff etwa auf das Firmennetzwerk überall die notwendige Vertraulichkeit, Verfügbarkeit und Integrität gewährleistet. Die Sicherheit des Homeoffice-Konzepts gehöre in vielen Fällen daher dringend auf den Prüfstand, zumal sich heute abzeichne, dass das Arbeiten von zu Hause auch nach der Corona-Zeit eine Option für den Berufsalltag ist.
Ein Homeoffice-Arbeitsplatz sei nicht per se unsicher, aber stärker gefährdet. Warum? Der Laptop befinde sich nicht mehr im geschützten Unternehmens- oder Behördennetzwerk, in welchem die IT-Abteilung Sicherheitsrichtlinien durchsetzt. In den eigenen vier Wänden bilde der Arbeits- (oder Privat-)Rechner einen Teil des Heimnetzwerks. Über dieses sollte ein Mitarbeiter mit einem kryptografisch abgesicherte Virtual Private Network (VPN) eine Verbindung etwa in die firmeneigene Infrastruktur aufbauen, schreibt Geese. Zum einen vergrößere sich dadurch jedoch die Angriffsfläche, zum anderen steige die Wahrscheinlichkeit, dass Schwachstellen auftreten.
Support notwendig
Ein schlecht oder gar nicht gesichertes WLAN mache es Hackern leicht, mit Viren oder Trojanern anzugreifen. Mitarbeiter müssten deshalb das Standard-Administrator-Passwort für ihr WLAN zu Hause durch ein neues, starkes Passwort ersetzen. Ebenso grundlegend sei es, die WPA2-Verschlüsselung (Wi-Fi Protected Access 2) zu aktivieren. Bereits bei diesen Basics sollte die interne IT für etwaige Unterstützung parat stehen. Ihr Support sei zudem notwendig, um festzustellen, auf welchem Sicherheitsniveau sich das Heimnetzwerk und seine angeschlossenen Geräte bewegen. Fakt sei: Das schwächste Glied bestimmt über die Sicherheit im gesamten Netzwerk. Auch der Uralt-PC für die Kinder brauche das aktuelle Antivirus-Update, damit dieser keine Schad-Software im Unternehmens- oder Behördennetzwerk verbreitet. Weitere wichtige zu klärenden Fragen sind laut Geese unter anderem: Auf welchem Release-Stand ist der Router? Und trennen Mitarbeiter strikt Arbeits- und Privatnutzung?
Rollenbasierte Zugriffsrechte
Wie Mitarbeiter Daten austauschen und teilen, regeln Unternehmen und Behörden in rollenbasierten Zugriffsrechten. Diese müssten sie auf die Nutzergruppen im Homeoffice übertragen und anpassen. Technisch lasse sich der Zugriff auf benötigte Ressourcen via VPN realisieren. Allerdings hänge die Sicherheit davon ab, wie die virtuellen Sicherheitstunnel konfiguriert sind. So habe die Einstellung, bei der reine Internet-Anfragen vom Homeoffice aus direkt an einen Server im Internet gehen, eine mögliche Konsequenz: Einem Mitarbeiter wird das Nutzerrecht eingeräumt, Dateien aus dem Internet herunterzuladen und zu installieren. So bestehe die Gefahr, dass er seinen Laptop mit Schad-Software infiziert. Dieses Szenario lasse sich verhindern, indem der gesamte Datenverkehr über die Unternehmens oder Behörden-IT gelenkt wird. In dem Fall würden Firewalls beim Download greifen.
An Schwachstellen-Management anbinden
Wichtiger Bestandteil eines Sicherheitskonzepts ist ein leistungsfähiges Schwachstellen-Management, erklärt der Greenbone-COO. Dieses sollte auch Homeoffice-Umgebungen kontinuierlich auf Sicherheitslücken scannen und Gegenmaßnahmen vorschlagen, wie Konfigurationsanpassungen und Patches. Bevor eine cloudbasierte Lösung wie die Greenbone Managed Service Platform (GMSP) Homeoffice-Netze schnell, einfach und zuverlässig auf Schwachstellen durchleuchte, müsse die interne IT lediglich ein neues Gateway auf der Cloud-Plattform anlegen und dem Mitarbeiter zur Verfügung stellen. Die Nutzer würden es dann als virtuelle Maschine etwa auf dem Firmen-Laptop installieren und den Scan starten.
Der Weg zum sicheren Heim- und damit Unternehmensnetzwerk führe über sicheres WLAN zu Hause, rollenbasierte Zugriffsrechte, richtig konfigurierte VPN ins Firmen- oder Behördennetz und ein Schwachstellen-Management, das ständig auch die Homeoffice-Umgebungen auf Gefahrenquellen scannt. Zusätzlich müssten Firmen und Behörden ihre Mitarbeiter sensibilisieren, sodass diese auch gewiefte Phishing-Versuche erkennen und entsprechend gegensteuern können.
Anzeige
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...
Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...
Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...