DSFAAmpel für den Datenschutz
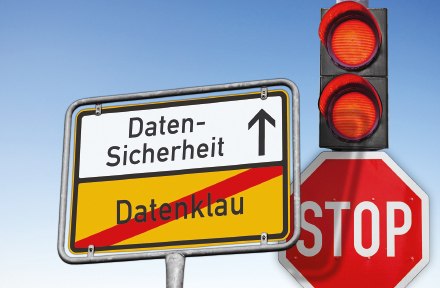
DSFA-Bericht zeigt, ob die Datenschutz-Ampel auf Rot steht.
(Bildquelle: hkama/adobe.stock.com)
Der Landesbeauftragte für Datenschutz in Bayern (BayLfD) liefert auf seiner Website konkrete Hilfestellung bei der Durchführung einer Datenschutz-Folgenabschätzung (DSFA). Zu finden sind zahlreiche Dokumente, die einen Überblick über das Vorgehen bei einer DSFA geben. Außerdem gibt es Musterformulare mit Ausfüllbeispielen.
Das Dokument „Orientierungshilfe“ zeigt anhand eines Prüfschemas, wie Kommunen prüfen können, ob eine DSFA erforderlich ist, und gibt einen Überblick über die Erstellung. Das Dokument „Methodik und Fallstudie“ beschreibt die Ziele des Standard-Datenschutzmodells und zeigt, wie eine Risikoanalyse durchgeführt wird. Hier wird auch erklärt, wie man über die Risikoanalyse zur Gesamtrisikobewertung einer Datenverarbeitung gelangt und welche Mindestpositionen der DSFA-Bericht enthalten muss. Besonders anschaulich: An einem praktischen Beispiel wird eine DSFA im Personalamt der Stadt Fiktivia durchgespielt. Als Praxishilfe werden fünf Module bereitgestellt, die Musterformulare und Ausfüllbeispiele enthalten, sowohl für die Erforderlichkeitsprüfung als auch für den DSFA-Bericht und die Risikoanalyse.
Allerdings ist nicht für jede Datenverarbeitung eine DSFA erforderlich. Ob dies der Fall ist, kann man über das Formular „DSFA-Erforderlichkeitsprüfung“ auf der Website des BayLfD prüfen. Darin wird abgefragt, ob es eine Ausnahme von der Durchführung einer eigenen DSFA gibt, etwa wenn eine solche bereits für einen ähnlichen Verarbeitungsvorgang mit vergleichbaren Risiken vorliegt, oder ob der Verarbeitungsvorgang auf der Blacklist der Aufsichtsbehörde steht.
Analyse der Risikofaktoren
Verneint man diese Punkte, so folgt eine eigene Risikoabschätzung nach den „Leitlinien zur Datenschutz-Folgenabschätzung“ der europäischen Artikel-29-Gruppe. Darin wird unter anderem gefragt, ob durch die Datenverarbeitung Personen systematisch überwacht und kontrolliert werden, ob vertrauliche Daten oder Daten schutzbedürftiger Personen verarbeitet werden oder ob es sich um eine innovative Nutzung oder Anwendung neuer technologischer oder organisatorischer Lösungen handelt. Das ausgefüllte Formular „DSFA-Erforderlichkeitsprüfung“ dient als Nachweis gegenüber einer Aufsichtsbehörde, dass die Notwendigkeit einer Datenschutz-Folgenabschätzung für eine Verarbeitungstätigkeit geprüft wurde.
Ist diese notwendig, muss festgestellt werden, welche Risiken für die Rechte und Freiheiten von Personen durch die Verarbeitungstätigkeit bestehen. Dazu schlägt der BayLfD eine Analyse vor, in der Risikoszenarien erarbeitet und Schwachstellen und Risikoquellen der Verarbeitungstätigkeit betrachtet werden. Geprüft wird, ob die Verarbeitungstätigkeit die Ziele des Standarddatenschutzmodells der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder erfüllt. Das sind zum einen Datensicherheitsziele – Verfügbarkeit, Vertraulichkeit und Datenintegrität – und zum anderen Schutzbedarfsziele: Datenminimierung, Intervenierbarkeit, Transparenz, Nichtverkettung, Konzeptionseinhaltung und Richtigkeit. Die Zielerfüllung wird anhand eines Ampelsystems bewertet.
Nach einer ersten Risikobetrachtung sollten Maßnahmen erarbeitet werden, die Risiken minimieren. Danach wird die Verarbeitungstätigkeit ein zweites Mal bewertet. Auch hierbei wird das Ampelsystem verwendet. Die Ergebnisse der zweiten Risikoanalyse fließen als Risikogesamtbewertung in den DSFA-Bericht ein.
Risikogesamtbewertung mit Ampelsystem
Maßnahmen, die den Risiken für die Rechte und Freiheiten von Personen entgegenwirken, lassen sich drei Kategorien zuordnen:
• Maßnahmen, die in der Software voreingestellt sind (Privacy by Default), etwa ein System zur Vergabe eines Passworts oder einer Zwei-Faktor-Authentisierung, zur Einrichtung eines Berechtigungskonzepts oder zur Protokollierung.
• Technische Maßnahmen, die im Rechenzentrum oder den Server-Räumen, in denen die Software betrieben wird, umgesetzt werden müssen (Privacy by Design). Dazu zählen zum Beispiel die regelmäßige Datensicherung, eine unterbrechungsfreie Stromversorgung oder der Einbau einer Firewall.
• Auch die Kommune selbst muss zur Risikominimierung beitragen, indem sie beispielsweise vor Ort dafür sorgt, dass die Mitarbeitenden regelmäßig Schulungen zu Datenschutz und Informationssicherheit erhalten, dass Besuchern keine Einsicht in vertrauliche Daten gewährt wird und Unberechtigte keinen Zutritt zu sicherheitsrelevanten Gebäudeteilen erhalten.
Die Zusammenfassung der Datenschutz-Folgenabschätzung erfolgt im DSFA-Bericht. Darin werden Informationen zur Verarbeitungstätigkeit gegeben und der Kontext sowie die grundlegenden Prinzipien der Datenverarbeitung beschrieben. Schließlich folgt die Risikogesamtbewertung, die aus der Risikoanalyse resultiert. Die Verarbeitungstätigkeit ist datenschutzkonform, wenn die Ampel der Risikogesamtbewertung auf Grün oder Gelb steht. Steht die Ampel dagegen auf Rot, muss der Datenverarbeitungsvorgang noch einmal gründlich überprüft oder der Rat der Aufsichtsbehörde eingeholt werden. Der DSFA-Bericht listet am Ende alle Maßnahmen zur Risikominimierung noch einmal auf, die in der Risikoanalyse festgelegt wurden.
Dieser Beitrag ist im Titel der Ausgabe Januar 2022 von Kommune21 erschienen. Hier können Sie ein Exemplar bestellen oder die Zeitschrift abonnieren.
Anzeige
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...