IT-SicherheitRisiken minimieren
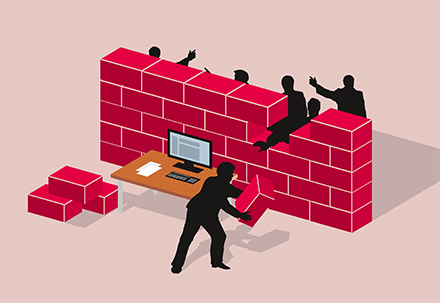
Eine Firewall schützt vor Hackerangriffen von außen.
(Bildquelle: PEAK Agentur für Kommunikation)
Es wird viel von IT-Sicherheit gesprochen in diesen Tagen. Die Sicherheit von E-Mail-Accounts, Internet- und E-Commerce-Auftritten, aber auch von kritischen Infrastrukturen gewinnt an Bedeutung. Spätestens seit den Hackerangriffen auf den Deutschen Bundestag im Sommer 2015 ist uns allen bewusst, dass Cyber-Kriminelle auch vor gut geschützten Institutionen nicht haltmachen. Doch Kommunen und kommunale Unternehmen sind dieser Bedrohung nicht schutzlos ausgeliefert. Vor Hackerangriffen von außen schützt eine Firewall, die von einem IT-Administrator stets auf dem aktuellsten Stand gehalten wird. Das größere Problem ist häufig in der eigenen Organisation zu finden. Ein mögliches Szenario ist die Unachtsamkeit: Der Sachbearbeiter nimmt von einem Bekannten einen USB-Stick mit den neuesten Hits mit ins Büro. Als Gratiszugabe beinhaltet der Datenträger aber auch eine Schad-Software, die sich unbemerkt im Netzwerk ausbreitet. Die Folgen: Vom Server-Ausfall bis zum anonymen, unberechtigten Zugriff auf Finanz- und Personendaten ist alles möglich. Aber auch der Vorsatz ist ein denkbares Szenario: Die öffentliche Verwaltung bietet viele Möglichkeiten, um auf dem elektronischen Weg, etwa per De-Mail, zu kommunizieren, Daten via ELSTER auszutauschen oder sich beispielsweise über Bürgerportale zu informieren. Schad-Software, die vorsätzlich in diese Systeme eingeschleust wird – beispielsweise durch einen entsprechend fingierten E-Mail-Anhang –, kann enorme Schäden anrichten. Beide Fälle zeigen, dass die IT-Sicherheit auch durch die Mitarbeiter bedroht ist. Für solche Szenarien müssen die Kommunen Vorkehrungen treffen und sie vor allem auch umsetzen. Hierbei helfen technische und organisatorische Maßnahmen, um die erkannten und gegebenenfalls bewerteten Risiken zu minimieren. Den Grundstein dafür legt ein so genanntes Informationssicherheitsmanagement-System (ISMS).
Technische und organisatorische Maßnahmen
Zu den technischen Maßnahmen zählen der Einsatz aktuellster Virenschutzprogramme, die Verwendung neuester Patches der Firewall, die regelmäßige Überprüfung durch so genannte Penetrationstests, die Umsetzung sicherer Programmieranforderungen und elektronische Zugangskontrollen zu sicherheitsrelevanten Bereichen. Organisatorische Maßnahmen sind wesentlich komplexer und betreffen letztendlich jeden Verwaltungsmitarbeiter, vom Auszubildenden bis zum Bürgermeister. Essenziell wichtig ist dabei die Kommunikation der Regeln und Maßnahmen. Denn was nützt die neueste Virenschutz-Software, wenn diese manuell am Arbeitsplatzrechner deaktiviert wurde? Wozu die Inbetriebnahme einer elektronisch personalisierten Zugangskontrolle, wenn dem freundlich grüßenden Handwerker die Tür zum Rechenzentrumsbereich aufgehalten wird, ohne Rückversicherung, dass er berechtigten Zutritt erhalten darf? Ein drittes Beispiel: PIN-Nummern auf Smartphones sind hilfreich und notwendig. Wenn aber der Abteilungsleiter, der die Regelung mit unterschrieben hat, diese bei seinem Gerät aus Bequemlichkeit heraus nicht nutzt, ist diese Maßnahme schlichtweg unwirksam. In der Regel ist der Datenschutzbeauftragte den meisten Mitarbeitern bekannt. Aber wer ist für die IT-Sicherheit der erste Ansprechpartner? Die Nennung eines Verantwortlichen sollte in der heutigen Zeit kein Problem mehr sein. Er benötigt aber auch die Chance, dass er Aufgaben mit der gebotenen Ernsthaftigkeit umsetzen kann. Dazu gehören Einsicht in die Abläufe, Weisungsbefugnis und ein direkter Draht zur Leitungsebene. Auch die Bildung einer eigenen internen IT-Sicherheitsmarke kann dabei helfen, das Bewusstsein innerhalb der Verwaltung für das Thema zu steigern.
Sicherheit muss sich im Grundverständnis verankern
Diese Fakten machen deutlich, dass Deutschland einen enormen Aufholbedarf hat. In Bezug auf die Informations- und IT-Sicherheit ist die Bundesrepublik auf dem Stand eines Entwicklungslandes. Längst sind in anderen europäischen und asiatischen Ländern höhere Standards etabliert. Hier gilt es, alle Beteiligten für die Thematik zu sensibilisieren. Sicherheit, gerade im IT-Bereich, muss sich im Grundverständnis verankern. Die Verantwortung der kommunalen Verwaltung wird sich in diesem Zusammenhang signifikant erhöhen. Dies erfordern einerseits die Beteiligungsstrukturen an medizinischen Einrichtungen wie Krankenhäusern und Universitätskliniken, an Strom- und Wasserversorgungsunternehmen sowie an kommunalen Rechenzentren und Forschungsinstituten. Andererseits erfordert der eigene Verwaltungsapparat einen sicheren Umgang mit Daten. Es soll nicht unerwähnt bleiben, dass es bereits positive Ansätze aus kommunalen Beteiligungsunternehmen und öffentlichen Verwaltungen gibt. IT-Sicherheit führt dann zum Erfolg, wenn sich mehrere Partner zusammenschließen, gemeinschaftlich Lösungen erarbeiten und diese effizient umsetzen: Der Deutsche Städte- und Gemeindebund, der Deutsche Städtetag sowie der Deutsche Landkreistag haben gemeinsam mit der Bundes-Arbeitsgemeinschaft der Kommunalen IT-Dienstleister, Vitako, bereits im Dezember 2014 in einer Arbeitsgruppe eine so genannte Handreichung zur Ausgestaltung der Informationssicherheitsleitlinie in Kommunalverwaltungen erarbeitet. Dieses Papier stellt übersichtlich eine Vielzahl wichtiger Informationen zur Verfügung, um einen erfolgreichen Einstieg in die Thematik zu gewährleisten.
Dieser Beitrag ist in der Januar-Ausgabe von Kommune21 erschienen. Hier können Sie ein Exemplar bestellen oder die Zeitschrift abonnieren.
Anzeige
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...