InterviewSchwachstellen aufdecken
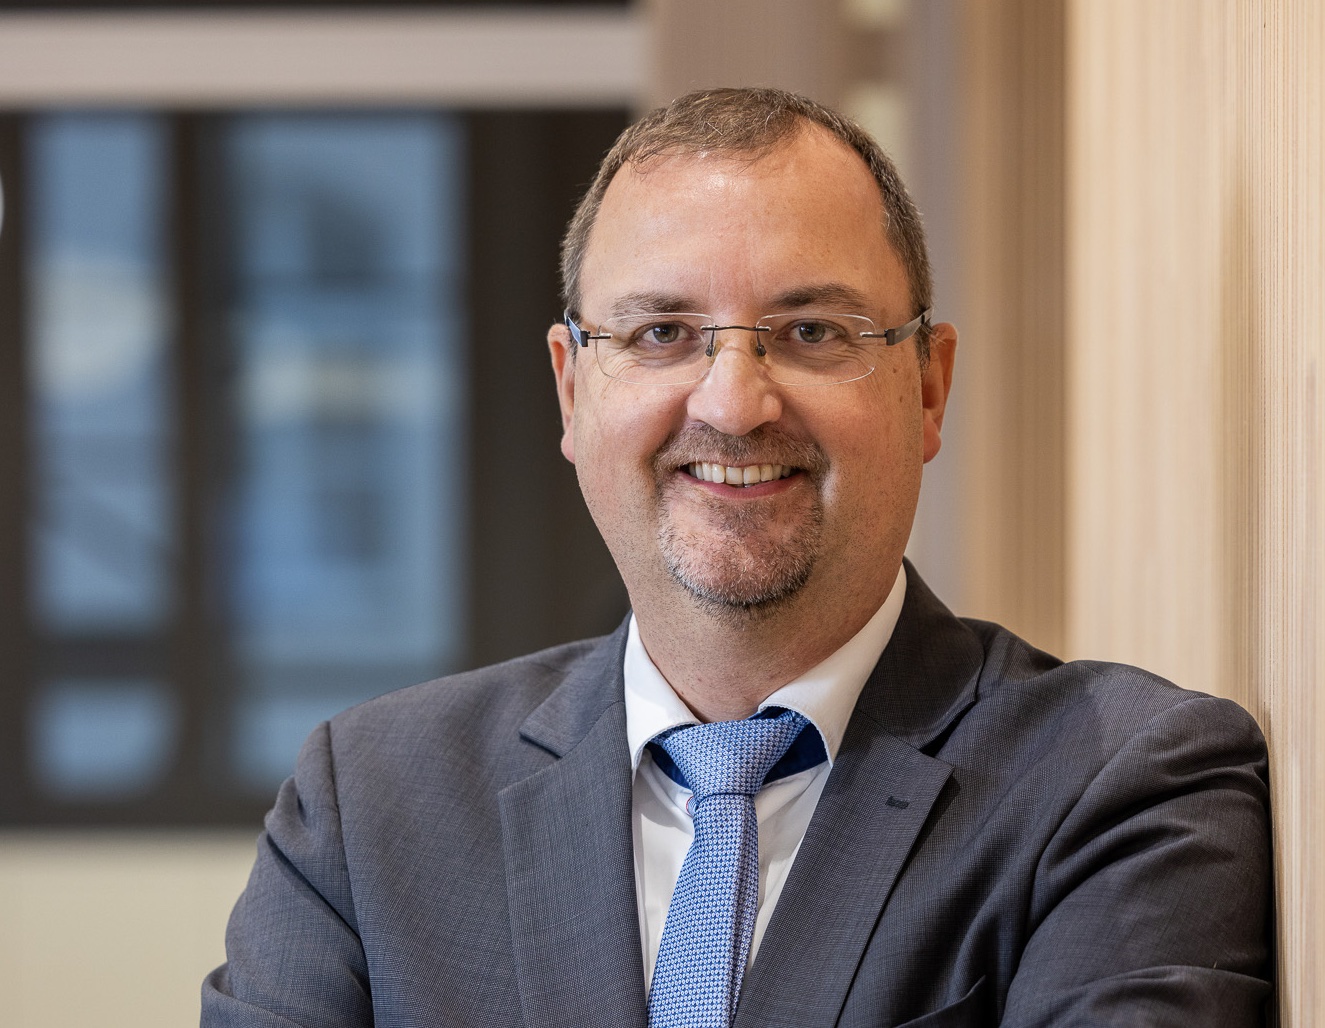
LSI-Präsident Bernd Geisler: "Die Übung mit der Stadt Ingolstadt war besonders umfangreich."
(Bildquelle: Landesamt für Sicherheit in der Informationstechnik (LSI))
Herr Geisler, Cyber-Angriffe auf öffentliche Verwaltungen sind längst keine Ausnahme mehr. Wie schätzen Sie die aktuelle Bedrohungslage für bayerische Kommunen ein? Welche Angriffsszenarien bereiten Ihnen derzeit die größten Sorgen?
Wie andere Sicherheitsbehörden auch, stellt das LSI eine ständig wachsende Bedrohungslage fest. Es finden täglich Angriffsversuche statt, die sich in Ihrem Schweregrad unterscheiden. Die Anzahl der Angriffe sowie deren Komplexität steigt kontinuierlich. Diese Entwicklung hat sich mit dem Einsatz von KI nochmals deutlich verstärkt. Die am häufigsten festgestellten Einfallstore sind E-Mails mit schadhaftem Inhalt, über das Internet erreichbare, nicht aktualisierte Systeme mit Schwachstellen, fehlende Multi-Faktor-Authentifizierung und abgeflossene Benutzerdaten.
Das LSI unterstützt Kommunen mit verschiedenen Beratungs- und Präventionsangeboten. Was können konkret in Anspruch nehmen?
Das LSI bietet präventive Unterstützungsleistungen auch für Kommunen an, darunter den Warn- und Informationsdienst, eine Malware Information Sharing Plattform, Handreichungen zum Notfallmanagement, das Siegel „Kommunale IT-Sicherheit“, Awarenessmaßnahmen, wie zum Beispiel Phishing-Simulationen, die Möglichkeit von Sicherheitsübungen sowie regelmäßige regionale Thementage. Ergänzend hierzu veröffentlicht das LSI praxisnahe Leitfäden, etwa zur Abwehr von DDoS-Angriffen, und baut sein Unterstützungsangebot fortlaufend aus, um den aktuellen technischen und organisatorischen Herausforderungen gerecht zu werden. Die Nachfrage nach diesen Angeboten ist anhaltend hoch und reicht teilweise über die Landesgrenzen hinaus – eine Wertschätzung der Expertise des LSI, die uns freut.
Ende September hat das LSI gemeinsam mit der Stadt Ingolstadt eine umfassende IT-Notfallübung durchgeführt (wir berichteten). Welche Ziele haben Sie damit verfolgt?
Die Übung mit der Stadt Ingolstadt war besonders umfangreich und für das LSI auch die erste Übung in dieser Größenordnung mit einer kreisfreien Stadt. Die Übung gliederte sich in zwei aufeinander abgestimmte Formate: ein moderiertes Tabletop-Szenario und eine technische Praxiseinheit. Während Führungskräfte und Verantwortliche verschiedener Organisationseinheiten im Tabletop-Format konkrete Entscheidungssituationen bewerteten und notwendige Maßnahmen abstimmten, wurden parallel technische Prozesse und Reaktionsmöglichkeiten unter möglichst realistischen Bedingungen erprobt.
Es finden täglich Angriffsversuche statt, die sich in Ihrem Schweregrad unterscheiden.
Warum ist es so wichtig, bei der IT-Notfallvorsorge nicht nur die Technik, sondern auch die organisatorischen Abläufe und Entscheidungsstrukturen zu überprüfen?
Durch die Kombination beider Übungsbestandteile entsteht ein umfassendes Bild der bestehenden IT-Notfallstrukturen. Notfallpläne, Entscheidungswege und technische Abläufe konnten unter realitätsnahen Voraussetzungen erprobt werden. Gleichzeitig werden bereits gut funktionierende Strukturen bestätigt und weitere Optimierungspotenziale identifiziert. Die gewonnenen Erkenntnisse bilden damit eine wichtige Grundlage für die kontinuierliche Weiterentwicklung der Notfallvorsorge.
Um möglichst realistische Bedingungen zu schaffen, wurde in Ingolstadt nur ein kleiner Kreis vorab über die Übung informiert. Welche Erkenntnisse haben Sie dabei gewonnen?
Ein besonderer Schwerpunkt lag auf der praxisnahen Gestaltung des technischen Übungsteils. Der Kreis der vorab informierten Personen wurde bewusst klein gehalten, um ein möglichst authentisches Lagebild zu erzeugen. Dadurch konnte nicht nur die technische Bewältigung einer simulierten IT-Störung untersucht werden, sondern unter realitätsnahen Bedingungen auch die internen Informations- und Kommunikationswege, die Zusammenarbeit zwischen den beteiligten Bereichen sowie das Zusammenspiel von Verwaltung und IT-Fachkräften.
Bei solchen Übungen geht es ausdrücklich auch darum, Schwachstellen aufzudecken. Welche typischen Probleme treten bei kommunalen IT-Notfalltests zutage?
Die Gegebenheiten sind von Kommune zu Kommunen sehr unterschiedlich und damit auch die möglichen Erkenntnisse. Daher ist es wichtig, dass jede Kommune solche umfangreichen Tests oder die Tabletop-Übungen des LSI selbst durchführt, um die eigenen Verbesserungspotentiale zu ermitteln. Wichtig ist uns dabei, dass Übungen nicht als reines Thema des IT-Betriebs wahrgenommen werden. Es sollten explizit auch andere Bereiche bei den Übungen mit angesprochen werden, da in einem echten Notfall auch Führungskräfte und Mitarbeiter aus anderen Fachbereichen involviert sind. Das LSI bietet hierfür Handreichungen mit diversen Dokumenten zum IT-Notfallmanagement.
Ein Notfallplan auf dem Papier ist das eine, seine Umsetzung unter Zeitdruck das andere. Wie häufig sollten Kommunen den Ernstfall proben?
Die IT-Infrastruktur ändert sich schnell, Personal wechselt und Organisationsstrukturen ändern sich. Eine Übung pro Jahr ist daher sicher ein guter Richtwert. Die daraus gewonnen Erkenntnisse sollten in das IT-Notfallmanagement und in eine Fortschreibung des eigenen Informationssicherheitskonzepts einfließen, um zu gewährleisten, dass sie auch in den jeweiligen Prozessen ankommen.
Wichtig ist es, sich laufend über Schwachstellen in Software zu informieren.
Wie läuft Zusammenarbeit zwischen einer Kommune und dem LSI konkret ab?
Die Tabletop-Übungen des LSI sind so konzipiert, dass sie auch von kleinen Kommunen verwendet und selbst durchgeführt werden können. Es besteht aber grundsätzlich die Möglichkeit, dass das LSI die Moderation übernimmt und bei der Auswertung unterstützt. Natürlich stehen wir für alle Fragen beratend zur Verfügung. Der Aufwand für so eine Übung ist bewusst überschaubar gehalten und beträgt etwa 1,5 bis 2 Stunden. Bei einem umfassenden Übungsvorhaben wie in Ingolstadt ist dies natürlich aufwändiger.
Wenn Sie einem Bürgermeister oder einer Landrätin drei Maßnahmen empfehlen könnten, mit denen sich die Widerstandsfähigkeit der Verwaltung gegenüber Cyber-Angriffen verbessern lässt: Welche wären das?
Wichtig ist es, sich laufend über Schwachstellen in Software zu informieren. In Bayern steht dafür der kostenfreie Warn- und Informationsdienst des LSI zur Verfügung, der über aktuelle Angriffe und Sicherheitslücken informiert. Entscheidend ist, entsprechende Updates zeitnah einzuspielen. Ebenso sollten alle aus dem Internet erreichbaren Systeme im Blick behalten werden. Bayerische Kommunen können dem LSI ihre öffentlichen IP-Adressen melden, die dann in das Monitoring aufgenommen werden. So kann das LSI noch schneller und gezielter über Gefährdungen informieren. Ein weiterer wichtiger Baustein ist die regelmäßige Schulung und Sensibilisierung aller Mitarbeitenden, einschließlich der Führungskräfte, für digitale Bedrohungen und den sicheren Umgang damit. Für den Fall eines erfolgreichen Cyberangriffs sollte zudem stets ein Backup verfügbar sein, auf das Angreifer keinen Zugriff haben und das sich zuverlässig wieder einspielen lässt.
Anzeige
CSBW: Mehr Cyber-Vorfälle bei Kommunen
[16.11.2026] Die Cybersicherheitsagentur Baden-Württemberg hat für 2025 mehr Vorfälle im kommunalen Bereich erfasst. Der Jahresbericht zeigt zugleich eine gestiegene Nachfrage nach Unterstützung. Bessere Erkennung und eine höhere Meldebereitschaft beeinflussen die Fallzahlen. mehr...
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...