DatenschutzZugriff verweigert
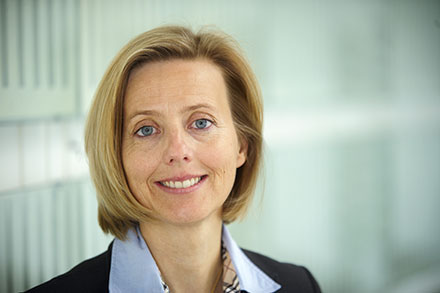
Dr. Marianne Janik ist Senior Director Public Sector und Mitglied der Geschäftsleitung bei Microsoft Deutschland.
(Bildquelle: Microsoft)
Frau Dr. Janik, ein Bundesgericht in New York hat entschieden, dass amerikanische IT-Anbieter auch dann Kundendaten an US-Behörden herausgeben müssen, wenn diese in Europa gespeichert sind. Was ist der Hintergrund des Urteils?
In dem angesprochenen Fall geht es um die Aufforderung von US-Behörden an Microsoft, die E-Mail-Daten eines unserer Kunden, gegen den ein Ermittlungsverfahren läuft, aus unserem Consumer-Dienst Outlook.com preiszugeben. Unseren Einspruch gegen diese Aufforderung haben sowohl das zunächst zuständige Magistratsgericht als auch jüngst das Bundesgericht in New York abgelehnt. Das Urteil ist vorerst ausgesetzt und daher noch nicht rechtskräftig.
Wenn das Urteil rechtskräftig wird, was bedeutet das für Ihr Cloud-Geschäft in Europa, insbesondere auch mit der öffentlichen Verwaltung?
Welche direkten Auswirkungen ein rechtskräftiges Urteil auf unser Cloud-Geschäft hätte, wäre nur hypothetisch zu beantworten. Fakt ist aber: Wir müssen unseren Kunden ein Höchstmaß an Sicherheit garantieren können und auf ihre individuellen Bedürfnisse eingehen. Wir bieten daher bereits heute jedem Kunden die Cloud-Lösung an, die aus seiner Sicht die beste ist. Im Public Sector erlebe ich es zum Beispiel, dass kleine Kunden sowie betriebswirtschaftlich ausgerichtete Organisationen der Public Cloud deutlich offener gegenüberstehen als große Behörden. Die wiederum setzen vielfach auf Private Clouds, also auf eine IT-Infrastruktur innerhalb ihrer Organisation. Insgesamt gewinnt aber die Kombination aus privater und öffentlicher Cloud – die frei skalierbare Hybrid Cloud – für unsere Kunden aus der öffentlichen Verwaltung an Relevanz.
„Wir müssen unseren Kunden ein Höchstmaß an Sicherheit garantieren können.“
Microsoft wird die Entscheidung des New Yorker Bundesgerichts anfechten. Wie lauten die Argumente?
In unserer Rolle als einer der weltweit führenden IT-Hersteller sehen wir unsere Verantwortung vor allem darin, die Daten und die Privatsphäre unserer Kunden bestmöglich vor Zugriffen Dritter zu schützen – ganz gleich, ob durch Cyber-Kriminelle oder durch unrechtmäßige Zugriffe staatlicher Institutionen. Mit genau solch einem unrechtmäßigen Zugriff durch die US-Behörden sehen wir uns im aktuellen Fall konfrontiert. Wir begründen unseren Einspruch damit, dass die Kundendaten nicht auf amerikanischem Boden, sondern ausschließlich in unserem Rechenzentrum im irischen Dublin gespeichert sind. Denn unsere Rechtsauffassung ist es, dass ein US-Staatsanwalt nicht die Befugnis hat, E-Mail-Konten zu durchsuchen, deren Daten außerhalb der USA gespeichert sind. Er hat schließlich auch nicht das Recht, ein Haus in einem Land außerhalb der USA durchsuchen zu lassen. Was in der physischen Welt Bestand hat, sehen wir auch in der digitalen Welt als gültig an.
Was hat Microsoft bereits getan, um unautorisierte Zugriffe auf Daten zu verhindern, wie spiegelt sich das in den Produkten wider?
Alle unsere Produkte werden nach den Prinzipien Privacy by Design und Privacy by Default entwickelt – also mit datenschutzfreundlichen Voreinstellungen, die standardmäßig aktiviert sind. Ein Beispiel dafür ist die „Do Not Track“-Funktion des Internet Explorers, wodurch den besuchten Websites und auch Dritten, deren Inhalte auf diesen Internet-Seiten gehostet werden, mitgeteilt wird: Ich will nicht, dass meine Browser-Aktivitäten nachverfolgt werden. Erst kürzlich haben wir außerdem durch das Verschlüsselungsprotokoll Transport Layer Security (TLS) die Verschlüsselung von ein- und ausgehenden E-Mails unseres Dienstes Outlook.com verbessert.
Welche weiteren Möglichkeiten hat ein Unternehmen wie Microsoft, die Daten der Kunden zu schützen?
Neben der Implementierung eines bestmöglichen Datenschutzes in unseren Produkten, setzen wir vor allem darauf, unsere Kunden auf Gefahren frühzeitig aufmerksam zu machen und ihnen das nötige Rüstzeug an die Hand zu geben, damit sie bewusst und eigenverantwortlich mit ihren Daten umgehen. Mit den regelmäßigen Security Bulletins und den Security Intelligence Reports geben wir Nutzern zum Beispiel einen Überblick über aktuelle Bedrohungen im Internet und zeigen Maßnahmen, wie sie die eigene IT-Sicherheit ausbauen können. Über unser Engagement in der Initiative Deutschland sicher im Netz (DsiN) informieren wir ebenfalls über sicherheitsrelevante Themen, bieten direkte Schutzmaßnahmen an und schärfen damit das Bewusstsein von Unternehmen und Privatanwendern für die eigene IT-Sicherheit. In eine ähnliche Richtung geht auch unsere Initiative IT-Fitness. Hier kann jeder Anwender sein eigenes Sicherheitsverhalten im Netz überprüfen und einschätzen. Damit sich auch die Politik davon überzeugen kann, dass wir keine Hintertüren in unsere Produkte einbauen, errichten wir zurzeit in Brüssel ein internationales Transparenz-Zentrum, in dem wir Regierungsvertretern die Möglichkeit geben werden, den Quellcode unserer Software einzusehen. Im Gegenzug sehen wir die Politik in der Pflicht, den Schutz von Bürgern und Unternehmen zu fördern und dadurch neue Wachstumschancen freizusetzen. Daher ist es prinzipiell zu begrüßen, dass die Bundesregierung eine Digitale Agenda vorgelegt hat. Es zeigt, dass die Regierungskoalition die Bedeutung der Digitalisierung inklusive deren Chancen und Risiken erkannt hat. Die Agenda bildet bisher jedoch nur einen Rahmen für künftiges Regierungshandeln und gesetzliche Regelungen – hier müssen zügig Taten folgen, um tatsächliche Rechtssicherheit für Nutzer und Wirtschaft zu schaffen.
Anzeige

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...
BSI/NExT: Drei Projekte für mehr Sicherheit
[22.06.2026] Den InfoSec Impact Award von BSI und NExT erhielten drei herausragende IT-Sicherheitslösungen aus dem Public Sector, die sich mit Software-Lieferketten, Cyber-Trainings und interkommunaler Zusammenarbeit befassen. Die Projekte werden als Best Practices veröffentlicht und der Fachöffentlichkeit vorgestellt. mehr...
Schleswig-Holstein: Maßnahmenpaket für Cyber-Sicherheit
[01.06.2026] Schleswig-Holstein baut die Cyber-Sicherheit für Land und Kommunen aus. Zum Schutzschirm gehören unter anderem ein erweitertes Schwachstellenmanagement, mobile IT für Krisenlagen und Vor-Ort-Supportteams. Digitale souveräne Arbeitsplätze und IT-Infrastruktur sichern Behörden weiter ab. mehr...
eGo-Saar: Erfolgreiche SaarSecurity Roadshow
[27.05.2026] In einer gemeinsamen Veranstaltungsreihe haben der Zweckverband eGo-Saar und das saarländische Wirtschaftsministerium über NIS2, IT-Notfallmanagement und digitale Resilienz informiert. Bei den Kommunen stieß die SaarSecurity Roadshow 2026 auf großes Interesse. mehr...
Cyber-Sicherheit: Kommunen sind leichte Beute
[12.05.2026] Wie Städte und Kreise ihre IT trotz Fachkräftemangel wirksam vor Cyber-Kriminellen schützen können, erläutern im Interview Kira Groß-Bölting und Jan Leitzgen vom Computer Security Incident Response Team (CSIRT) des Unternehmens G DATA Advanced Analytics. mehr...