Cyber-KriminalitätEs kann jeden treffen
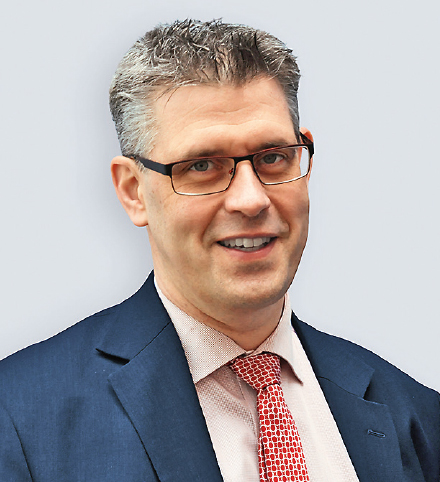
Thomas Stasch, Leiter des KomCERT der regio iT.
(Bildquelle: regio iT)
Herr Stasch, Cyber-Angriffe haben sich deutlich gehäuft. Entspricht das den Tatsachen oder werden einfach mehr IT-Sicherheitsvorfälle gemeldet?
Cyber-Kriminalität ist in der Tat stark angestiegen. Das zeigen auch die Statistiken der Ermittlungsbehörden. Die ‚dunkle Seite der Macht‘ entdeckt immer mehr Einnahmemöglichkeiten, und die Geldsummen sind ja ziemlich gigantisch. Cybercrime ‚lohnt sich‘ quasi und verspricht große Margen, während das Risiko, entdeckt zu werden, gering ist. Zudem gibt es sozusagen auch Verbrechen on demand: Kriminelle können sich Ransomware-Trojaner kaufen, mieten sich eine Infrastruktur im Hintergrund as-a-Service dazu, sind dann nur noch für die Verteilung zuständig und kassieren einen Teil des Lösegelds. Es wird immer einfacher.
Es gab immer die Tendenz, Sicherheitsvorfälle zu verschweigen und auszusitzen. Hat sich daran etwas geändert?
Das kommt vor allem auf die Beteiligten an. Uns wird tatsächlich manchmal nahegelegt, dass der Vorfall geheim bleiben muss. Das bringt aber wenig, denn wenn es herauskommt, sind der Ärger und Vertrauensverlust umso größer. Es ist besser, gleich offen zu kommunizieren.
Im vergangenen Jahr gab es massive Cyber-Angriffe mit immensen Schäden. Lohnen sich professionelle IT-Sicherheitsmaßnahmen überhaupt?
Es kann wirklich jeden treffen, egal ob BSI-zertifiziert nach ISO 27001 oder nicht. Die Frage lautet: Wie interessant ist man für Angreifer? Viele Cyber-Attacken sind immer noch Zufallstreffer. Grundsätzlich gibt es Angriffe auf IT-Schwachstellen über das Internet oder Phishing-Attacken per E-Mail. Hier ist allerdings eine Verschiebung zu beobachten. Vor zwei Jahren kamen 95 Prozent der Angriffe über E-Mail, jetzt sind es grob geschätzt noch 70 Prozent. Immer häufiger werden Sicherheitslücken aufgespürt, wie unlängst die Exchange-Schwachstelle oder Log4j. Wenn die Betreiber dann nicht schnell genug im Umgang mit dem Patch-Management sind, platzieren Angreifer eine Hintertür und planen in aller Ruhe den Cyber-Angriff, indem sie das System ausspionieren und sondieren, ob sich Aufwand und Nutzen lohnen. Eine große Rolle spielt allerdings, wie man im operativen Bereich bei der IT-Sicherheit aufgestellt ist. In der Industrie sind so genannte Security Operation Center (SOC) längst verbreitet, wo Leute sitzen, die nichts anderes tun, als nach dem Feind im Netz zu suchen – nach einer irgendwo schlummernden Software oder einem aktiven Angreifer.
Was macht eine Kommune attraktiv für einen Angreifer?
Attraktiv ist eine Kommune, wenn der Angreifer glaubt, Gewinn erzielen zu können. Denn wenn er es schafft, eine Kommune oder ein Unternehmen lahmzulegen, sodass sie nicht mehr handlungsfähig sind, steht häufig eine Lösegeldzahlung an. Während früher Daten von Angreifern verschlüsselt und eine Zahlung für den Schlüssel verlangt wurde, werden heute Daten häufig noch kopiert. Wenn die Opfer dann nicht für die Entschlüsselung zahlen wollen, drohen Angreifer mit der Veröffentlichung der Daten. Das ist kein schönes Szenario bei personengebundenen Daten in Kommunen.
„Cybercrime ‚lohnt sich‘ quasi und verspricht große Margen. Das Risiko, entdeckt zu werden, ist gering.“
Im Dezember vergangenen Jahres kam es zum Log4j-Vorfall. Wie verbreitet ist die Software in Kommunen?
Es gibt keinen großen Unterschied zwischen der kommunalen Welt und der Industrie. Jeder, der Java entwickelt und mit dem Logging von Informationen befasst war, hat in der Regel Log4j als eine der Standardbibliotheken eingebunden. Entsprechend groß war auch die Verbreitung. Wir haben allerdings bemerkt, dass häufig noch die Version 1.x im Einsatz war, und die war vom Vorfall nicht betroffen. Sich dann aber zurückzulehnen und zu glauben, alles wäre gut, unterschlägt die Tatsache, dass diese Version seit 2015 gar nicht mehr gepflegt wurde. Inzwischen gibt es Update-Patches für Log4j, man muss aber parallel die Software aktualisieren, welche die Bibliotheken verwenden.
Gerade im öffentlichen Sektor soll vermehrt Open Source Software eingesetzt werden. Ist deren professionelle Pflege in jedem Fall gewährleistet?
Die Schwachstelle, die wir beim Open-Source-Produkt Log4j beobachtet haben, kann genauso bei jedem kommerziellen Produkt auftreten. Das ist ja auch kürzlich bei der Schwachstelle in Exchange geschehen. Microsoft reagiert dann natürlich sehr schnell mit Patches. Aber auch bei Log4j ist die Schwachstelle schnell angegangen worden.
Wie müssen Kommunen ihre IT-Infrastrukturen schützen?
Kommunen müssen in der Lage sein, ein vernünftiges Patch-Management zu betreiben. Sie müssen die entsprechenden Sicherheitsexperten im Haus haben oder sich das Know-how extern einkaufen. Eine Situation wie mit Log4j wird eine kleine Kommune selbst kaum bewerten können. Wichtig ist, seine Systeme im Griff zu haben und genau zu wissen, was man selbst betreibt. Indem wir uns mit anderen Diensten koppeln, in die Cloud gehen, die städtische Infrastruktur digitalisieren und Sensorennetze für die Smart City aufbauen, werden wir immer vernetzter. Solche Netze müssen sauber von den inneren Netzen getrennt werden. Zudem müssen sich Kommunen Gedanken darüber machen, wie sie die Infrastruktur überwachen wollen.
Können kleinere Kommunen das überhaupt leisten und worauf müssen sie sich einstellen?
Darauf, dass sie irgendwann einen Sicherheitsvorfall haben. Das Problem ist, dass Kommunen nicht überall den Druck haben, Informationssicherheit umzusetzen. Das ist Ländersache und je nach Bundesland unterschiedlich. Es gibt Länder, die das per Gesetz festschreiben, und andere, die sich wegen des Konnexitätsprinzips an eine Gesetzgebung nicht herantrauen. Denn dann müssten sie dafür bezahlen. Aber wenn einmal die Einwohnermeldedaten geraubt wurden, müssen Kommunen sich fragen, wie sie vor ihren Bürgern dastehen. Das ist ein schmerzhafter Lernprozess. Besser wäre es, wenn die Regierung zu der Einsicht gelänge, dass man Kommunen hinsichtlich der IT-Sicherheit mehr in die Pflicht nehmen muss. Angesichts der dort vorgehaltenen kritischen Daten stellt sich ohnehin die Frage, ob sie nicht eine Einstufung als kritische Infrastruktur verdienen und damit auch dem Zwang ausgesetzt wären, gewisse Sicherheitsmaßnahmen umzusetzen.
Dieser Beitrag ist in der Ausgabe März 2022 von Kommune21 erschienen. Hier können Sie ein Exemplar bestellen oder die Zeitschrift abonnieren.
Anzeige
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...