Palo Alto NetworksBesserer Schutz vor Cyber-Angriffen
Bei den jüngsten größeren Cyber-Angriffen auf Behörden waren stets bestimmte Konstanten gegeben, wie das Unternehmen Palo Alto Networks aufzeigt: Es gab
Schwachstellen im Betriebssystem oder in einer Anwendung auf dem Endpunkt und es wurde versäumt, die neuesten Patches aufzuspielen. Die Angreifer konnten sich so die Schwachstellen auf dem Endpunkt zunutze machen, um ungehinderten Netzwerkzugang zu erhalten. Antivirus‐Lösungen auf den Endpunkten haben sich laut dem Unternehmen für den Schutz vor heutigen Sicherheitsbedrohungen als unwirksam erwiesen. Eine empfehlenswerte Gegenmaßnahme sei daher zunächst das regelmäßige Patchen, um Sicherheitslücken zu schließen. Ebenfalls sollte eine Schwachstellenanalyse durchgeführt werden. „Um Angriffe zu stoppen oder die seitliche Bewegung der Angreifer im Netzwerk zu verhindern, ist Netzwerksegmentierung wichtig“, erklärt Martin Zeitler, Senior Manager Systems Engineering bei Palo Alto Networks weitere Empfehlungen. „Eine moderne Next‐Generation‐Sicherheitsplattform liefert eine verbesserte Transparenz zur Netzwerknutzung. Zudem ist eine solche integrierte Sicherheitslösung den heutigen Bedrohungen besser gewachsen, als punktuelle Produkte, die separat und unkoordiniert agieren.“ Das Unternehmen empfiehlt außerdem eine intelligente Lösung wie Traps von Palo Alto Networks für Endpunkte, die Malware an deren Verhalten frühzeitig erkennt. Hierbei komme eine Kombination hocheffektiver Methoden zum Schutz der Endpunkte zum Einsatz: Eine statistische Analyse über maschinelles Lesen beurteile jede unbekannte Datei, bevor diese ausgeführt werden darf. Bösartige ausführbare Dateien werden in Quarantäne gestellt.
Sicherheitsmaßnahmen für Behörden
Um zu bestimmen, ob eine ausführbare Datei gutartig oder bösartig ist, arbeite der Endpunktschutz Traps von Palo Alto Networks mit einer Bedrohungsanalyse‐Cloud zusammen. Sie könne eine unbekannte Bedrohung in etwa fünf Minuten in eine bekannte Bedrohung verwandeln. Eine Trusted‐Publisher‐Identifizierung ermögliche es Behörden, unbekannte gutartige Dateien, die als seriöse Software-Hersteller eingestuft worden sind, zu identifizieren. Auch eine regelbasierte Einschränkung der Ausführung sei eine Schutzmethode. Sie könne die Angriffsfläche jeder Umgebung reduzieren. Darüber hinaus sei die Definition von Richtlinien durch die Organisationen eine Schutzlösung. So lasse sich kontrollieren, was in einer Umgebung ausgeführt werden darf. Um Schad-Software vorzubeugen, umfasst das Produkt Traps laut dem Anbieter eine Prävention gegen Speicherbeschädigung oder ‐manipulation, eine Logic‐Flaw‐Prävention und eine Prävention gegen die Ausführung eines bösartigen Codes. Auch ermögliche ein moderner Endpunktschutz, nicht‐bösartige, aber anderweitig unerwünschte Software an der Ausführung zu hindern. Traps könne auch installiert werden, um Altsysteme vor Exploits sowie bekannten und unbekannten Sicherheitslücken zu schützen. Nicht zuletzt empfiehlt Palo Alto Networks, dass Sicherheitsteams und -produkte nicht in isolierten Strukturen agieren. Die Endgeräte‐ und Netzwerksicherheitsfunktionen sollten sich gegenseitig ergänzen und Informationen austauschen. Gleiches gelte für den globalen Austausch von Bedrohungsdaten in Sicherheitsallianzen sowie für die Interaktion mit Interessengemeinschaften oder staatlichen Stellen.
Anzeige
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
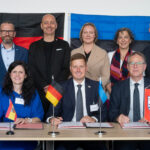
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...