IT-SicherheitSchrittweise umsetzen
IT-Sicherheit ist in der kommunalen Verwaltung von besonderer Bedeutung.
(Bildquelle: PEAK)
Kommunen sollen Daten zur Verfügung stellen und zugleich schützen, Verwaltung und Bürger verbinden und wo notwendig, auch trennen. IT-Sicherheit wird in der Kommunalverwaltung jeden Tag im wahrsten Sinne des Wortes erlebt. Dabei ist es heute wichtiger denn je, den Bürgern glaubwürdig zu vermitteln, dass ihre Daten vor Dritten geschützt sind (Vertraulichkeit), dass sie Service in Anspruch nehmen können, wenn sie ihn benötigen (Verfügbarkeit), und dass die Daten korrekt sind (Integrität).
An Warnungen vor Cyber-Kriminalität mangelt es nicht. Der Präfix Cyber ist zum Schlagwort für IT-Sicherheit geworden, obwohl er sich in erster Linie auf Internet-Technologien bezieht. Die Gefährdungen und Wahrnehmungen im kommunalen Alltag stellen sich aber ganz anders dar und der Cyberspace ist eine eher abstrakte Bedrohung. Die Faktoren Irrtum und Nachlässigkeit eigener Mitarbeiter hingegen haben in Fachkreisen eine viel höhere Bedeutung. Daneben sind Software-Mängel, unbefugte Kenntnisnahme und eine schlechte Dokumentation wenig beachtete, aber reale Gefährdungen. Die Vorgehensweise nach IT-Grundschutz des Bundesamts für Sicherheit in der Informationstechnik (BSI) ist eine gute Grundlage, um einen normalen und hohen Schutzbedarf von Informationen abzusichern. IT-Grundschutz ist in der öffentlichen Verwaltung auf Bundes- und Landesebene seit Jahren der Standard für IT-Sicherheit. Er bietet auch für Kommunen eine gute Ausgangsbasis. Man sollte IT-Grundschutz aber als eine Methode verstehen, bei der man die lokalen Besonderheiten einer Kommune beachten muss.
Im April 2013 hat der IT-Planungsrat eine Leitlinie für Informationssicherheit beschlossen, welche die Einführung und Aufrechterhaltung von IT-Grundschutzstandards nach dem BSI vorgibt. Die Leitlinie ist für Bund und Länder verbindlich, den Kommunen wird die Anwendung jedoch nur empfohlen. Eine vermeintliche Wahlfreiheit mit Nebenwirkungen, denn bei ebenenübergreifenden Verfahren können nach dieser Leitlinie auch für Kommunen wieder IT-Sicherheitsstandards auf Basis von IT-Grundschutz festgelegt werden. Beim Nationalen Waffenregister war dies bereits der Fall.
IT-Sicherheitsbeauftragten bestellen
Für die Initiierung eines Sicherheitsprozesses ist es wichtig, die Rolle des IT-Sicherheitsbeauftragten zu vergeben, damit das Thema ein Gesicht bekommt. IT-Sicherheitsbeauftragte sollten in erster Linie Diplomaten sein, Zertifikate und Abschlussurkunden sind vorab wenig hilfreich. Gefragt sind vielmehr Kommunikationsfähigkeit, Menschenkenntnis und Sozialkompetenz, denn IT-Sicherheit im Mikrokosmos einer Kommunalverwaltung ist viel mehr ein psychologisches Thema, als es zunächst den Anschein hat. Die Einrichtung einer Stabsstelle gestaltet sich im kommunalen Umfeld häufig schwierig, zumal die Tätigkeit oft nur mit einem Zeitanteil ausgeübt wird. Denkbar ist eine Kombination mit der Aufgabe des behördlichen Datenschutzbeauftragten, wenn dies das jeweilige Landesdatenschutzgesetz zulässt. Ist eine weisungsfreie Ausprägung nicht möglich, hilft es, die Funktion bei der Bestellung mit Sonderrechten, wie beispielsweise einem direkten Vortragsrecht beim Bürgermeister, auszustatten. Es muss aber klar sein: Der IT-Sicherheitsbeauftragte hat zwar die Aufgabe, das Thema voranzubringen und zu koordinieren, die Verantwortung für die IT-Sicherheit liegt aber letztlich weiterhin bei der Leitungsebene.
Kommunale IT-Sicherheitsverantwortliche stehen in einem Spannungsfeld zwischen einer Selbstverpflichtung zu IT-Grundschutz, gesetzlichen Anforderungen und den limitierten Ressourcen der Verwaltung. Umso wichtiger wird es, Wissen, Erfahrungen und Informationen auf dieser Ebene zu bündeln und zielgerichtet zu vermitteln. Engagierte Beauftragte haben hierfür zusammen mit dem Deutschen Landkreistag ein geschlossenes Internet-Forum zum Informations- und Erfahrungsaustausch aufgebaut (IT-SiBe-Forum.de).
Um sämtliche übergreifende Belange der Informationssicherheit innerhalb einer Behörde einzubeziehen und um IT-Sicherheitsbeauftragte zu unterstützen, ist die Einrichtung einer ständigen Arbeitsgruppe empfehlenswert. Neben IT-Sicherheits- und Datenschutzbeauftragten, IT-Verantwortlichen und Vertretern der Anwender sollten auch Beschäftigte hinzugezogen werden, die nicht IT-affin sind, aber Erfahrung im „Lebensraum“ der Verwaltung mitbringen. Um in die ganze Breite einer Verwaltung zu wirken, ist es außerdem hilfreich, interdisziplinäre Sichtweisen auf die Themen zu bekommen.
Leitlinie für Informationssicherheit etablieren
Eine der ersten Aufgaben der Arbeitsgruppe kann das Erstellen einer Leitlinie für Informationssicherheit sein. Diese beschreibt, für welche Zwecke, mit welchen Mitteln und mit welchen Strukturen Informationssicherheit hergestellt werden soll. Sie beinhaltet die angestrebten Ziele sowie die verfolgte Strategie. Über die Sicherheitsziele beschreibt sie auch das angestrebte Sicherheitsniveau in der Verwaltung. Sie ist somit Anspruch und Aussage zugleich, dass dieses Niveau auf allen Ebenen erreicht werden soll. Zugleich kann eine solche Leitlinie aber auch klarstellen, dass die erforderlichen Ressourcen und Investitionsmittel für die Umsetzung von Maßnahmen nur im Rahmen der zur Verfügung stehenden Haushaltsmittel möglich sind. Es ist sinnvoll, mit der Leitlinie auch Definitionen von Schutzbedarfskategorien festzusetzen – normal, hoch und sehr hoch. In der Regel hat ein höherer Schutzbedarf einen höheren Aufwand an Sicherheitsmaßnahmen und höhere Kosten zur Folge.
Bei der Planung und Umsetzung ist ein Leitgedanke hilfreich: Wesentlichkeit geht vor Vollständigkeit. Es muss kein IT-Sicherheitskonzept für die gesamte Verwaltung auf einmal erstellt und nicht alle Geschäftsprozesse müssen betrachtet werden. Es kann viel zielführender sein, die Ämter selbst entscheiden zu lassen, für welche Bereiche sie dies für notwendig erachten. Das überrollt sie einerseits nicht, entlässt sie aber auch nicht aus der Verantwortung. Wenn nur für ein bis drei Prozesse in jedem Amt ein Sicherheitskonzept erstellt und umgesetzt wird, erzielt dies bereits einen hohen Wirkungsgrad in der Gesamtverwaltung. So kann das Sicherheitsniveau schrittweise erhöht und aufrechterhalten werden. IT-Sicherheit ist ein Prozess, kein Projekt.
Anzeige
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
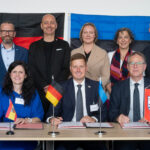
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...
BSI/NExT: Drei Projekte für mehr Sicherheit
[22.06.2026] Den InfoSec Impact Award von BSI und NExT erhielten drei herausragende IT-Sicherheitslösungen aus dem Public Sector, die sich mit Software-Lieferketten, Cyber-Trainings und interkommunaler Zusammenarbeit befassen. Die Projekte werden als Best Practices veröffentlicht und der Fachöffentlichkeit vorgestellt. mehr...
Schleswig-Holstein: Maßnahmenpaket für Cyber-Sicherheit
[01.06.2026] Schleswig-Holstein baut die Cyber-Sicherheit für Land und Kommunen aus. Zum Schutzschirm gehören unter anderem ein erweitertes Schwachstellenmanagement, mobile IT für Krisenlagen und Vor-Ort-Supportteams. Digitale souveräne Arbeitsplätze und IT-Infrastruktur sichern Behörden weiter ab. mehr...