PasswortsicherheitDie richtige Strategie
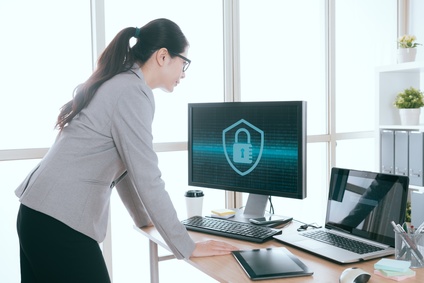
Deutsche Behörden erreichten in einem Passwort-Sicherheits-Report mit Abstand den höchsten Sicherheitswert.
(Bildquelle: PR Image Factory / Fotolia.com)
Immer häufiger werden Behörden und Unternehmen Opfer von immer komplexer werdenden Cyber-Angriffen. Dabei fällt es den Organisationen schwer, effektive Sicherheitsrichtlinien umzusetzen. Schwache, mehrfach verwendete Passwörter stellen eine der häufigsten Sicherheitsbedrohungen dar und der laxe Umgang damit ist eine weit verbreitete schlechte Angewohnheit. Doch selbst wenn sie Passwort-Manager verwenden, haben Organisationen Schwierigkeiten oft zu quantifizieren, wie hoch ihr Risiko durch schlechte Passwortsicherheit ist. Ihnen fehlt der Einblick in das Verhalten ihrer Mitarbeiter. Und sie können nicht überprüfen, wo sie im Vergleich zu anderen Behörden oder vergleichbaren Organisationen stehen.
Einen fundierten Einblick gibt der aktuelle Globale Passwort-Sicherheits-Report des Unternehmens LogMeIn. Darin wurden die Passwortgewohnheiten der Mitarbeiter von 43.000 Unternehmen und Organisationen aller Größen und Sektoren analysiert, die den Passwort-Manager LastPass verwenden. Der Bericht zeigt nicht nur den Umgang mit Passwörtern auf, sondern bietet IT-Experten auch einen fundierten Vergleich, wie eine Organisation im Vergleich zu ähnlichen abschneidet und wie sich ihre Passwortsicherheit verbessern ließe. Der LastPass-Sicherheitswert ist ein Benchmark-Wert zwischen 0 und 100. Ermittelt wird er durch die Anzahl der mehrfach verwendeten Passwörter, die Anzahl der als nicht sicher eingestuften Seiten aufgrund von öffentlich bekanntgewordenen Datenschutzverletzungen, die Anzahl der schwachen Passwörter, die durchschnittliche Qualität jedes Passworts, die Qualität der freigegebenen Passwörter sowie den Multifaktor-Authentifizierungswert.
Sicherheitsstandards einhalten
Die Auswertung der LastPass-Daten belegt, dass die meisten Organisationen Passwortsicherheit mittelmäßig konsequent betreiben und das Passwortrisiko unabhängig von Größe, Branche und Standort ist. Je größer eine Organisation ist, desto niedriger ist aber ihr Sicherheitswert im Durchschnitt. Mehr Beschäftigte bedeuten mehr Passwörter und nicht genehmigte Apps und somit zusätzliche Gelegenheiten für Mitarbeiter, ein riskantes und gefährliches Passwortverhalten an den Tag zu legen. In größeren Unternehmen gestaltet es sich für die IT deshalb viel schwieriger, alle Beschäftigten dazu zu bringen, die Passwortsicherheitsstandards einzuhalten. In Organisationen mit kleinerem Mitarbeiterstamm ist es einfacher, sichere Passwörter und eine mehrstufige Authentifizierung für alle Mitarbeiter zu gewährleisten.
Ein gutes Beispiel für die Herausforderungen, die mit der Organisationsgröße wachsen, ist die gemeinsame Nutzung von Zugangsdaten. Im Durchschnitt teilt ein bestimmter Mitarbeiter etwa sechs Passwörter mit seinen Kollegen. Bereits in einem Unternehmen mit 100 Mitarbeitern sind die Auswirkungen dessen enorm. Die gemeinsame Nutzung von Passwörtern ist sowohl für Mitarbeiter als auch für IT-Administratoren frustrierend, da die Benutzer auf die Verwendung von schwachen, aber leicht einzuprägenden Passwörtern zurückgreifen, die potenzielle Einfallstore für Cyber-Angriffe darstellen. Da Teams immer verteilter und technologieabhängiger agieren, wird es für Unternehmen immer komplizierter, aber auch unerlässlich, gemeinsame Passwörter zu schützen, zu verfolgen und zu auditieren.
Höchste Werte für deutsche Behörden
Die gute Nachricht für deutsche Behörden: Sie erreichten im Passwort-Sicherheits-Report mit Abstand den höchsten Sicherheitswert 86. Auch für Europa ist der Sicherheitswert der deutschen Behörden ein Ausrufezeichen, liegt doch der Durchschnittswert bei europäischen Behörden bei 43. Zum Vergleich: Weit abgeschlagen ist in Deutschland die Banken- und Finanzbranche mit 38 Zählern. Grundsätzlich liegen die Sicherheitswerte aller befragten deutschen Organisationen über dem weltweiten Durchschnitt. Defizite zeigen sich nur in der Multifaktor-Authentifizierung: Gerade einmal drei Prozent nutzen diese Möglichkeit, Konten zu sichern. Dabei ist und bleibt diese die optimale Vorgehensweise gegen Kontozugriffe von außen. Hierbei sind die USA Vorreiter: 65 Prozent aller Unternehmen, die mit Multifaktor-Authentifizierung arbeiten, sind dort ansässig.
IT-Sicherheit zu verbessern, ist eine kontinuierliche Aufgabe – effizienteres Passwort-Management dagegen lässt sich unabhängig von Größe, Branche und Standort vergleichsweise einfach umsetzen. Bereits ein Jahr nach der Implementierung eines Passwort-Managers, so die Analyse, können die meisten Organisationen ihren Sicherheitswert um durchschnittlich fast 15 Punkte verbessern. Außerdem werden die Produktivität, die Markenwahrnehmung und die Mitarbeiterzufriedenheit erhöht. Da immer mehr Unternehmen und auch Behörden BYOD-Richtlinien (Bring Your Own Device) umsetzen und Netzwerke für zuvor nicht genehmigte Geräte und Anwendungen öffnen, müssen IT-Führungskräfte ihre Einstellung zur Passwortsicherheit ändern. Transparenz ist der Schlüssel: Man kann Sicherheit nicht messen, wenn man kein System hat, das Einblicke in potenzielle Risikobereiche gewährt.
Leistungen des Passwort-Managers
Mit dem Log-in eines jeden Mitarbeiters bröckelt die Datensicherheit. Ein Passwort-Manager ist hierbei nicht nur ein sicheres Tor, das Hacker-Angriffe abhält, er hilft Behörden auch, die Wirksamkeit mittel- und langfristig zu beurteilen und zu kontrollieren. Ein Passwort-Manager sollte zufällige Passwörter generieren, rollenbasierte Berechtigungen auf Passwörter anwenden und Kontrolle über gemeinsam genutzte Zugangsdaten bieten. Zusätzliche Sicherheit erwirkt er durch die Multifaktor-Authentifizierung oder das Außerkraftsetzen von Zugangsdaten, wenn Mitarbeiter beispielsweise die Behörde verlassen.
Passwort-Management bedeutet Change Management. Um sie mit ins Boot zu holen, sollten Organisationen alle Mitarbeiter über Richtlinien und Best Practices informieren, den Passwort-Manager in das Sicherheitsschulungsprogramm integrieren und sicherstellen, dass alle neuen Mitarbeiter entsprechend geschult werden. Ferner sollte das Tool nebst Erläuterungen zu dessen Verwendung bereitgestellt und ein Kontakt genannt werden, an den sich die Nutzer bei Fragen wenden können. Der Fortschritt lässt sich mithilfe von Reporting-Tools überwachen. Diese decken potenzielle Sicherheitslücken wie schwache und mehrfach verwendete Passwörter, niedrige Sicherheits- und Passwortqualitätswerte oder inaktive Konten auf.
Anzeige
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...
Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...
Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...