PeripherieGefährliche Mäuse
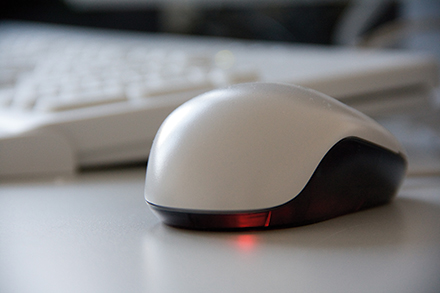
Peripheriegeräte wie Mäuse und USB-Sticks können auch Virenträger sein.
(Bildquelle: A. Reinkober/pixelio.de)
Hacker-Attacken auf Ämter und Behörden sind heute an der Tagesordnung. Zwar haben längst alle öffentlichen Institutionen in gewisser Weise darauf reagiert und auf den Servern und PCs sowie neueren Geräte-Klassen wie Tablets und Smartphones Anti-Viren-Software zum Schutz installiert. Firewalls und Software-Updates, Schulungen der Mitarbeiter und Zugangskontrollen ergänzen die Sicherheitsvorkehrungen.
Sind diese Mechanismen implementiert, ist alles gut – könnte man meinen. Doch dem ist bei Weitem nicht so. Die Bedrohungsszenarien sind mittlerweile so vielfältig, dass sich eine genauere Betrachtung eines normalen Büroarbeitsplatzes durchaus lohnt, um Schwachstellen zu erkennen, über die sich bisher vielleicht nicht jeder potenziell Betroffene ausreichend Gedanken gemacht hat. Denn für Hacker bietet sich eine Vielzahl weiterer Möglichkeiten, die Netzwerke zu infiltrieren. Peripheriegeräte wie Mäuse, Tastaturen, Drucker, Scanner, Multifunktionsgeräte und Monitore verfügen über interne Speicher. Versierte Hacker können sich dies zunutze machen, beispielsweise um möglichst wenig aufzufallen, wenn sie schädliche Software in scheinbar ungefährlichen Geräten platzieren.
Damit nicht nur die Netzwerk-Architektur sicher ist, sondern auch die andere Seite mit Maus, Tastatur, Monitoren und vielleicht noch einigen anderen Peripheriegeräten, ist der Einsatz sicherer KVM-Umschaltsysteme (Keyboard-, Video-, Maus-Switch) Pflicht. Geschieht das nicht, ist durch die Verbindung der unterschiedlichen Computer über gemeinsam genutzte Maus und Tastatur die Sicherheit plötzlich komplett ausgehebelt, denn auch USB-Geräte eignen sich als Einfallstore für Hacker.
Gefährlicher USB-Port
Entsprechend ist die Verbindung zwischen PC und Peripherie über den USB-Port ohne Überwachung extrem gefährlich. So geht die französische IT-Sicherheitsbehörde ANSSI davon aus, dass jedes zehnte persönliche Gerät, das an das Netzwerk des Arbeitgebers angeschlossen wird, durch Malware kompromittiert ist. Dabei sind das nur zufällige Attacken, die nicht per se auf eine Behörde zielen. Das Paradebeispiel sind USB-Speichersysteme, die aufgrund ihres geplanten Einsatzes geradezu prädestiniert sind, als Datenträger auch Malware in PC-Netzwerke zu tragen. Und dabei reicht es, dass nur ein einzelner Anwender eines Amtes oder einer Behörde sich keine Gedanken darüber macht, welche Schäden er unter Umständen anrichtet, wenn mal eben wichtige vertrauliche Daten mit dem USB-Stick von einem PC zum anderen transportiert werden, weil etwa der Server-Zugriff gerade nicht funktioniert oder der neue Kollege noch nicht alle Rechte im System hat.
Dabei sind schon heute genau dafür Switches verfügbar, die diese Schwachstellen beseitigen. So lassen sich über besondere Umschaltsysteme sichere Verbindungen zwischen PCs und Peripheriegeräten herstellen. Zu empfehlen sind dabei Switches, die zum einen über eine sehr feste Mechanik im USB-Port verfügen, sodass ein versehentliches Abstecken und dann ein Anschluss an einem nicht zugelassenen Port unmöglich sind.
Zum anderen müssen diese Switches besondere Konfigurationsmechanismen aufweisen. Beispielsweise sollten die IT-Administratoren sie so konfigurieren können, dass nur genau ein Typ Drucker, Tastatur und Maus zugelassen ist. Darüber hinaus muss es möglich sein, bestimmte Geräteklassen wie USB-Speicher von der Nutzung auszuschließen, sodass diese direkt beim Einstecken in den USB-Port vom System zurückgewiesen werden.
Sicherheitsrichtlinien vorgeben
Um hier bestmögliche Ergebnisse zu erzielen, ist es unumgänglich, dass die IT-Verantwortlichen entsprechende Sicherheitsrichtlinien nicht nur vorgeben, sondern sich auch um deren korrekte Implementierung kümmern. Denn nur wenn der PC an sich sicher konfiguriert ist, können die Peripheriegeräte diese Sicherheit weiter ausbauen. Ist das jedoch nicht der Fall, so gleichen die sicheren Peripheriegeräte dies nicht aus, es fehlt schlicht die notwendige Basis.
Um all das noch ein bisschen komplizierter zu machen: Woher wissen die IT-Verantwortlichen nun, welche Systeme sie einsetzen sollen und welche besser nicht? Alle Lösungen, die verfügbar sind, selbst zu testen, übersteigt dann doch die Ressourcen nahezu aller IT-Abteilungen. Aber das ist auch gar nicht notwendig. Denn schon seit einigen Jahren können Anbieter ihre Hard- und Software ausführlich unter Sicherheitsaspekten testen und zertifizieren lassen. Wichtig ist dabei, dass es sich um eine unabhängige Zertifizierung handeln muss. Diese weist nach, dass es sich bei den Angaben der Hersteller nicht nur um eigene Marketing-Aussagen handelt, sondern dass die Lösungen Tests durchlaufen, und diese bestanden haben. Die bekannteste ist hierbei Common Criteria (CC), andere, zum Teil im Zusammenhang stehende, sind EAL (Evaluation Assurance Level) oder NIAP (National Information Assurance Partnership).
Bisher sind es vornehmlich Institutionen wie die NATO oder die Polizei, die hier die Vorreiter sind. Doch auch für Ämter und Behörden gilt, konsequent auf die vollumfängliche Sicherheit der Infrastruktur zu setzen. Die Konsequenz ist deshalb so wichtig, da für die Sicherheitsinfrastruktur genau das gleiche gilt, wie für eine Kette: Sie ist nur so stark, wie das schwächste Glied. Ist in der IT-Umgebung nur ein unsicherer Switch, so ist genau dieser ein lohnendes Ziel für Hacker. Das Einschleusen von Viren, Trojanern und dergleichen ins Netz kann dann verhältnismäßig einfach erfolgen. Und dieser eine Schwachpunkt macht – wie gezeigt – alle anderen Sicherheitsanstrengungen hinfällig und gefährdet nicht zuletzt die Sicherheit und Identität der Bürger.
Dieser Beitrag ist in der November-Ausgabe von Kommune21 im Schwerpunkt IT-Sicherheit erschienen. Hier können Sie ein Exemplar bestellen oder die Zeitschrift abonnieren.
Anzeige
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...
Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...