Serie Cyber-SicherheitKein Lösegeld zahlen
Ransomware-Angriff: Daten und Systeme werden verschlüsselt.
(Bildquelle: the_lightwriter/stock.adobe.com)
Der Begriff Hacking bezeichnet die Manipulation eines Systems mit dem Ziel, dieses dazu zu bringen, etwas zu tun, wozu es ursprünglich nicht gedacht war. Bei Hackern mit kriminellen Absichten spricht man von Cyber-Kriminellen, von Black-Hat-Hackern oder kurz Black-Hats. Daneben gibt es noch Hacktivisten, die durch Cyber-Angriffe auf ihre gesellschaftspolitischen Ziele aufmerksam machen wollen. Es gibt auch gute Hacker: White-Hat-Hacker, Ethical Hacker oder Cybersicherheitsforscher. Das sind Personen, die als Aktivisten oder im Auftrag von Einrichtungen und Unternehmen Sicherheitslücken aufspüren. Werden sie fündig, informieren sie das Unternehmen oder die Einrichtung über die Schwachstellen. Für die meisten Cyber-Kriminellen geht es nur um eins: Geld. Anstatt mit einem genialen Solisten hat man es meist mit kriminellen Unternehmensstrukturen zu tun. Die möglichen Lösegeldsummen gepaart mit geringen Aufklärungsquoten ergeben ein lukratives kriminelles Geschäftsfeld. Ob festangestellt im Großraumbüro einer großen Hacker-Gruppierung oder als selbstständiger Auftragshacker – heutzutage wird arbeitsteilig gearbeitet. Übersetzer verfassen Texte für Phishing-E-Mails, Programmierer schreiben Schad-Software, andere pflegen den Auftritt im Darkweb. Einzelne Dienstleistungen lassen sich für wenig Geld einkaufen (Crime as as Service). Hierzu gehört auch die benötigte Schad-Software. Die häufigsten Angriffsmethoden sind: Phising Phishing: Beim Phishing (abgeleitet von fishing = angeln) versuchen Cyber-Kriminelle das Opfer dazu zu bringen, Zugangsdaten preiszugeben oder Schad-Software zu installieren. Hierzu nutzen sie E-Mails, falsche Websites sowie SMS oder Messenger-Dienste (so genanntes Smishing, von SMS und Phishing). Die Nachrichten enthalten entweder mit Schad-Software präparierte Anhänge oder Links auf Internet-Seiten, auf denen Zugangsdaten eingegeben werden sollen. Oftmals sind sie von echten E-Mails oder Websites nicht zu unterscheiden. Aufwendiger wird es, wenn gezielt ein Opfer ausgewählt wurde. Durch Recherche in sozialen Netzwerken werden auf Schwachstellen der Person abgestimmte E-Mails verschickt (Spearphishing). Phishing-Nachrichten bedienen sich aller Methoden des Social Engineerings, psychologischer Manipulation, die das Opfer dazu bringen, unüberlegt zu handeln. Es bleibt damit auch für Personen gefährlich, die gut informiert sind. Bei ungewöhnlichen E-Mails sollte immer kontrolliert werden, ob der angezeigte Absender und die E-Mail-Adresse übereinstimmen. Ein Rückruf bei dem vermeintlichen Absender, etwa der Bank oder dem Kollegen, hilft, die Nachricht zu verifizieren. Hierzu sollten niemals die Kontaktinformationen auf der durch den Link aufgerufenen Internet-Seite genutzt werden. Erfolgreiche Phishing-Vorfälle müssen schnell gemeldet und Passwörter aktualisiert werden, insbesondere das Passwort des E-Mail-Accounts und die Zugangsdaten zum System. Wurde das erbeutete Passwort mehrfach verwendet, müssen alle Verwendungen geändert werden. Identitätsdiebstahl und Ransomware Identitätsdiebstahl: Gelangt der Cyber-Kriminelle durch Phishing oder das Knacken einfacher Passwörter an Zugangsdaten, kann er die Identität des Opfers übernehmen und in dessen Namen Straftaten verüben oder die Identität an andere Kriminelle verkaufen. Einen Schutz bietet hier eine Mehrfaktor-Authentisierung. Viele Dienstleister bieten mittlerweile Zwei-Faktor-Authentisierung an. Um Zugang zu erlangen, werden zwei festgelegte Komponenten benötigt, die Zugangsdaten und ein Gegenstand, beispielweise ein Smartphone, auf das ein Einmalcode geschickt wurde oder eine TAN. Ransomware: Bei Ransomware handelt es sich um Schad-Software, welche Daten und Systeme verschlüsselt. Gegen Zahlung eines Lösegelds versprechen Cyber-Kriminelle die Entschlüsselung. Die Lösegeldzahlung garantiert weder die versprochene Entschlüsselung noch, dass keine Schad-Software auf dem System verbleibt. Auch ein erneuter Angriff lässt sich so nicht ausschließen. Da viele Betroffene dennoch zahlen, sind Ransomware-Angriffe für die Kriminellen lukrativ. Wird die Lösegeldzahlung verweigert, drohen Cyber-Kriminelle nach einem Ransomware-Angriff oft mit der Veröffentlichung gestohlener Daten, um das Opfer doch noch zum Zahlen zu bewegen. Auch wenn die Lösegeldforderung erfüllt wird, landen die gestohlenen Daten oft im Darkweb. Kriminellen kann man nicht vertrauen. Ransomware und andere Schad-Software können sich auch über Geschäftspartner und Dienstleister verbreiten. Die Zahl dieser Angriffe auf die Lieferkette nehmen zu. Besonders Attacken auf IT-Dienstleister, die sich von dort auf die Systeme der Kunden ausbreiten, können große Schäden anrichten. Die wirkungsvollste Gegenmaßnahme sind regelmäßige Sicherungskopien (Back-ups). So wird der Datenverlust verringert und die Kommune ist schneller wieder einsatzfähig. Um diese Angriffsart für Cyber-Kriminelle unattraktiv zu machen, sollte man keine Lösegeldzahlungen leisten. Staatliche Akteure Staatliche Akteure und APT-Gruppen: Im Kontext des russischen Angriffskriegs auf die Ukraine rückten staatliche Akteure vermehrt in das Bewusstsein der Öffentlichkeit. Zu diesen gehören Internet-Trolle und Propagandisten ebenso wie Geheimdienste, regierungsnahe Gruppierungen und APT-Gruppen, die sich Zugang zu Systemen verschaffen. APT steht für Advanced Persistent Threat und beschreibt Gruppen, von denen eine fortgeschrittene, andauernde Bedrohung ausgeht. Internet-Trolle verbreiten Desinformationen im Internet und auf Social-Media-Plattformen. Ziel ist es, den Rückhalt der Regierung in der Bevölkerung zu schwächen und den sozialen Frieden zu stören.
Teil 2: Die wichtigsten Tipps zur Erhöhung der Informationssicherheit;
Teil 3: Bedrohungsakteure und ihre Methoden;
Teil 4: Gefahren im Homeoffice und durch mobiles Arbeiten;
Teil 5: Resilienz erhöhen – Wie kann man sich auf den Ernstfall vorbereiten?
Teil 6: Interne und externe Kommunikation in der Krise.
https://cybersicherheitsgipfel.de
Das Hessen CyberCompetenceCenter (Hessen3C)
Dieser Beitrag ist in der Ausgabe Dezember 2022 von Kommune21 erschienen. Hier können Sie ein Exemplar bestellen oder die Zeitschrift abonnieren.
Anzeige
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
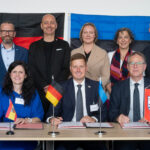
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...
BSI/NExT: Drei Projekte für mehr Sicherheit
[22.06.2026] Den InfoSec Impact Award von BSI und NExT erhielten drei herausragende IT-Sicherheitslösungen aus dem Public Sector, die sich mit Software-Lieferketten, Cyber-Trainings und interkommunaler Zusammenarbeit befassen. Die Projekte werden als Best Practices veröffentlicht und der Fachöffentlichkeit vorgestellt. mehr...
Schleswig-Holstein: Maßnahmenpaket für Cyber-Sicherheit
[01.06.2026] Schleswig-Holstein baut die Cyber-Sicherheit für Land und Kommunen aus. Zum Schutzschirm gehören unter anderem ein erweitertes Schwachstellenmanagement, mobile IT für Krisenlagen und Vor-Ort-Supportteams. Digitale souveräne Arbeitsplätze und IT-Infrastruktur sichern Behörden weiter ab. mehr...