BSIPositionspapier zu KI-Sprachmodellen
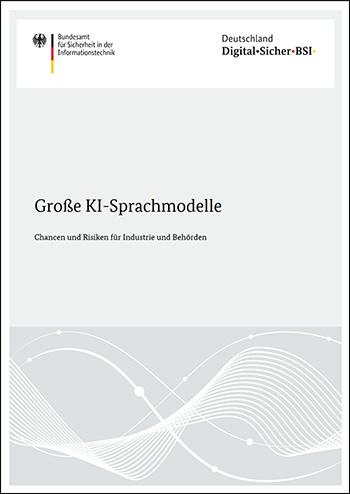
Das BSI hat ein Positionspapier veröffentlicht, das über Stärken und Risiken von KI-Sprachmodellen informiert und Vorsichtsmaßnahmen empfiehlt.
(Bildquelle: BSI)
Große KI-Sprachmodelle, so genannte Large Language Models (LLMs), sind in der öffentlichen Diskussion omnipräsent. Insbesondere die Ankündigung und Veröffentlichung von Modellen wie ChatGPT haben solche KI-Sprachmodelle schnell bekannt gemacht. Im Rahmen des 19. Deutschen IT-Sicherheitskongresses hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) ein Positionspapier veröffentlicht, in dem es über Stärken und Risiken solcher KI-Sprachmodelle informiert und geeignete Vorsichtsmaßnahmen empfiehlt.
KI-Sprachmodelle könnten sich als nützliche Werkzeuge in Bezug auf die IT-Sicherheit erweisen, sagt BSI-Vizepräsident Gerhard Schabhüser. So könnten sie beim Erkennen von Spam oder Phishing-Mails hilfreich sein oder beim Aufspüren unerwünschter Inhalte wie Fake News oder Hate Speech auf Social-Media-Plattformen. In gleichem Maße bergen KI-Modelle aber auch Risiken. Bereits jetzt werde im Darknet über den geeigneten Einsatz von KI zu Erstellung von Schadcode und Phishing-Mails diskutiert. Zudem eigneten sich KI-gestützte Sprachmodelle leider auch sehr gut zur Erstellung und Verbreitung von Falschinformationen. Es gelte jetzt dagegen aktiv zu werden und die Gesellschaft für den Umgang mit KI zu schulen, betonte Schabhüser.
Risikoanalysen und Aufklärung sind unerlässlich
Unternehmen oder Behörden, die über die Integration von LLMs in ihre Arbeitsabläufe nachdenken, rät das BSI, eine Risikoanalyse für ihren konkreten Anwendungsfall durchzuführen und die im Positionspapier genannten Risiken dahingehend zu evaluieren, ob diese für ihre Arbeitsabläufe eine Gefahr darstellen. Darauf aufbauend sollten existierende Sicherheitsmaßnahmen angepasst werden. Grundsätzlich sollten KI-Sprachmodelle aus Sicht des BSI derzeit als Werkzeuge betrachtet werden, deren Ergebnisse, etwa bei der Erstellung von Programmcode oder Texten, von einer menschlichen Intelligenz zu überprüfen sind.
Manipulierte Bilder, Videos und Sprachausgaben sind nach Einschätzung des BSI Risiken, denen mit geeigneten Vorsichtsmaßnahmen begegnet werden sollte. So kann etwa die Authentizität von Texten und Nachrichten nachgewiesen werden, indem die Urheberschaft technisch belegt wird (wir berichteten).
Von besonderer Bedeutung ist nach Einschätzung des BSI die Aufklärung der Nutzenden über die Fähigkeiten Künstlicher Intelligenz. Durch die sprachlich oftmals fehlerfreie Textgenerierung entstehe häufig der Eindruck eines menschenähnlichen Leistungsvermögens und damit ein zu großes Vertrauen in KI-generierte Inhalte. Dafür zu sensibilisieren sei eine wichtige Maßnahme.
https://www.bsi.bund.de
Anzeige
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...
Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...
Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...