Cyber-SicherheitKommunen sind leichte Beute
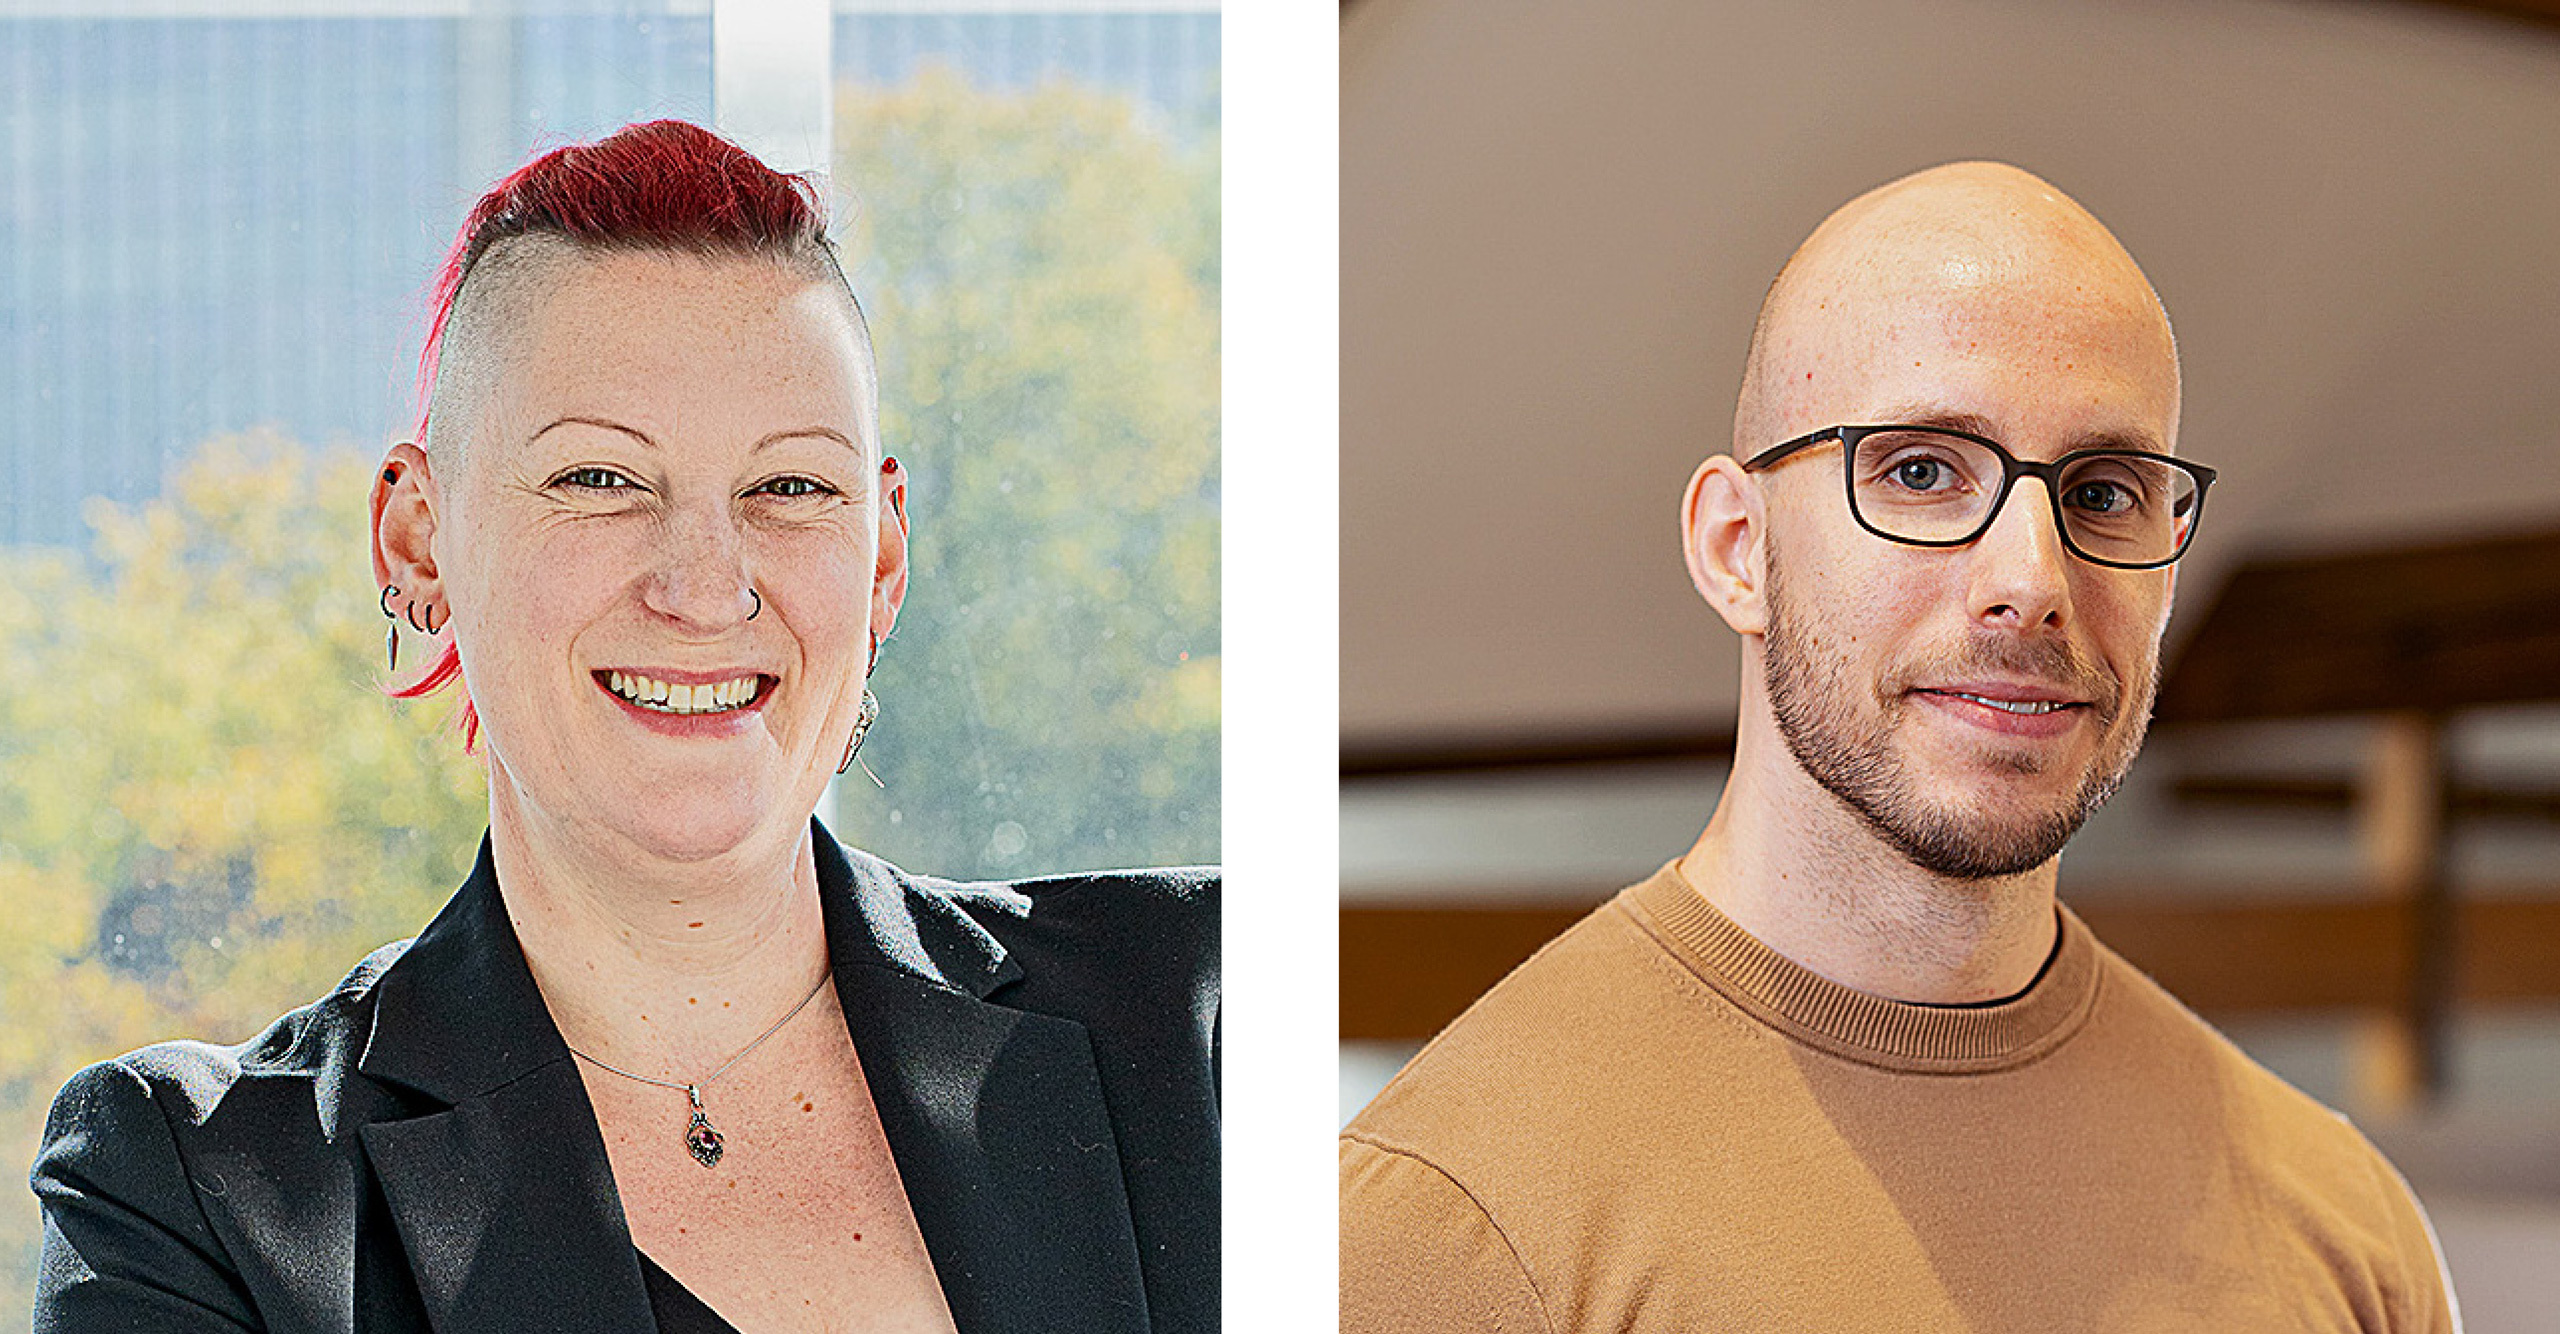
Kira Groß-Bölting und Jan Leitzgen
(Bildquelle: G DATA Advanced Analytics GmbH)
Frau Groß-Bölting, Herr Leitzgen, stehen Kommunen mittlerweile besonders im Fokus von Cyber-Kriminellen?
Kira Groß-Bölting: Kommunen sind eine leichte Beute für Cyber-Kriminelle. Ihre IT ist häufig schwach abgesichert. Ransomware-Gruppen gehen opportunistisch vor und greifen da an, wo es am leichtesten ist. Empathie oder Schonung für öffentliche Einrichtungen sehen wir kaum noch.
Warum erkennen viele kommunale IT-Verantwortliche zu spät, dass ein Cyber-Angriff erfolgt?
Jan Leitzgen: Es fehlt an grundlegenden Sicherheitsmaßnahmen: klare Prozesse, Notfallpläne oder Security Awareness unter Mitarbeitenden. Viele Verwaltungen haben zudem kein durchgängiges Logging- und Monitoring-Konzept. Ereignisse werden nur punktuell geloggt und wichtige Event-IDs fehlen. Damit sind frühe Warnzeichen deutlich schwerer zu erkennen. Hinzu kommen schlechte Meldewege. Die Mitarbeitenden wissen im Zweifel nicht, was zu tun ist, wenn sie zum Beispiel auf eine Phishing-Mail hereingefallen sind.
Groß-Bölting: Viele IT-Teams sind außerdem dünn besetzt, und Kommunen mit einem IT-Leiter und einem Auszubildenden leider immer noch der Normalfall. Bei so wenig Personal reicht es nur für das Nötigste im Tagesgeschäft. Wichtige Themen wie Prävention, Awareness Trainings und saubere Prozesse fallen oft unter den Tisch.
Was sind typische Angriffsmuster?
Leitzgen: Klassische Einfallstore sind schwache Passwörter, nicht gepatchte Systeme sowie eine fehlende Zwei-Faktor-Authentifizierung bei VPN-Zugängen. Ein weiteres, sehr verbreitetes Sicherheitsrisiko: Nutzt ein IT-Admin ein und dasselbe Passwort für sein persönliches Profil und den Admin-Zugang, die dann auch nicht zusätzlich mit einer Zwei-Faktor-Authentifizierung abgesichert sind, können sich die Täter ungehindert im Netz bewegen, Daten ausleiten und Systeme verschlüsseln.
Groß-Bölting: Wir begegnen immer wieder sehr laschen Passwort-Richtlinien. Ein Beispiel: Wird mehrfach versucht, sich mit einem fehlerhaften Passwort anzumelden, erfolgt nach Zeit X die automatische Entsperrung. Mit der Begründung: Damit der Helpdesk weniger Tickets hat. Das ist faktisch eine Einladung für Angreifergruppen.
Welche Fallstricke können bei der Aufarbeitung eines erfolgreichen Angriffs aufkommen?
Leitzgen: Ohne Notfallkonzepte dauert schon die Aufklärung über die aktuelle Lage lange. Zusätzlich bricht die Kommunikation zwischen Außenstellen weg und die IT kämpft parallel mit Krisenkommunikation, Forensik und Wiederaufbau.
Groß-Bölting: Viele unterschätzen die bestehenden Abhängigkeiten. Erst ein Cyber-Sicherheitsvorfall zeigt, welche Dienste miteinander verknüpft sind – vom Identitäts- und Zugriffsmanagement bis hin zu den Fachverfahren. Wer seine Kritikalitäten nicht vorher bewertet hat, muss unter Stress priorisieren und verliert dabei wertvolle Zeit.
Welche Auswirkungen hat das auf Verwaltung und Bürger?
Leitzgen: Haben Cyber-Kriminelle Daten und Systeme verschlüsselt, kommt der Geschäftsbetrieb zum Erliegen. Bürgerbüros, Ausweisstellen, Kfz-Zulassungen – nichts funktioniert mehr. Sozialleistungen werden nicht ausgezahlt und die Kommunikation zwischen Fachbereichen bricht ab. Was analog abfangbar ist, hängt vom Reifegrad der Vorbereitung ab.
Groß-Bölting: Die ersten Stunden sind besonders wichtig, um einen Notbetrieb vorzubereiten. Dafür muss aber definiert sein, welche Systeme priorisiert benötigt werden. Besonders kritisch ist es, wenn keine klare Kommunikationsstrategie existiert. Ohne einen Notfallplan geraten viele Verwaltungen in einen Panikmodus.
„Wir begegnen immer wieder sehr laschen Passwort-Richtlinien.“
Wie lange dauert es Ihrer Erfahrung nach, bis eine betroffene Kommune wieder arbeitsfähig ist?
Groß-Bölting: Bis sukzessive ein stabiler Notbetrieb steht, vergehen in der Regel vier bis sechs Wochen. Erst dann ist wieder eine geregelte Kommunikation möglich und wichtige Verwaltungsleistungen sind wieder abrufbar. Nach sechs bis neun Monaten schaffen es Kommunen mit externer Unterstützung, den Normalbetrieb wiederherzustellen. Dann sind zentrale Projekte umgesetzt und der Notbetrieb abgelöst. Das ist aus unserer Sicht aber noch lange kein Endzustand, sondern eine spürbar gehärtete Basis, auf die weiter aufgebaut werden muss.
Leitzgen: Normalbetrieb heißt also nicht: Alles ist jetzt sicher. Es bedeutet, dass die ausgenutzten Schwachstellen geschlossen wurden – meist mit überschaubaren Ressourcen. Eine langfristige Steigerung des IT-Sicherheitsniveaus erfordert jedoch mehr Budget, mehr Zeit und vor allem mehr Personal. Und genau daran hapert es leider.
Was können Kommunen sofort und auch mit knappen Mitteln tun, um ihre IT-Sicherheit zu verbessern?
Leitzgen: Erstens: Sichtbarkeit schaffen. Ohne Monitoring bleiben verdächtige Aktivitäten unsichtbar. Tools wie XDR (Extended Detection and Response) oder ein Security Operation Center (SOC) können eine große Hilfe sein – vor allem, wenn externe Dienstleister mit an Bord sind. Zweitens: Die Reaktionsfähigkeit erhöhen. Ein Notfallplan, also eine Handlungsanleitung für den Ernstfall, hilft enorm. Das muss nicht perfekt sein, aber realistisch: Wer macht was, wenn jemand auf einen Phishing-Link klickt? Welche Accounts müssen sofort gesperrt werden? Wer informiert wen? Und das Wichtigste: Wer darf welche Entscheidungen treffen? Und drittens: Passwörter und Perimeter prüfen. Exponierte Dienste sollten zwingend mit einer Zwei-Faktor-Authentifizierung abgesichert sein. Schwache Passwörter gehören abgeschafft – auch wenn das unbequem ist.
Groß-Bölting: Kommunen sollten Passwort-Richtlinien mit Vorgaben der Länge und Komplexität verbindlich einführen und privilegierte Konten besonders schützen. Jeder Log-in sollte einer bestimmten Person zugeordnet sein – so bleiben Änderungen nachvollziehbar. Zudem sollten externe Zugänge mit einem automatischen Lock-out versehen sein, der die Anmeldung nach einer definierten Anzahl von Fehlversuchen für eine gewisse Zeit blockiert. Das sind günstige, sofort wirksame Stellschrauben.
Leitzgen: Mein Rat: Kommunen sollten sich Hilfe holen und mit dem Machbaren anfangen. Das wichtigste ist, den ersten Schritt zu gehen. Wer seine größten Schwachstellen kennt und einen Plan hat, bewegt sich vom reaktiven Krisenmodus hin zur souveränen Sicherheitskultur.
Dieses Interview ist in der Ausgabe Mai 2026 von Kommune21 im Schwerpunkt Cyber-Sicherheit erschienen. Hier können Sie ein Exemplar bestellen oder die Zeitschrift abonnieren.
Anzeige
BSI-Lagebericht 2026: Kommunen sind besonders verwundbar
[20.11.2026] Die Bedrohung durch Cyber-Angriffe nimmt weiter zu. Das Bundesamt für Sicherheit in der Informationstechnik stuft die Lage in Deutschland inzwischen als „angespannt bis kritisch“ ein. Besonders gefährdet sind nach Einschätzung der Behörde weiterhin Städte, Gemeinden und kleinere Unternehmen. mehr...
Fraunhofer FOKUS: Cyber-Notfälle im Labor durchspielen
[18.11.2026] Das Fraunhofer-Institut FOKUS lässt Verantwortliche aus Verwaltungen und Unternehmen einen Cyber-Notfall aus verschiedenen Perspektiven erleben. Das neue Szenario im SIRIOS Lab soll helfen, Entscheidungen, Kommunikation und Abläufe für den Ernstfall zu erproben. mehr...
Interview: Schwachstellen aufdecken
[16.11.2026] Das bayerische Landesamts für Sicherheit in der Informationstechnik (LSI) unterstützt Kommunen beim Thema Cyber-Sicherheit. LSI-Präsident Bernd Geisler spricht über das Angebot und berichtet über eine IT-Notfallübung mit der Stadt Ingolstadt. mehr...
CSBW: Mehr Cyber-Vorfälle bei Kommunen
[16.11.2026] Die Cybersicherheitsagentur Baden-Württemberg hat für 2025 mehr Vorfälle im kommunalen Bereich erfasst. Der Jahresbericht zeigt zugleich eine gestiegene Nachfrage nach Unterstützung. Bessere Erkennung und eine höhere Meldebereitschaft beeinflussen die Fallzahlen. mehr...
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...