Cyber-AngriffeWie Kommunen sich schützen
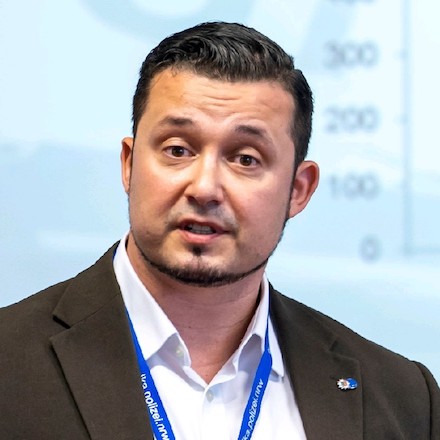
Kriminaloberkommissar Andreas Arbogast vom Cybercrime Präventionsteam des LKA NRW: „Wir beobachten einen drastischen Anstieg an Angriffen auf öffentliche Einrichtungen.“
(Bildquelle: privat)
Herr Arbogast, Herr Cink, warum stehen Kommunen und andere öffentliche Einrichtungen besonders im Fokus von Cyber-Angriffen?
Arbogast: Im Grunde gibt es zwei Wege, wie Cyber-Angriffe in bare Münze umgesetzt werden können: Lösegeld erpressen oder Zugang zu wertvollen Informationen schaffen. Aus Sicht von Cyber-Kriminellen sind Kommunen in beiden Fällen interessante Ziele. Wichtige kommunale Verwaltungen können nicht tage- oder gar wochenlang blockiert sein, deshalb vermuten Angreifer, hier schnell Lösegeld einstreichen zu können – auch wenn es in Deutschland klare Verwaltungsvorschriften gibt, nicht auf solche Forderungen einzugehen. Kommunen verwalten außerdem in großem Umfang vertrauliche Informationen, die auf dem Schwarzmarkt Käufer finden können. Darüber hinaus ist das Hacken bekannter Verwaltungen mit einer entsprechend hohen medialen Aufmerksamkeit verbunden, was in Hacker-Kreisen als Reputationsgewinn verbucht wird.
Sehen Sie aktuell eine Steigerung der Bedrohungslage?
Arbogast: Wir beobachten einen drastischen Anstieg an Angriffen auf öffentliche Einrichtungen. In der aktuellen Corona-Krise sind Verwaltungen besonders gefordert, schnell viele neue Online-Lösungen zu finden. Damit steigt die Angriffsfläche. Auch alle Kommunikationskanäle brummen – insbesondere der Kontakt per E-Mail. Viele Mitarbeiter finden sich auf einmal im Homeoffice wieder. Die IT-Abteilungen stehen deshalb unter hoher Dauerlast. Zudem sind durch die Corona-Situation Mitarbeiter und Bürger abgelenkt und weniger aufmerksam in Bezug auf Cybercrime. Die Human Firewall ist quasi etwas löchriger. Aus Sicht der Angreifer ist das ein guter Zeitpunkt für gezielte Attacken auf die Kommunalverwaltung.
Was waren Ihrer Erfahrung nach die konkreten Angriffsmuster bei erfolgreichen Fällen?
Arbogast: E-Mail, E-Mails und noch mal E-Mails. Nach wie vor ist Ransomware zur Lösegelderpressung sehr verbreitet. Sie sucht in immer neuen Formen ihren Weg per E-Mail in die Verwaltung. Über Emotet-Angriffe wird versucht, Schad-Software gezielt einzuschleusen, um besonders vertrauliche Daten abzugreifen.
#bild2
Cink: Wir beobachten außerdem, dass die Angriffe mit Phishing-Mails oder auch durch Social Engineering mittlerweile qualitativ so gut sind, dass es für die Nutzer immer schwerer wird, einen Fake auch als solchen zu erkennen. Allein auf die Awareness der Nutzer zu setzen, ist aus unserer Sicht fahrlässig. Hier müssen Unternehmen und Verwaltungen umdenken und viel stärker auf das Prinzip einer echten E-Mail-Firewall setzen. Dabei wird stringent festgelegt, welche Kommunikation man zulässt, alles andere wird kategorisch abgelehnt. Durch selbstlernende Verfahren funktioniert das auch ohne großen Administrationsaufwand.
Arbogast: Das kann ich nur unterstützen. Rund 70 Prozent der Angriffe kommen echt oder gefaked über die Supply Chain, also vermeintlich bekannte Kommunikationspartner. Hier können Automatismen zur intensiven Prüfung der Senderreputation einen deutlichen Beitrag zum Schutz leisten.
„Wenn die große Mehrheit von Unternehmen, Verwaltungen und Bürgern verschlüsselte E-Mail-Kommunikation einsetzt, erreichen wir quasi Herdenimmunität.“
Warum tun sich Kommunen und andere öffentliche Einrichtungen teilweise schwer mit der E-Mail-Sicherheit?
Arbogast: Aus unserer Erfahrung ist die IT in öffentlichen Einrichtungen oft personell unterbesetzt. Zusammen mit dem Druck zur weiteren Digitalisierung ist die Last auf den IT-Abteilungen – auch schon vor der Corona-Krise – besonders hoch und man kann den Eindruck gewinnen, dass Sicherheitsaspekte dann nicht die Aufmerksamkeit bekommen, die sie eigentlich bräuchten.
Cink: Hinzu kommt, dass oft auch noch falsche Vorstellungen über den Einführungsaufwand vorherrschen. Nehmen wir als Beispiel die E-Mail-Verschlüsselung: Durch die Automatisierung der Zertifikatsverwaltung und der zentralen Einrichtung können wir heute die Verschlüsselung der Kommunikation selbst von tausenden Nutzern innerhalb weniger Tage umsetzen. Gleiches gilt für unsere modernen Anti-Spam- und Anti-Malware-Lösungen. Der Administrationsaufwand ist durch Automatisierung und selbstlernende Systeme nur gering und kann auf Wunsch als Managed Service komplett ausgelagert werden. Auch die Kosten sind überschaubar. Für den Gegenwert von drei Briefmarken kann ein Nutzer einen Monat lang sicher und verschlüsselt per E-Mail kommunizieren.
Wie verbreitet und wichtig ist die E-Mail-Verschlüsselung?
Cink: Ich will es einmal deutlich sagen: Es ist grob fahrlässig, wenn Verwaltungen nicht standardmäßig verschlüsselte E-Mail-Kommunikation nutzen – untereinander zwischen Verwaltungen, aber auch mit Bürgern und Unternehmen. Immer mehr Unternehmen und Bürger haben mittlerweile die Technik dafür eingeführt, und gute Mail-Security-Produkte bieten heute auch Methoden für eine verschlüsselte Kommunikation mit Teilnehmern, die selbst keine Verschlüsselungsinfrastruktur haben. Das gehört zum Grundschutz, den keine Kommune vernachlässigen darf.
Arbogast: Hier lässt sich ein schöner Vergleich zur aktuellen Lage ziehen: Wenn wir erreichen, dass die große Mehrheit an Unternehmen, Verwaltungen und Bürgern verschlüsselte und damit signierte E-Mail-Kommunikation einsetzt, dann erreichen wir quasi Herdenimmunität gegenüber Massen-Malware und Spam. Es lohnt sich dann schlichtweg für die Angreifer nicht mehr. Insofern ist Cyber-Sicherheit auch eine gesellschaftliche Aufgabe und die Verwaltung sollte hier mit gutem Beispiel vorangehen.
Anzeige
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...
BSI/NExT: Drei Projekte für mehr Sicherheit
[22.06.2026] Den InfoSec Impact Award von BSI und NExT erhielten drei herausragende IT-Sicherheitslösungen aus dem Public Sector, die sich mit Software-Lieferketten, Cyber-Trainings und interkommunaler Zusammenarbeit befassen. Die Projekte werden als Best Practices veröffentlicht und der Fachöffentlichkeit vorgestellt. mehr...
Schleswig-Holstein: Maßnahmenpaket für Cyber-Sicherheit
[01.06.2026] Schleswig-Holstein baut die Cyber-Sicherheit für Land und Kommunen aus. Zum Schutzschirm gehören unter anderem ein erweitertes Schwachstellenmanagement, mobile IT für Krisenlagen und Vor-Ort-Supportteams. Digitale souveräne Arbeitsplätze und IT-Infrastruktur sichern Behörden weiter ab. mehr...