BSI-StudiePortale sicher betreiben
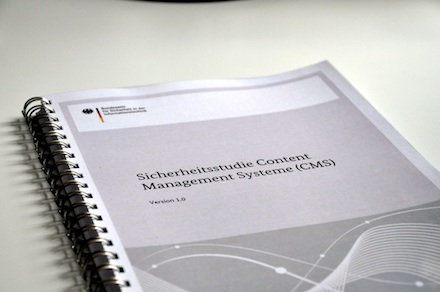
Laut einer Studie des Bundesamts für Sicherheit in der Informationstechnik (BSI) erlauben Open-Source-Content-Management-Systeme einen sicheren Web-Seiten-Betrieb.
(Bildquelle: init AG für digitale Kommunikation)
Auf Content-Management-Systemen (CMS) basierende Web-Seiten sind nach wie vor ein beliebtes Angriffsziel für Hacker. Schon eine einzelne Sicherheitslücke ist eine latente Gefahr für hunderte oder tausende Websites. So etwas wie absolute Sicherheit gibt es angesichts der über ausreichend Zeit, Mittel und Wege verfügenden Angreifer nicht. Zielführender ist es, relative Sicherheit anzustreben. Denn ein geringer sicherheitstechnischer Vorsprung lässt sich meist schon mit regelmäßigen Sicherheitsupdates erreichen und bietet hinreichend Schutz gegen alle Angreifer, die mit geringem Aufwand irgendein Ziel schädigen wollen. Leichte Beute identifizieren Hacker meist mit Werkzeugen, die das Internet nach anfälligen Seiten durchsuchen und eine Auswahl lukrativer Opfer präsentieren. Um Seitenbetreiber beim Erreichen eines relativen Sicherheitsniveaus zu unterstützen, veröffentlichte das Bundesamt für Sicherheit in der Informationstechnik (BSI) kürzlich die Sicherheitsstudie Content-Management-Systeme. Die von der Firma init und dem Fraunhofer-Institut für Sichere Informationstechnologie SIT durchgeführte Studie leistet wichtige Grundlagenarbeit im Bereich der CMS-Sicherheit und untersucht die weit verbreiteten Open-Source-Systeme Drupal, Joomla!, Plone, TYPO3 und WordPress. Um nicht nur eine Aussage über den Zustand eines Systems zu einem bestimmten Zeitpunkt machen zu können, sondern die Sicherheit längerfristig einschätzen zu können, konzentrierten sich die Autoren der Studie auf die Entwicklung eines robusten Kriterienkatalogs, der eine detaillierte Beurteilung der CMS ermöglicht. Die Ergebnisse zeigen für jedes System sehr differenziert, wie Sicherheitsbelange in den unterschiedlichen Phasen des Software-Entwicklungslebenszyklus berücksichtigt werden – von der Konzeption über die Software-Erstellung, die Integration bestehender Back-End-Systeme bis hin zum späteren Betrieb. Die Kriterien werden auf vier typische Szenarien angewendet: Private Event Site, Bürgerbüro einer kleinen Gemeinde, Open Government Site einer Kleinstadt und mittelständisches Unternehmen mit mehreren Standorten.
Zentrale Ergebnisse der Studie
Im Fokus der Studie stand eine umfangreiche Analyse der bekannten Bedrohungslagen für die betrachteten Content-Management-Systeme. Den Ausgangspunkt bildete die Untersuchung gemeldeter und von den Open-Source-Projekten anerkannten Schwachstellen. Dafür wurde die National Vulnerability Database (NVD) der US-amerikanischen Standardisierungsbehörde NIST herangezogen. In ihr werden alle nachvollziehbaren Schwachstellen mit eindeutigem Identifikator geführt. Die Vermutung lag nahe, dass jene Systeme, welche bei der Beurteilung der Sicherheitskriterien gut abschneiden würden, die wenigsten Schwachstellen aufweisen würden. Im Rückblick erwies sich die Selektion und Zuordnung aber als schwierig. Die Standardisierung der gemeldeten Schwachstellen reicht gegenwärtig noch nicht aus, um daraus Rückschlüsse auf künftige Risiken beim Einsatz des jeweiligen Systems zu ziehen. Sehr aufschlussreich waren hingegen die von den Open-Source-Projekten veröffentlichten Advisories. Sie lassen sehr schnell erkennen, in welcher Frequenz SicherheitsUpdates notwendig sind, wie kritisch Lücken von der Entwickler-Community eingeschätzt und wie gut diese dokumentiert werden. Das zentrale Ergebnis der Studie: Alle betrachteten Open-Source-Systeme besitzen ein angemessenes Sicherheitsniveau und haben nachweislich einen Sicherheitsprozess zur Behebung von Schwachstellen implementiert. Tatsächlich entspricht die Umsetzung eines solchen Sicherheitsprozesses dem aktuellen Stand der Technik, den selbst viele kommerzielle Software-Pakete nicht erreichen. Sicherheitsrelevante Unterschiede zwischen den betrachteten CMS ergeben sich vor allem aus dem Konfigurationsaufwand bei der Erstinstallation und dem Einspielen von Patches. Ein CMS zu konfigurieren ist aufwändiger als die Installation einer spezialisierten Web-Applikation. Denn das CMS liefert lediglich eine Basisinstallation, die sehr genau an die verschiedenen Anwendungsfälle und Rahmenbedingungen angepasst werden muss. Deshalb steht und fällt die effektive Sicherheit einer Website mit der Sorgfalt bei der Konfiguration und der Auswahl der Erweiterungen.
Empfehlungen für einen sicheren Betrieb
Die positive Bewertung der Open-Source-CMS darf nicht darüber hinwegtäuschen, dass keines der betrachteten Systeme unbeobachtet oder durch einen unbedarften Anwender betrieben werden kann. Die Studie empfiehlt täglich 15 Minuten professionelle CMS-Pflege pro Website. Erst dann sind die Systeme sicherheitstechnisch weitgehend gebrauchstauglich. Um den Aufwand für eine nachhaltig sichere CMS-Konfiguration, ein professionelles System-Management und regelmäßige Security Reviews überschaubar zu halten, greifen Entwickler in der Regel auf bewährte Hard- und Software-Bausteine zurück. Die Studie diskutiert diesen Ansatz anhand geeigneter Module und Konfigurationen in den vier genannten Anwendungsszenarien.
Content-Management-Systeme unterliegen dem permanenten Wettstreit zwischen Exploit-Entwicklern und Security Teams. Vor dem Hintergrund der Handlungsempfehlungen der Studie und angesichts des durch Angriffe entstehenden Schadens, sind intelligente Sicherheitsgateways ein geeignetes Mittel zur Abwehr. Denn jeder Seitenbetreiber ist solange einem latenten Risiko ausgesetzt, bis für eine Sicherheitsschwachstelle ein Bugfix verfügbar ist. Ein intelligentes Sicherheitsgateway, das unveröffentlichte Sicherheitslücken an ungewohnten Kommunikationsmustern erkennt, kann hier eine große Hilfe sein. Diese regelbasierten Firewall-Systeme erkennen von der Norm abweichendes Verhalten und verhindern, dass Websites vor dem Erscheinen von Sicherheits-Updates befallen werden. Ein sehr effektives Werkzeug sind zudem spezialisierte CMS-Sicherheitstests. Einmal gemeinsam mit einem externen Spezialisten zusammengestellt und auf das System abgestimmt, sollten die Penetration-Tests nach jedem CMS-Update durchgeführt werden.
http://www.init.de
Hier können Sie die BSI-Studie herunterladen.
Dieser Beitrag ist in der Oktober-Ausgabe von Kommune21 im Schwerpunkt Portale erschienen. Hier können Sie ein Exemplar bestellen oder die Zeitschrift abonnieren.
Anzeige
Karlsruhe: Barrierefreie Web-App ausgezeichnet
[29.10.2026] Für ihre Web-App „Karlsruhe barrierefrei“ hat die Stadt Karlsruhe den Inklusion Plus Award 2026 erhalten. Die Anwendung informiert über barrierefrei zugängliche Orte, den Status von Aufzügen und freie Behindertenparkplätze. Entwickelt wird sie gemeinsam mit Betroffenen. mehr...
7. Forum Urbane Daten: KI und Datenmanagement im Fokus
[27.10.2026] Das 7. Forum Urbane Daten beschäftigt sich mit den Voraussetzungen für eine effiziente Nutzung kommunaler Daten. Im Mittelpunkt stehen Datenqualität, Datensouveränität und der Einsatz Künstlicher Intelligenz in der Stadtentwicklung. mehr...
Hattersheim am Main: App stärkt lokale Wirtschaft
[13.10.2026] Mit einer neuen App erweitert die Stadt Hattersheim am Main ihr digitales Angebot. Neben Informationen, Veranstaltungen und Verwaltungsservices steht insbesondere die lokale Wirtschaft im Fokus. Ein digitales Branchenbuch soll Geschäfte und Gastronomiebetriebe sichtbarer machen. mehr...
Kreis Potsdam-Mittelmark: Sozialplattform gestartet
[09.10.2026] Im Kreis Potsdam-Mittelmark können Bürgerinnen und Bürger seit Ende August 2026 zahlreiche Sozialleistungen vollständig online beantragen. Elf weitere Landkreise und kreisfreie Städte in Brandenburg bereiten die Einführung der Sozialplattform vor. mehr...
Advertorial: Erreicht Ihre Website wirklich alle Bürgerinnen und Bürger?
[06.10.2026] Ob Kita-Anmeldung, Abfallkalender oder Krisenhinweis: Viele Informationen auf kommunalen Websites erreichen Menschen mit wenig Deutschkenntnissen nicht. Conword Translate übersetzt komplette Webportale automatisiert und in Echtzeit in mehr als 100 Sprachen – DSGVO-konform und mit Hosting in Deutschland. mehr...
Besuchermanagement: Ungewissheiten beseitigen
[25.09.2026] Fortgeschrittene Aufrufsysteme schaffen mehr Transparenz über anfallende Wartezeiten und vermeiden so unnötigen Frust bei den Bürgerinnen und Bürgern. mehr...
Smart Country Convention: Lösungen für den Bürgerbesuch
[10.09.2026] Auf der Smart Country Convention präsentiert JCC Software Lösungen für Terminvereinbarung, Besuchersteuerung, Personalplanung und Zahlungsabwicklung. Kommunen sollen damit Bürgerbesuche durchgängig organisieren und ihre Beschäftigten bei der Bearbeitung entlasten können. mehr...
Gemeinde Jork: App für Verwaltungsinformationen und digitale Dienste eingeführt
[19.08.2026] Die Gemeinde Jork bündelt Verwaltungsinformationen und digitale Dienste in einer eigenen Smartphone-App. Grundlage ist die NOLIS | CityApp, die Inhalte direkt aus dem bestehenden Content Management System übernimmt und so den Bürgerservice auf einem weiteren Kanal verfügbar macht. mehr...
Mannheim: Hauptfeuerwache hat neues Einsatzleitsystem eingeführt
[17.08.2026] Auf der Mannheimer Hauptfeuerwache wurde das 26 Jahre alte Einsatzleitsystem der Integrierten Leitstelle durch eine neue Plattform ersetzt. Die 5,1 Millionen Euro teure Technik soll den laufenden Leitstellenbetrieb stabilisieren und neue Funktionen wie Echtzeit-Textnachrichten und KI-Übersetzungen ermöglichen. mehr...
TSA: Advantic erhält Zertifizierung für vier Schnittstellen
[10.08.2026] Advantic hat als erster Dienstleister die Zertifizierung für vier Schnittstellen der TSA-Infodienste erhalten. Dadurch können Kommunen Verwaltungsinformationen und Ortsrecht automatisiert auf ihren Websites bereitstellen und zentral aktuell halten. mehr...
Solingen: Umstellung auf SAP S/4HANA
[07.08.2026] Die Stadt Solingen hat ihre SAP-ERP-Landschaft auf SAP S/4HANA migriert. Die Brownfield-Umstellung zeigt, wie Kommunen bestehende Systeme modernisieren können, ohne bewährte Prozesse vollständig neu aufzubauen. mehr...
ITEBO: Neuer Alarmierungsdienst für Kommunalverwaltungen
[06.08.2026] ITEBO erweitert sein Angebot um einen Alarmierungsdienst für Kommunalverwaltungen. Die Lösung soll Beschäftigte und Krisenteams in Gefahrensituationen schneller erreichen und die Einsatzkoordination erleichtern. mehr...

Leverkusen: Baustellen in der Übersicht
[31.07.2026] Baustellen mit wesentlicher Verkehrsbedeutung im Leverkusener Stadtgebiet sind ab sofort im Baustelleninformationssystem Traffic Information Center (TIC) abrufbar. mehr...

Portale: Baden-Baden neu im Web
[25.06.2026] Die Stadt Baden-Baden hat ihre neue Website online gestellt. Im Mittelpunkt des Relaunchs stand der Bürgerservice. Dieser wird neben einem eigenen Serviceportal durch einen Chatbot und Mehrsprachigkeit unterstützt. mehr...

AMTSFUNK: Digital zusammenarbeiten
[25.06.2026] Eine neue digitale Kollaborationsplattform für den öffentlichen Sektor namens AMTSFUNK soll den Austausch zwischen Verwaltung, Wissenschaft, GovTech-Szene und Wirtschaft stärken und Wissenssilos aufbrechen. mehr...