InnenministerkonferenzCyber-Abwehr und KRITIS stärken
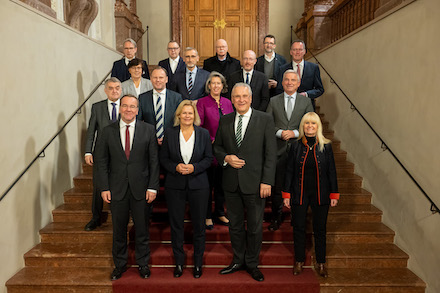
Die Innenministerkonferenz diskutierte unter anderem darüber, wie die Cyber-Abwehr schlagkräftiger gestaltet werden kann.
(Bildquelle: Sebastian Widmann)
Wegen immer komplexer werdender Cyber-Angriffe muss auch die Cyber-Abwehr schlagkräftiger werden. Im Rahmen der 218. „Ständigen Konferenz der Innenminister und -senatoren der Länder“ im bayerischen München wurde daher unter anderem über den Ausbau des Bundesamts für Sicherheit in der Informationstechnik (BSI) zu einer Zentralstelle beraten. Wie etwa das Innenministerium des Saarlands berichtet, soll auf diese Weise die föderale Zusammenarbeit mit dem Bund, die bisher lediglich auf Basis von Amtshilfe möglich war, institutionalisiert und intensiviert werden. Die Kooperation soll dann unter anderem gegenseitige Beratungen und Unterstützung sowie die Einrichtung organisatorischer Verbindungen und gemeinsamer Informationssysteme beinhalten.
Saarlands Innenminister Reinhold Jost betonte die große Bedeutung einer übergeordneten Zentralstelle: „Cyber-Kriminelle halten sich bei ihren Verbrechen nicht an die Grenzen der Bundesländer. Deshalb ist es enorm wichtig, dass eine bundesweite Koordinierung von Sicherheits- und Abwehrmaßnahmen in diesem Bereich erfolgen kann. Gleichzeitig müssen aber auch die bereits bestehenden Sicherheitssysteme der einzelnen Länder Berücksichtigung finden.“ Im Saarland habe man beispielsweise mit dem CISPA – Helmholtz-Zentrum für Informationssicherheit eine innovative Forschungseinrichtung vor Ort, die das Land bei der Verbesserung der digitalen Sicherheitsinfrastruktur maßgeblich unterstützen könne. Solche bereits vorhandenen Optionen dürften nicht außer Acht gelassen werden, so Jost weiter.
Um den Plan zum Ausbau des Bundesamts für Sicherheit in der Informationstechnik erfolgreich umsetzen zu können, ist nach Angaben des Ministers zunächst die Erstellung eines Konzepts mit konkret benannten Aufgabengebieten notwendig. Auf dieser Basis bestehe dann im Anschluss die Möglichkeit, potenzielle Kooperationsfelder für Bund und Länder festzulegen. „Gerade im Hinblick auf die Cyber-Sicherheit dürfen wir keine Zeit verlieren und müssen kontinuierlich effektive Mittel im Kampf gegen die Kriminalität im digitalen Raum aufbauen und weiterentwickeln“, erklärte Jost.
Amtskollege Georg Maier, Thüringens Minister für Inneres und Kommunales, pflichtet dem bei: „Auch wir in Thüringen haben erlebt, wie schnell Computer-Systeme gestört werden können und welche immensen Auswirkungen das hat. Wir müssen auf Augenhöhe mit den Hackern sein, dürfen ihnen von unserem Wissen her sowie bei Soft- und Hardware nicht nachstehen.“ Das BSI sei ein essenzieller Grundpfeiler der Cyber-Abwehr in Deutschland. Er unterstütze die Vorschläge des Bundesinnenministeriums, das BSI – neben dem BKA und dem Bundesamt für Verfassungsschutz – zu einer starken dritten Säule der bundesdeutschen Sicherheitsarchitektur auszubauen, so Maier: „Dass wir auf dieser Konferenz noch nicht zu einer Einigung kamen, bedauere ich sehr, weil wir uns unbedingt und umgehend weiter professionalisieren müssen.“
#fett+ Kritische Infrastruktur schützen #fett-
Neben der Umgestaltung des BSI diskutierte die Innenministerkonferenz außerdem über weitere Aspekte der inneren Sicherheit. So wollen die Innenressorts der Bundesländer das Bundesinnenministerium dabei unterstützen, zügig ein neues Gesetz zum Schutz der Kritischen Infrastruktur in Deutschland zu erarbeiten (KRITIS-Dachgesetz). „Es hat sich noch einmal gezeigt, dass diese Aufgabe nur ressortübergreifend zu bewältigen ist“, so Thüringens Innenminister Georg Maier.
Bislang sind die Rahmenbedingungen für Betreiber Kritischer Infrastruktur in verschiedenen Fachgesetzen geregelt und werden durch unterschiedliche Ministerien und Behörden umgesetzt. Zum Großteil liegen die Kritischen Infrastrukturen zudem in privaten Händen. „Wir brauchen schnell ein KRITIS-Gesetz, das für alle Betreiber klarmacht, welche verbindlichen Maßnahmen und Standards zum Schutz der Strukturen zu gewährleisten sind“, sagte der Innenminister. So brauche es etwa schnell verpflichtende höhere Schutzstandards für Gebäude und Liegenschaften. „Der Staat muss einen festen Rahmen schaffen. Es muss verbindliche Kontrollen und Meldungen bei Vorfällen geben. Gewinninteressen dürfen hier keine Rolle spielen.“
Anzeige
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...
Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...
Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...