Net at WorkZertifizierte E-Mail-Sicherheit
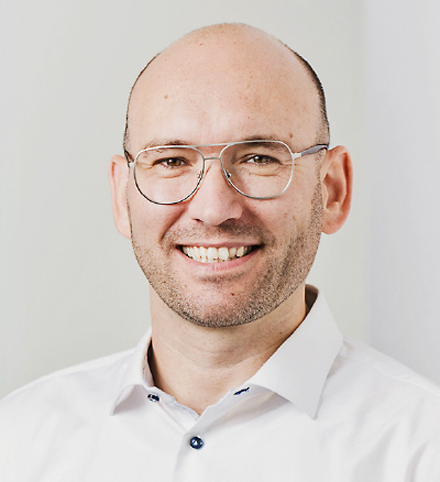
Stefan Cink, Director Business and Professional Services bei Net a Work
(Bildquelle: Net at Work GmbH)
Herr Cink, Ihre Lösung NoSpamProxy hat jetzt als erstes Produkt seiner Klasse vom Bundesamt für Sicherheit in der Informationstechnik (BSI) eine Beschleunigte Sicherheitszertifizierung (BSZ) erhalten. Was macht Ihr Produkt?
NoSpamProxy ist eine Lösung zur umfassenden Sicherung der E-Mail-Kommunikation. Sie schützt nicht nur sicher vor Spam, Phishing, Viren und anderer Malware, sondern bietet auch eine einfach zu nutzende Verschlüsselung von E-Mails, um die Vertraulichkeit und Echtheit sicherzustellen. Unser Lösungspaket umfasst zudem einen Mechanismus zum Austausch großer Dateien über E-Mail sowie ein effizientes Management von zentralen E-Mail-Abbindern, so genannten Disclaimern. Das Besondere an unserer Lösung ist, dass sie vollständig im Hintergrund läuft und damit den normalen Arbeitsfluss der Mitarbeitenden nicht stört. Mit unserer Schwarmintelligenz 32Guards bieten wir zudem einen spezifisch gegen E-Mail-Angriffe optimierten Schutz.
Wie lief die BSZ ab und was ist das Besondere daran?
Bisher wurden im Rahmen der Beschleunigten Sicherheitszertifizierung ausschließlich hardwarebasierte Produkte zertifiziert. Auf unsere Initiative hin wurde in einem Pilotverfahren erstmals ein Security-Produkt getestet, das als Software auf der Basis von Windows Server ausgeliefert wird und als On-Premises- sowie als Cloud-Lösung verfügbar ist. Im Gegensatz zu anderen Zertifizierungen schließt die BSZ eine intensive Prüfung mit realen Angriffsszenarien und Penetrationstests durch ein anerkanntes Prüflabor ein. Sie geht mit der Offenlegung unseres Source-Codes und einer besonderen Prüfung der Kryptografie wirklich in die Tiefe. Damit ist die Zertifizierung besonders praxisnah und fundiert.
„Über IT-Verantwortlichen schwebt bei der Auswahl von Security-Produkten immer ein Damoklesschwert.“
Was bedeutet die Zertifizierung für Ihre Kunden im kommunalen Umfeld?
Unser Produkt wird bereits seit Jahren von vielen Kommunen und kommunalen Rechenzentren erfolgreich eingesetzt. Die Zertifizierung durch das BSI stellt die besondere Eignung von NoSpamProxy für den Einsatz im kommunalen Umfeld in einzigartiger Weise unter Beweis. Die Prüfung durch das BSI belegt neben der hohen Sicherheit auch die Zukunftsfähigkeit des Produkts, weil sie die Gewähr einschließt, von uns über einen definierten Zeitraum bei neu erkannten Schwachstellen mit Sicherheitsaktualisierungen versorgt zu werden. Vereinfacht gesagt bedeutet die Zertifizierung von NoSpamProxy durch das BSI, dass Kommunen damit auf der sicheren Seite sind und es nun auch keinen Grund mehr gibt, mit der Einführung zu zögern.
Hat die Möglichkeit der Beschleunigten Sicherheitszertifizierung von E-Mail-Security-Software Auswirkungen auf öffentliche Ausschreibungen?
Über IT-Verantwortlichen in Behörden schwebt bei der Auswahl von Security-Produkten immer das Damoklesschwert, sich später rechtfertigen zu müssen, wenn das gewählte Produkt einer Attacke nicht standhält. Für eine tiefgehende eigene Evaluierung von Produkten fehlen jedoch Know-how, objektive Kriterien und schlichtweg das Personal. Auch wenn eine Zertifizierung keine hundertprozentige Sicherheit geben kann, so sind Entscheider und Techniker doch nach Auswahl eines BSZ-zertifizierten Produkts und dem Betrieb gemäß der mit der Zertifizierung zwingend mit ausgelieferten Secure User Guidance sicher, das technisch Mögliche zum Schutz Ihrer Organisation getan zu haben und auch rechtlich nicht angreifbar zu sein. Insofern gehört eine BSZ, die nicht älter als zwei Jahre ist, als Muss-Kriterium in jede Ausschreibung.
Worauf sollten Kommunen beim Thema E-Mail-Sicherheit auch jenseits der Zertifizierung durch das BSI achten?
Neben der Leistungsfähigkeit empfehlen wir Kommunen, bei der Auswahl von Produkten auf drei Aspekte besonders zu achten. Das ist erstens ein sehr geringer Aufwand für Einführung und Administration. Die IT-Verantwortlichen in Kommunen haben genug zu tun. Die neue Lösung sollte sich also weitgehend automatisiert einführen und administrieren lassen. Das gilt insbesondere für die Verwaltung der notwendigen Zertifikate. NoSpamProxy lässt sich innerhalb weniger Tage selbst in großen Organisationen ausrollen – auch, weil die Nutzenden es nicht als störend empfinden. Zweitens braucht man erstklassigen Service und Support, sollte einmal etwas klemmen, denn E-Mail-Kommunikation ist geschäftskritisch. Drittens ist insbesondere für Kommunen höchster Datenschutz nach deutschem Recht zwingend. Kommen Produkt und Hersteller aus Deutschland, liegen sie bei Support und Datenschutz sicher weit vorne.
Dieser Beitrag ist in der Ausgabe März 2024 von Kommune21 erschienen. Hier können Sie ein Exemplar bestellen oder die Zeitschrift abonnieren.
Anzeige
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...