BundEntwurf für IT-Sicherheitsgesetz 2.0
Die Bundesregierung hat den von Bundesinnenminister Horst Seehofer vorgelegten Entwurf eines Zweiten Gesetzes zur Erhöhung der Sicherheit informationstechnischer Systeme – das IT-Sicherheitsgesetz 2.0 – beschlossen. Das Gesetz soll unter anderem den Schutz Kritischer Infrastrukturen (KRITIS), von Unternehmen im besonderen öffentlichen Interesse, der Bundesverwaltung sowie den Verbraucherschutz gewährleisten. Mit der Fortschreibung des IT-Sicherheitsgesetzes wird ein Auftrag aus dem Koalitionsvertrag für die 19. Legislaturperiode umgesetzt.
Stärkung des BSI
Unter anderem sieht das IT-Sicherheitsgesetz 2.0 eine Stärkung des Bundesamts für Sicherheit in der Informationstechnik (BSI) vor. Es soll befugt werden, Kontroll- und Prüfbefugnisse gegenüber der Bundesverwaltung auszuüben und soll bei wesentlichen Digitalisierungsvorhaben des Bundes frühzeitig beteiligt werden. Zudem wird die Dauer zur Speicherung von Protokolldaten zum Zweck der Gefahrenabwehr für die Kommunikationstechnik des Bundes auf zwölf Monate verlängert. Das BSI soll auch befugt werden, Sicherheitslücken an den Schnittstellen informationstechnischer Systeme zu öffentlichen Telekommunikationsnetzen zu detektieren (Port-scans) sowie Systeme und Verfahren zur Analyse von Schadprogrammen und Angriffsmethoden einzusetzen (Honeypots).
Stärkung des Verbraucherschutzes
Der Verbraucherschutz soll in den Aufgabenkatalog des BSI aufgenommen werden. So ist geplant, die Grundlage für ein einheitliches IT-Sicherheitskennzeichen einzuführen, das die IT-Sicherheitsfunktionen insbesondere von Produkten im Verbrauchersegment nachvollziehbar machen soll. Auch die Befugnis des BSI zur Untersuchung von IT-Produkten wird neu gefasst, Hersteller werden zur Auskunft über ihre Produkte verpflichtet.
Vorsorgepflichten für KRITIS-Betreiber
Der Gesetzentwurf verpflichtet Betreiber Kritischer Infrastrukturen dazu, Systeme zur Angriffserkennung einzusetzen. Die für KRITIS-Betreiber bereits geltenden Meldepflichten gelten künftig auch für Unternehmen, die von besonderem öffentlichem Interesse sind. Dazu gehören Unternehmen der Rüstungsindustrie und Verschlusssachen-IT, Unternehmen, die wegen ihrer hohen Wertschöpfung eine besondere volkswirtschaftliche Bedeutung haben sowie Unternehmen, die der Regulierung durch die Störfallverordnung unterfallen.
Staatliche Schutzfunktion
Der Gesetzentwurf enthält auch eine Regelung, die es künftig möglich machen soll, den Einsatz kritischer Komponenten, für die eine Zertifizierungspflicht besteht, zu untersagen. Im Telekommunikationsgesetz wird erstmals eine Zertifizierungspflicht für kritische Komponenten in Telekommunikationsnetzen eingefügt. Auch die Änderung der Außenwirtschaftsverordnung trägt der Einführung der kritischen Komponenten im BSI-Gesetz Rechnung.
Anzeige
Fraunhofer FOKUS: Cyber-Notfälle im Labor durchspielen
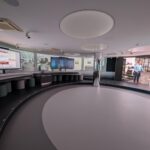
[18.11.2026] Das Fraunhofer-Institut FOKUS lässt Verantwortliche aus Verwaltungen und Unternehmen einen Cyber-Notfall aus verschiedenen Perspektiven erleben. Das neue Szenario im SIRIOS Lab soll helfen, Entscheidungen, Kommunikation und Abläufe für den Ernstfall zu erproben. mehr...
Interview: Schwachstellen aufdecken
[16.11.2026] Das bayerische Landesamts für Sicherheit in der Informationstechnik (LSI) unterstützt Kommunen beim Thema Cyber-Sicherheit. LSI-Präsident Bernd Geisler spricht über das Angebot und berichtet über eine IT-Notfallübung mit der Stadt Ingolstadt. mehr...
CSBW: Mehr Cyber-Vorfälle bei Kommunen
[16.11.2026] Die Cybersicherheitsagentur Baden-Württemberg hat für 2025 mehr Vorfälle im kommunalen Bereich erfasst. Der Jahresbericht zeigt zugleich eine gestiegene Nachfrage nach Unterstützung. Bessere Erkennung und eine höhere Meldebereitschaft beeinflussen die Fallzahlen. mehr...
Interview: KI ist Chance und Risiko
[22.10.2026] Cyber-Angriffe werden immer ausgefeilter, Künstliche Intelligenz verkürzt die Reaktionszeiten und auch kleinere Kommunen müssen hohe Sicherheitsstandards erfüllen. Wie sich Behörden gegen neue Bedrohungen wappnen können, erläutert Stefan Maith von Check Point im Interview mit Kommune21 auf der Smart Country Convention 2026. mehr...
InfoSec Impact Award: Bewerbungsphase gestartet
[21.10.2026] Im Rahmen des InfoSec Impact Award suchen NExT und das Bundesamt für Sicherheit in der Informationstechnik (BSI) erneut innovative Lösungen für mehr Informationssicherheit in der öffentlichen Verwaltung. Behörden und öffentliche Einrichtungen können noch bis Ende Januar 2027 ihre Projekte einreichen. mehr...
Ingolstadt: IT-Notfall erfolgreich geprobt
[20.10.2026] Die Stadt Ingolstadt hat gemeinsam mit dem bayerischen Landesamt für Sicherheit in der Informationstechnik (LSI) ihre IT-Notfallvorsorge getestet. Die Übung kombinierte ein strategisches Krisenszenario mit einem technischen Praxistest unter realitätsnahen Bedingungen. mehr...
Informationssicherheit: IT-Check NRW startet
[05.10.2026] Nordrhein-Westfalen öffnet den IT-Check 2026 für alle Kommunen und kommunalen IT-Dienstleister. Das freiwillige Landesangebot prüft den Stand der Informationssicherheit nach BSI-Grundschutz und soll konkrete Handlungsempfehlungen für Verbesserungen liefern. mehr...
Studie: Wenn knappe Budgets zur Gefahr werden
[01.10.2026] Die Digitalisierung der Verwaltung schreitet immer weiter voran. Und mit ihr verschärfen sich die Anforderungen an die IT-Sicherheit deutlich. Die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins zeigt: Knappe Budgets und fehlendes Fachpersonal treffen auf Cyber-Kriminelle, die schneller und gezielter vorgehen als je zuvor. mehr...
Advertorial: Entlastung in der IT-Sicherheit für den öffentlichen Sektor
[22.09.2026] Die Digitalisierung von Prozessen und Angeboten macht Kommunen und Behörden effizienter und zukunftsfähig. Erschwert wird dieses Mammutprojekt durch immense Cyberbedrohungen und die Frage nach technologischen Abhängigkeiten und Datenhoheit. Gefragt sind Security-Lösungen, die nicht nur durch ein hohes Sicherheitsniveau überzeugen, sondern transparent und unabhängig sind und wenig Aufwand erzeugen. mehr...
it-sa 2026: NCP zeigt deutsche Zero-Trust-Lösung
[21.09.2026] Auf der IT-Sicherheitsmesse it-sa 2026 in Nürnberg stellt das Unternehmen NCP engineering erstmals eine in Deutschland entwickelte Zero-Trust-Lösung vor. Darüber hinaus zeigt das Unternehmen Lösungen für sicheren Remote Access und mobiles Arbeiten in sicherheitskritischen Bereichen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...