VeranstaltungIT-Security als Daueraufgabe
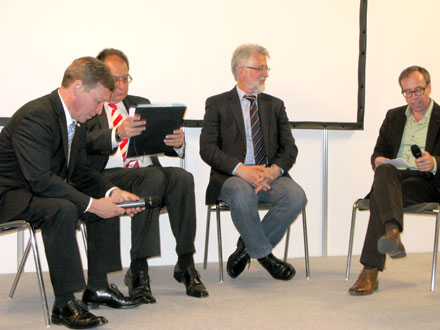
Forum Kommune21 diskutiert über IT-Security.
v.l.: Frank Wondrak, Vorsitzender der Geschäftsführung von KDRS/RZRS; Bertram Huke, Geschäftsführer von ekom21; Rüdiger Wehrmann, Bereich Informatik/Technik beim Hessischen Datenschutzbeauftragten; Alexander Schaeff (Moderator)
(Bildquelle: K21 media AG)
Was Kommunen beim IT-Sicherheitsmanagement beachten müssen, war auf dem Forum Kommune21 auf der DiKOM Süd Anfang Mai 2012 in Wiesbaden zu erfahren. Rüdiger Wehrmann aus dem Bereich Informatik/Technik beim Hessischen Datenschutzbeauftragten berichtete von Erfahrungen mit IT-Prüfungen bei Kommunen. Externe Schnittstellen stellen neben der internen Datenverarbeitung ein wichtiges, aber sträflich vernachlässigtes Handlungsfeld dar, so Wehrmann. Frank Wondrak, Geschäftsführer des IT-Dienstleisters KDRS/RZRS, sieht die Einbindung mobiler Endgeräte sogar als aktuell größte Gefahr für die IT-Sicherheit. Hier gelte es, schnell ein Mobile Device Management zu etablieren. Dafür seien industriestandardisierte Lösungen gefragt. Wehrmann ist überzeugt, dass insbesondere kleinere Kommunen bei der Device Control externe Hilfe benötigen.
Worauf Kommunen achten sollten
Ein ganz zentraler Aspekt der IT-Sicherheit ist die Zutrittskontrolle, wie Rüdiger Wehrmann immer wieder betont. Als Negativbeispiel führt er eine hessische Kommune an, der im laufenden Betrieb Blades aus dem Server-Schrank gestohlen wurden. „Es hat Wochen gedauert, bis der Schaden behoben war und manche Daten sind für immer verloren – von den Kosten ganz zu schweigen.“ Zu beanstanden sei bei kommunalen IT-Prüfungen, dass zu vielen Personen Zutritt gewährt und Externe nicht begleitet werden. Auch reiche es nicht aus, ein Back-up zu erstellen, man müsse damit auch umgehen können, so Wehrmann. Darüber hinaus dürfen Passwörter auf keinen Fall hinterlegt und Zugriffsrechte nicht unnötig erweitert werden, etwa auf rechtlich eigene Gesellschaften, die als Amt behandelt werden und deshalb Zugriff aufs Netz erhalten. Das sichere Löschen von Daten stelle für viele Verwaltungen ebenfalls eine Herausforderung dar. Zudem fehle in den Kommunen häufig ein IT-Sicherheitskonzept, Dienstanweisungen seien veraltet und Zuständigkeiten nicht geregelt.
Wehrmann räumt allerdings ein: „Wollen Kommunen bei der IT-Sicherheit alles richtig machen, dann wird es kompliziert und teuer. Und die Sparzwänge machen sich eben auch in diesem Bereich bemerkbar.“ Schließlich sei die Investition in einen Kindergartenplatz öffentlichkeitswirksamer als die in die Device Control. Rüdiger Wehrmann warnt jedoch: „Kommunen sollten nicht am falschen Ende sparen.“
Unterstützung von IT-Dienstleistern
Diese Meinung vertritt auch Bertram Huke, Geschäftsführer des größten kommunalen IT-Dienstleisters in Hessen, ekom21. Sein Rat an die Verwaltungschefs lautet: „Lassen Sie zunächst einmal Ihre Sicherheitsmaßnahmen überprüfen.“ Die Devise vieler Bürgermeister „Warum Geld für IT-Sicherheit ausgeben, es ist ja noch nie etwas passiert“ sei fatal. Wenn nämlich etwas schief laufe, dann werden die Rathauschefs zur Verantwortung gezogen, denn laut Hessischer Gemeindeordnung müssen die Bürgermeister als Behördenleiter jedes Verfahren, das eingesetzt wird, freigeben.
ekom21 hat nach Aussage von Huke im Zuge der BSI-Zertifizierung seines Rechenzentrums eine große Fachkompetenz in den Bereichen Datenschutz und Datensicherheit aufgebaut und gibt diese nun in Form von Beratungs- und Dienstleistungen weiter. Der IT-Dienstleister KDRS/RZRS, der an seiner ISO-Zertifizierung arbeitet, bietet laut Geschäftsführer Frank Wondrak ebenfalls einen Datenschutzdienst an, der insbesondere von kleinen Kommunen genutzt wird.
Mitarbeiter sensibilisieren
Organisatorisch lässt sich IT-Sicherheit am besten durch Schulungsmaßnahmen gewährleisten. Nach Aussage von Frank Wondrak gilt es, die Mitarbeiter zu sensibilisieren. Bei KDRS/RZRS werde dies nicht nur über Schulungen, sondern auch per Dienstanweisung geregelt. ekom21-Geschäftsführer Bertram Huke meint, dass sich zudem über die Technik bestimmte Verhaltensweisen erzwingen lassen. Vielfach helfe auch der gesunde Menschenverstand oder, wie Rüdiger Wehrmann ergänzt, ein gesundes Misstrauen. Am nachhaltigsten sei der Effekt jedoch, wenn Kommunen bereits schlechte Erfahrungen gemacht hätten, meint der Mitarbeiter des hessischen Datenschutzbeauftragten mit einem Augenzwinkern. Huke bezeichnet dies als klassische Lernkurve: „Wenn mir einmal etwas gestohlen wird, vergesse ich beim nächsten Mal nicht, die Alarmanlage anzuschalten.“ Erstrebenswert sind solche Erfahrungen dennoch nicht. Deshalb ist es ratsam, dafür zu sorgen, sie gar nicht erst machen zu müssen. Dabei sollten weder Kommunen noch Dienstleister vergessen, dass es sich bei IT-Sicherheit um eine Daueraufgabe und nicht um ein einmaliges Projekt handelt, für das Geld und Personalressourcen aufgewendet werden müssen, wie Huke ausführt.
Diese Investitionen lohnen sich aber durchaus, da damit nicht zuletzt die Nutzung von E-Government-Angeboten angekurbelt werden kann. Frank Wondrak erläutert: „Die in Studien immer wieder bescheinigte, bescheidene Akzeptanz von E-Government liegt nicht in der Technik oder Usability begründet, sondern im fehlenden Vertrauen in den Datenschutz.“
Anzeige

Baden-Württemberg: Mehr Cyber-Angriffe auf Kommunen
[14.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Märkischer Kreis: IT-Sicherheit bleibt Daueraufgabe
[08.09.2026] Der Märkische Kreis plant für dieses und das folgende Jahr weitere Maßnahmen zum Schutz seiner IT. Vorgesehen sind ein Notfallhandbuch, ein neues Konzept für gesicherte Fernzugänge sowie interne und externe Prüfungen der Server. mehr...
Kommunix: Informationssicherheitsvorfall bei TEVIS-Online
[02.09.2026] Kommunix untersucht einen Cyber-Angriff auf die Hosting-Infrastruktur von TEVIS-Online. Zwei Kundeninstanzen waren von Angreiferaktivitäten betroffen, inzwischen wurde ein Abfluss personenbezogener Daten ausgeschlossen. mehr...
Fraunhofer SIT: Leitfaden zur Umstellung auf Post-Quanten-Kryptografie
[26.08.2026] Ein neuer Leitfaden soll Kommunen und Behörden bei der Umstellung auf Post-Quanten-Kryptografie unterstützen. Er zeigt, wie sich bestehende IT-Systeme erfassen, Risiken bewerten und neue Beschaffungen auf quantensichere Verfahren ausrichten lassen. mehr...

Cyber-Sicherheit: KI ist Segen und Fluch
[06.08.2026] Für Verwaltungen ist KI Segen und Fluch zugleich. Einerseits soll sie den Fachkräftemangel kompensieren und Bürgerservices beschleunigen, andererseits wird sie für Cyber-Angriffe genutzt. Oft fehlt eine IT-Infrastruktur, die KI und Cyber-Abwehr verbindet. mehr...
Niedersachsen: IT-Sicherheitszentrum für Kommunen
[28.07.2026] Niedersachsen stärkt den Cyberschutz seiner Verwaltung mit zwei Bausteinen: Das Land investiert in Lizenzen für den KI-gestützten Schutzschirm Aegis und lässt von fünf kommunalen IT-Dienstleistern ein gemeinsames IT-Sicherheitszentrum aufbauen, das Kommunen unterstützen soll. mehr...
Leipzig: Cyber-Angriff auf IT-Dienstleister Lecos
[23.07.2026] Ein Cyber-Angriff auf den Leipziger IT-Dienstleister Lecos wurde frühzeitig erkannt und gestoppt. Die Stadt und Lecos selbst setzen auf transparente Kommunikation und teilten mit, dass lediglich dienstliche Kontakt- und technische Verzeichnisdaten abgeflossen seien. Die IT-forensischen Untersuchungen dauern an. mehr...
Bonn/Estland: Von den Besten lernen
[21.07.2026] Estland gilt europaweit als Vorreiter für digitale Innovation und Cyber-Sicherheit. Bonn und der Rhein-Sieg-Kreis wollen die Zusammenarbeit mit dem baltischen Staat ausbauen und dabei insbesondere den geplanten Cyber Campus Region Bonn voranbringen. mehr...
ITEBO: Auch im Ernstfall arbeiten können
[16.07.2026] Um den Verwaltungsbetrieb auch im Krisenfall aufrechthalten zu können, sollten Kommunen einen vorbereiteten Notfallarbeitsplatz vorhalten. Eine solche Lösung bietet unter anderem ITEBO an. mehr...
Komm.ONE: Cyber-Sicherheit wird zur Daueraufgabe
[29.06.2026] Der IT-Dienstleister Komm.ONE warnt beim Cybersicherheitstag 2026 vor zunehmender Professionalisierung der Angreifer. Prävention, Zusammenarbeit und Künstliche Intelligenz gewinnen an Bedeutung. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[23.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...
BSI/NExT: Drei Projekte für mehr Sicherheit
[22.06.2026] Den InfoSec Impact Award von BSI und NExT erhielten drei herausragende IT-Sicherheitslösungen aus dem Public Sector, die sich mit Software-Lieferketten, Cyber-Trainings und interkommunaler Zusammenarbeit befassen. Die Projekte werden als Best Practices veröffentlicht und der Fachöffentlichkeit vorgestellt. mehr...
Schleswig-Holstein: Maßnahmenpaket für Cyber-Sicherheit
[01.06.2026] Schleswig-Holstein baut die Cyber-Sicherheit für Land und Kommunen aus. Zum Schutzschirm gehören unter anderem ein erweitertes Schwachstellenmanagement, mobile IT für Krisenlagen und Vor-Ort-Supportteams. Digitale souveräne Arbeitsplätze und IT-Infrastruktur sichern Behörden weiter ab. mehr...
eGo-Saar: Erfolgreiche SaarSecurity Roadshow
[27.05.2026] In einer gemeinsamen Veranstaltungsreihe haben der Zweckverband eGo-Saar und das saarländische Wirtschaftsministerium über NIS2, IT-Notfallmanagement und digitale Resilienz informiert. Bei den Kommunen stieß die SaarSecurity Roadshow 2026 auf großes Interesse. mehr...
Cyber-Sicherheit: Kommunen sind leichte Beute
[12.05.2026] Wie Städte und Kreise ihre IT trotz Fachkräftemangel wirksam vor Cyber-Kriminellen schützen können, erläutern im Interview Kira Groß-Bölting und Jan Leitzgen vom Computer Security Incident Response Team (CSIRT) des Unternehmens G DATA Advanced Analytics. mehr...